 Kaldera
El autenticador envuelve la clave de la bóveda
Dentro de un almacén de claves no exportable, PBKDF2-SHA256 y AES-GCM envuelven la clave de la bóveda para que el desbloqueo pueda autorizarse mediante el autenticador de la plataforma.
Producto / Desbloqueo y recuperación
La biometría y las llaves de hardware pueden sustituir a la contraseña maestra. Solo eliminan la fricción: la clave de la bóveda sigue derivándose de la contraseña maestra más la clave secreta, y el kit de recuperación de 24 palabras sigue disponible.

El desbloqueo puede delegarse en el hardware que ya llevas encima. Windows Hello, Touch ID, Face ID, la biometría de Android o una llave FIDO2 como YubiKey pueden satisfacer el paso de autenticación, así que no escribes una contraseña maestra larga cada mañana.
La recuperación es una vía completamente aparte. Una frase de recuperación BIP-39 de 24 palabras puede desbloquear y restablecer la bóveda si se han perdido tanto la contraseña maestra como el dispositivo, y el kit de emergencia que la contiene se escribe en un archivo que controlas tú, no en un proveedor.
Existe una pista de contraseña para el caso intermedio, almacenada deliberadamente en texto claro para que pueda recordártela de verdad, y por eso el producto te advierte que no pongas en ella la contraseña en sí.
Dentro de un almacén de claves no exportable, PBKDF2-SHA256 y AES-GCM envuelven la clave de la bóveda para que el desbloqueo pueda autorizarse mediante el autenticador de la plataforma.
El acceso a la bóveda siempre se deriva de la contraseña maestra más la clave secreta mediante Argon2id. La vinculación al hardware es una capa por encima, nunca la base.
Un autenticador perdido o sustituido no afecta al archivo de la bóveda, ni a sus copias de seguridad, ni a ningún registro que contenga.
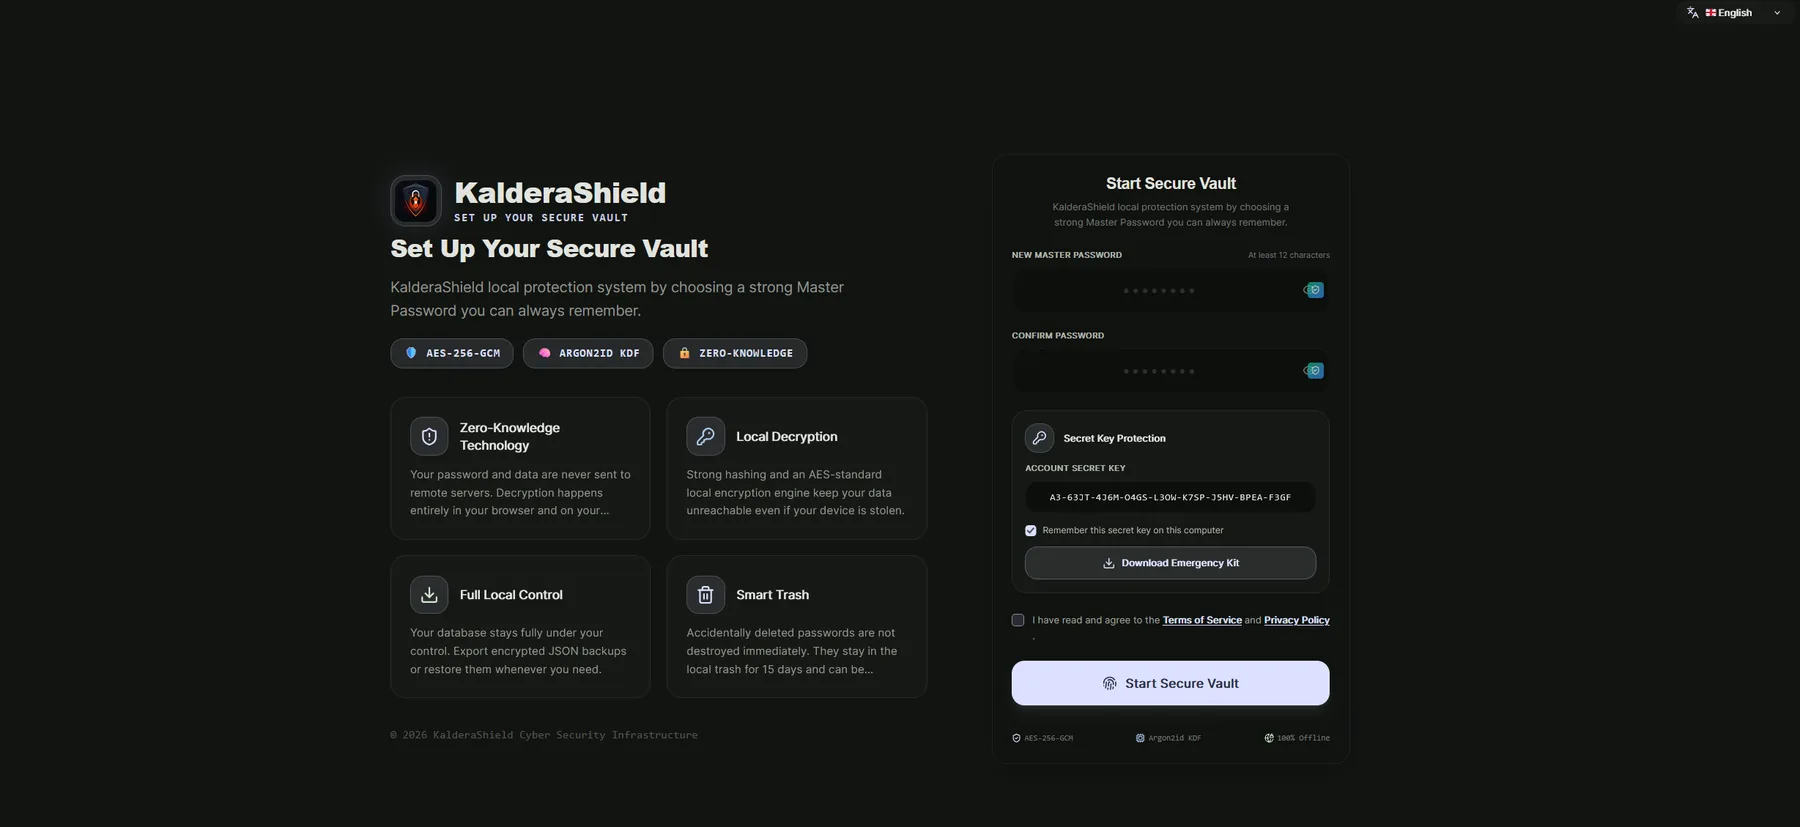
La contraseña maestra, la clave secreta de la cuenta y el kit de emergencia se recogen una sola vez, en la configuración inicial, en tu propio dispositivo: no hay ninguna cuenta en el servidor de la que recuperarlos.
El desbloqueo por hardware significa que cualquiera que pueda autenticarse en el dispositivo, o que posea tu llave de seguridad, puede abrir la bóveda: ese es el objetivo, y por eso importan la seguridad del dispositivo y de la llave. La pista de contraseña se guarda en texto claro precisamente para poder leérsela, así que nunca debe contener la contraseña en sí. Una frase de recuperación debe anotarse y mantenerse sin conexión: cualquiera que la lea puede restablecer tu bóveda.
El autenticador de la plataforma está respaldado por TPM en Windows, y el material de la clave de envoltura no sale de ese límite.
En macOS, la salida del autenticador de la plataforma se sella mediante Secure Enclave.
Una frase de recuperación de 24 palabras puede desbloquear y restablecer la bóveda cuando tanto la contraseña como el dispositivo no están disponibles.
Cambia quién puede abrir la bóveda, no cómo se cifra. Los registros siguen cifrados con las mismas claves, y el acceso se sigue derivando de tu contraseña maestra y tu clave secreta.
Recurres a la contraseña maestra y, si también la has perdido, al kit de recuperación. La bóveda en sí no se ve afectada: solo se pierde la comodidad.
Sin conexión, en soporte físico, en un lugar donde aún lo encuentres dentro de varios años. Es una llave maestra: cualquiera que lo lea puede restablecer tu bóveda.