 Kaldera
Tú eliges la contraseña maestra
Argon2id la estira hasta convertirla en una clave. Los parámetros quedan registrados en la bóveda, de modo que una bóveda existente nunca se debilita ni se refuerza en silencio.
Producto / Bóveda de contraseñas
Cinco tipos de registro, carpetas, etiquetas, carpetas inteligentes y búsqueda de texto completo: todo cifrado en tu dispositivo, todo legible sin conexión.
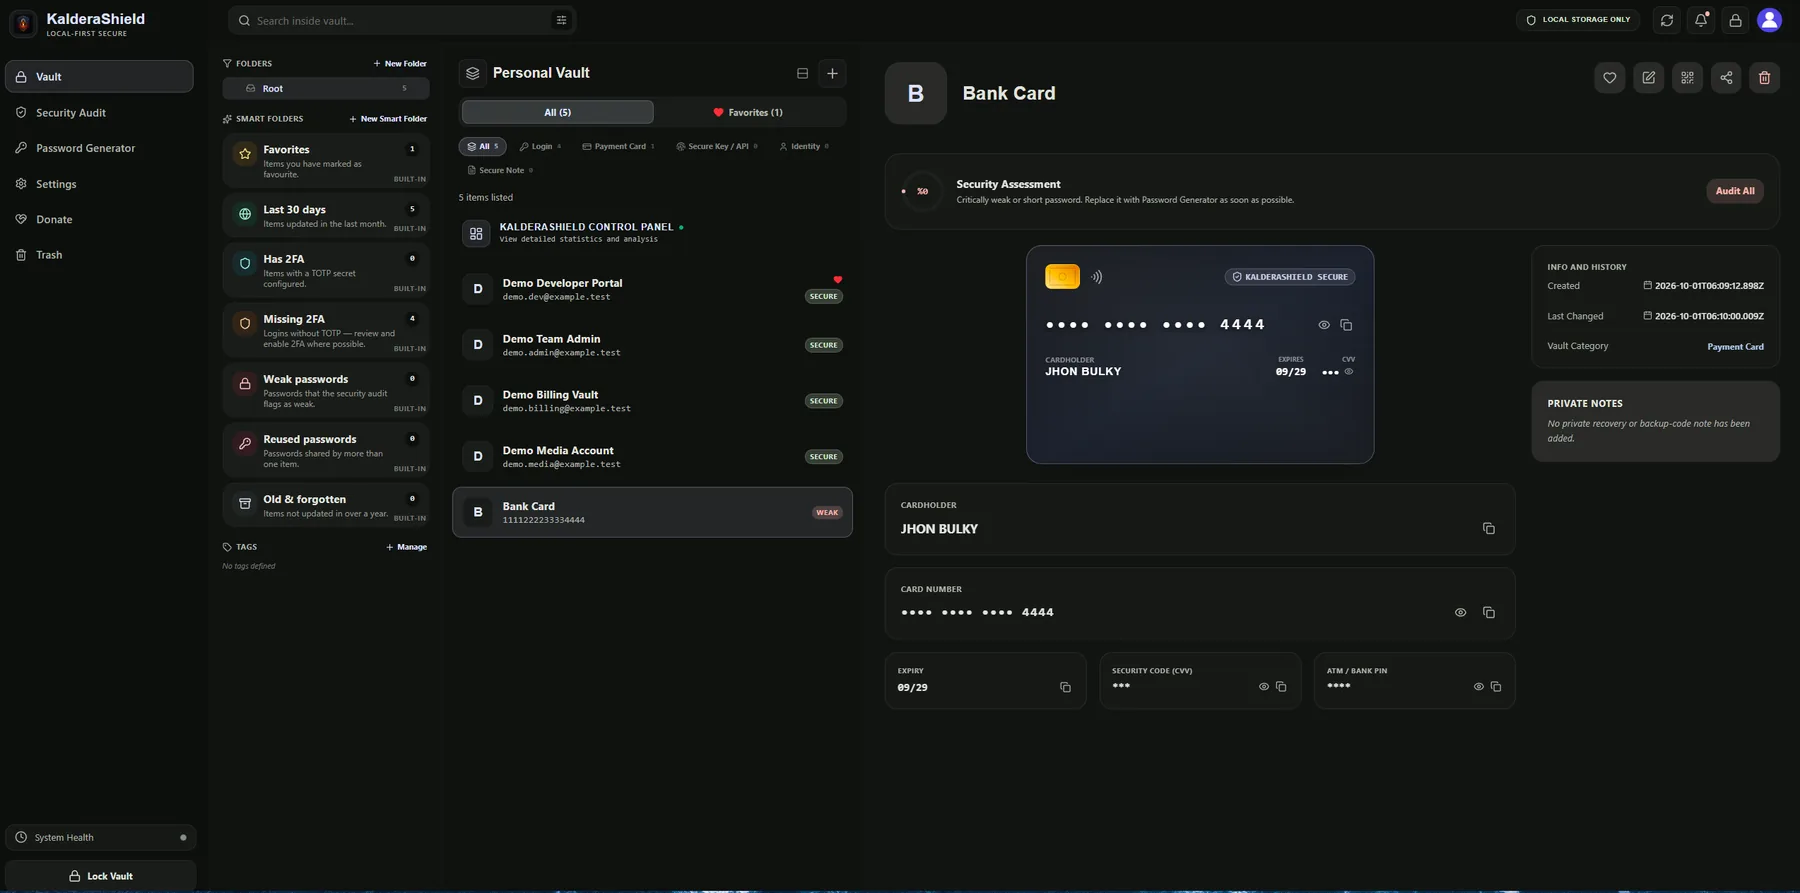
La bóveda almacena cinco tipos de registro: accesos, tarjetas de pago, identidades, claves seguras y notas seguras. Cada registro se cifra con su propia clave, así que romper un registro nunca revela otro.
La organización también es local. Las carpetas, las etiquetas, los favoritos y las carpetas inteligentes integradas como "tiene 2FA" o "le falta 2FA" se calculan en el dispositivo a partir de tus propios datos, no de un índice del servidor.
La búsqueda se ejecuta localmente sobre títulos, nombres de usuario y URL, con coincidencia insensible a los diacríticos, así que sigue funcionando sin conexión alguna.
Argon2id la estira hasta convertirla en una clave. Los parámetros quedan registrados en la bóveda, de modo que una bóveda existente nunca se debilita ni se refuerza en silencio.
Por cada registro se deriva una clave única AES-256-GCM de 256 bits mediante WebCrypto HKDF-SHA256, usando el identificador del registro como sal.
Los títulos, los nombres de usuario, las contraseñas y las notas están enmascarados en las columnas de SQLite; los valores reales solo existen dentro de la carga cifrada.
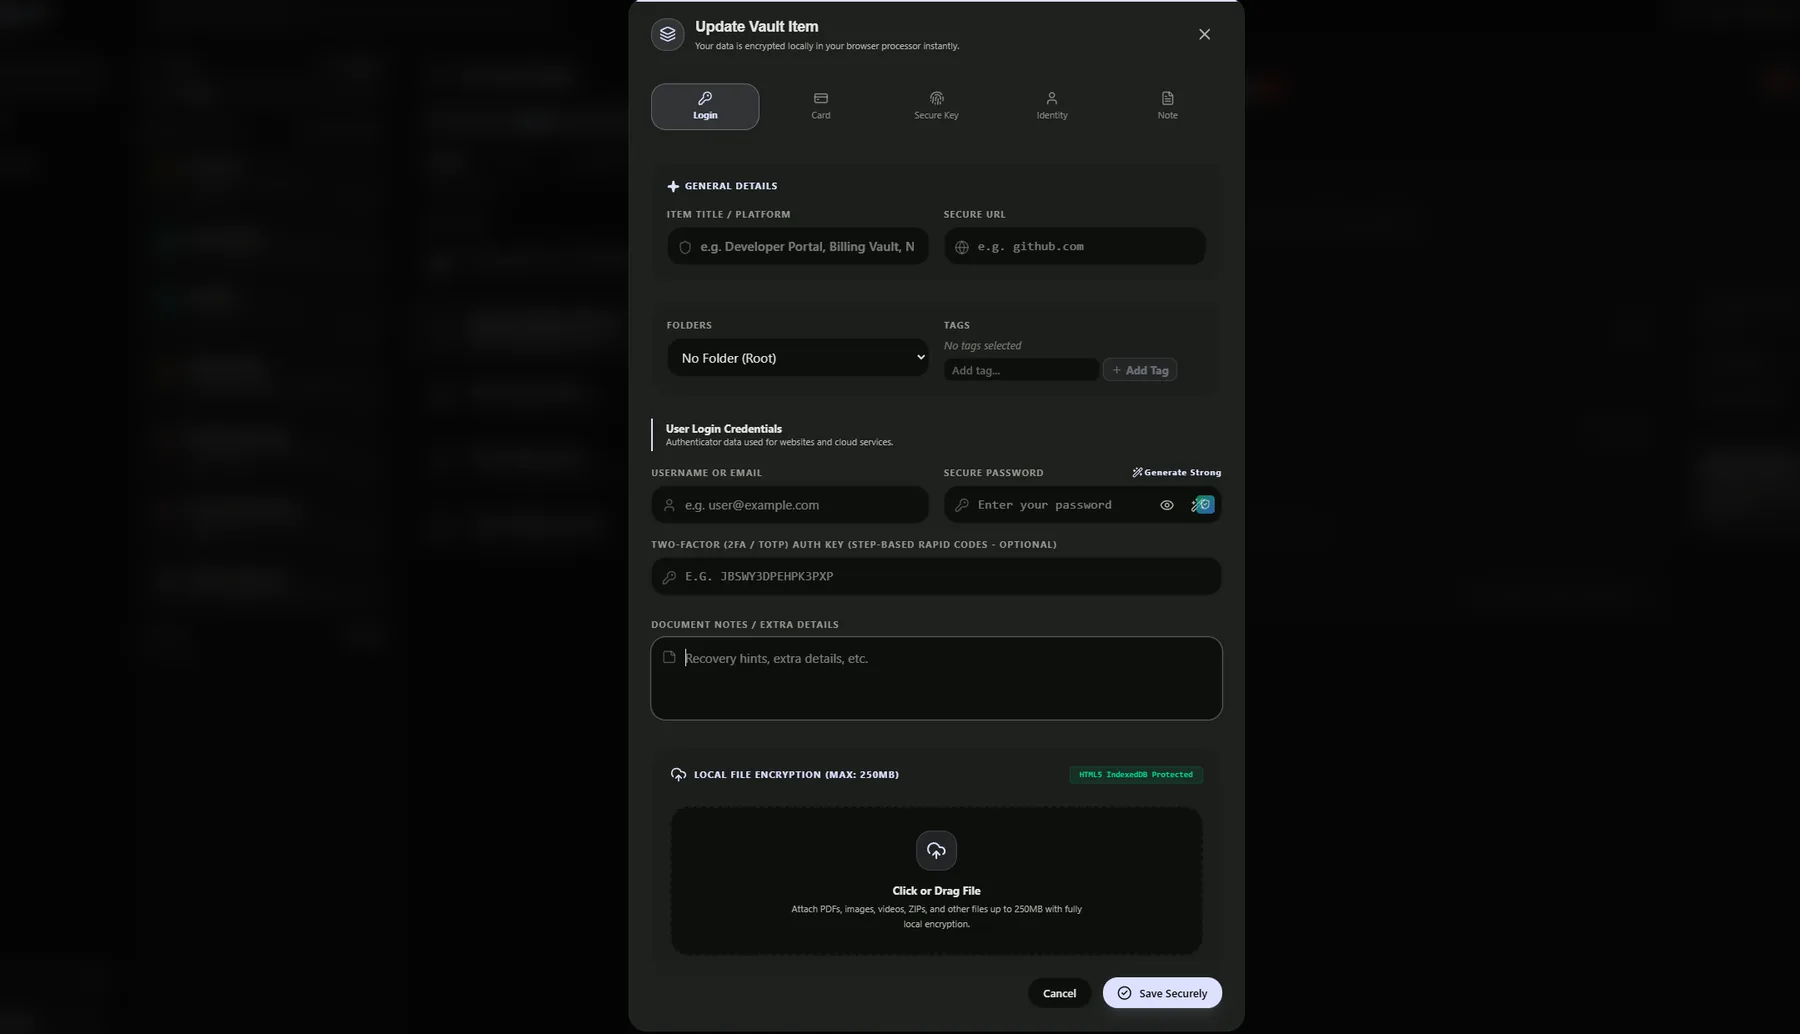
Accesos, tarjetas, claves seguras, identidades y notas comparten un mismo editor, y una tarjeta de pago conserva su número, caducidad, CVV y PIN del cajero en campos enmascarados separados.
Cada registro se cifra en tu dispositivo con una clave que nunca sale de él. La protección sigue dependiendo de la robustez de tu contraseña maestra, de los parámetros de la KDF guardados en tu bóveda, de la seguridad del propio dispositivo y de cómo uses la aplicación. Ningún diseño criptográfico promete protección absoluta frente a todos los ataques, y un dispositivo comprometido puede leer una bóveda que ya haya sido desbloqueada.
Las bóvedas nuevas de escritorio y Android usan 64 MiB de memoria, 4 iteraciones y 2 carriles. Las versiones web usan 32 MiB, 3 iteraciones y 1 carril.
Romper un registro no revela ningún otro registro de la bóveda, porque no hay dos registros que compartan clave.
Las columnas sensibles contienen un token de marcador estático. El texto en claro solo existe dentro de la carga útil AES-256-GCM.
Puedes desbloquear con la clave de recuperación BIP-39 de 24 palabras y restablecer la contraseña, o restaurar una copia de seguridad cifrada. Sin ninguna de las dos, la bóveda no se puede abrir, porque nada en tu dispositivo puede volver a derivar la clave.
Sí. Exporta una copia de seguridad cifrada y restáurala en el otro dispositivo con tu contraseña maestra. El archivo de la bóveda es portátil y no está atado a una sola máquina.
No. La búsqueda se ejecuta contra la base de datos local de tu dispositivo, incluida la coincidencia insensible a los diacríticos.