 Kaldera
Linux
DEB, AppImage o script CLI auditable y verificable. Todas las distribuciones.
Versión 7.0.20 — Disponible
KalderaShield es un gestor de contraseñas local y de código abierto basado en una arquitectura zero-knowledge, sin dependencia de la nube ni conexión obligatoria a internet.
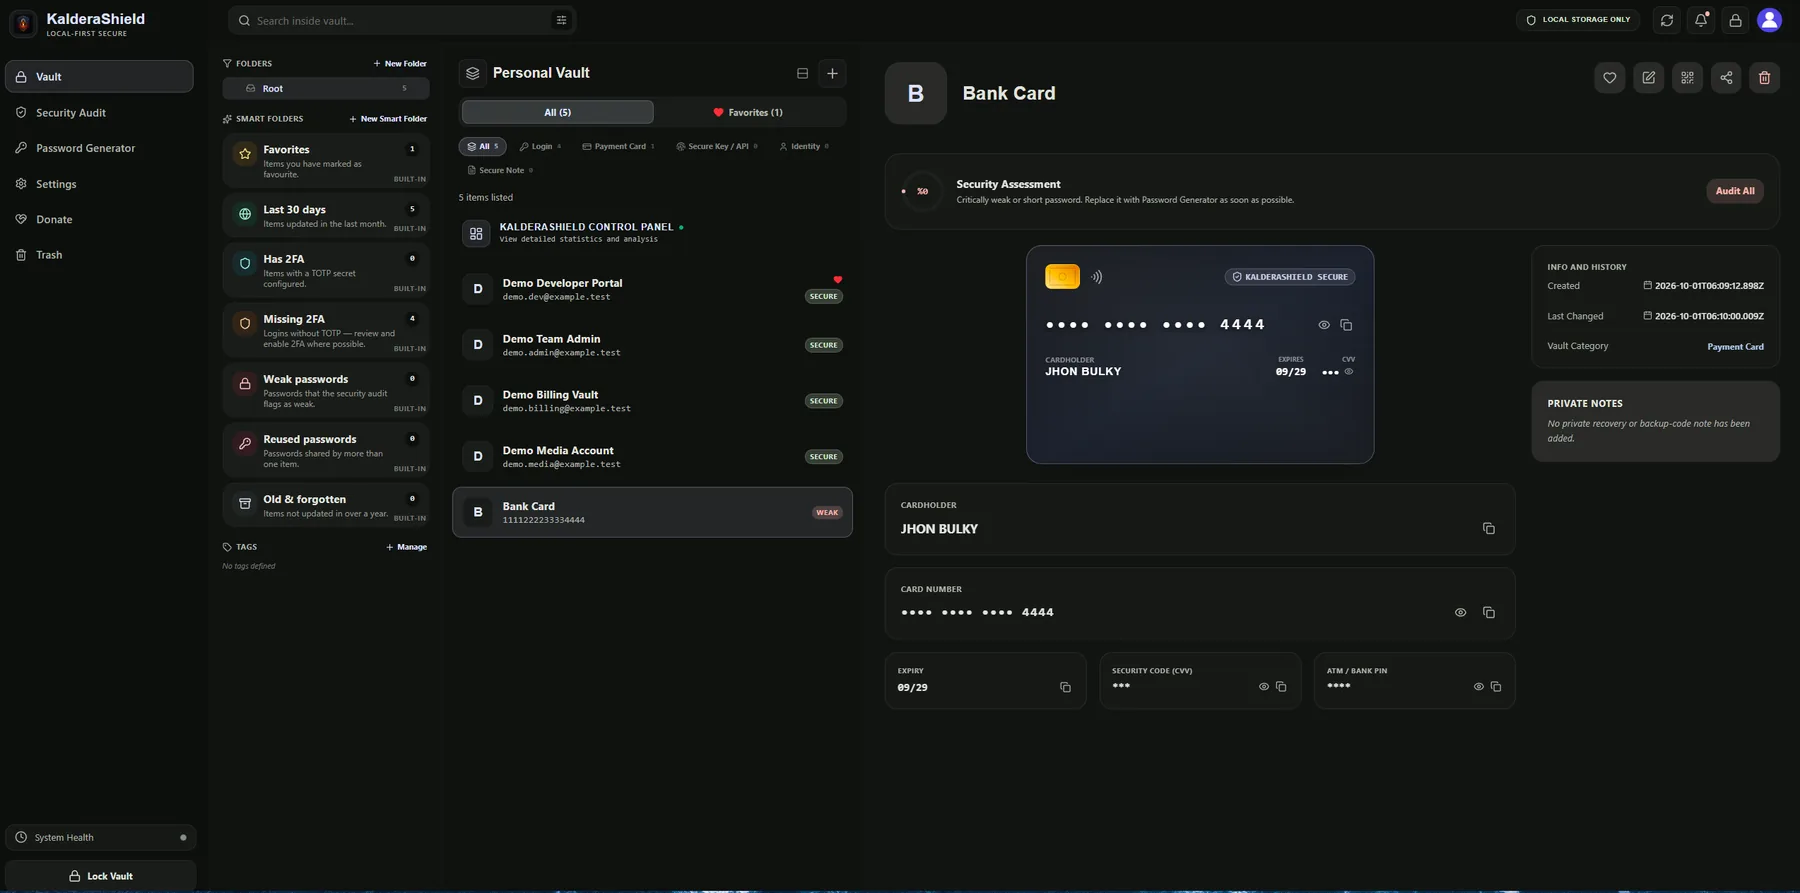
Las descargas se sirven desde GitHub Releases; cada versión se publica con su resumen SHA-256 y sus firmas.
DEB, AppImage o script CLI auditable y verificable. Todas las distribuciones.
Android 9.0 y superior. APK universal o específico de la arquitectura.
Chrome, Firefox, Edge, Brave y Safari (MV3 / Native Messaging).
Descarga e inspecciona el script primero, verifica su firma y luego ejecútalo.
Windows 10 de 64 bits y superior. Asistente de instalación, MSI o versión portátil.
En desarrollo — firma de código en curso.
Una arquitectura pensada para la productividad diaria sin relajar jamás los estándares de seguridad.
Tus contraseñas se almacenan localmente en el Origin Private File System en una base de datos SQLite. Inmune a cortes de red.
La aplicación de escritorio se comunica con la extensión mediante un puerto TCP loopback dinámico. Un token de emparejamiento autentica la conexión y XChaCha20-Poly1305 cifra los mensajes.
La política de red limita las conexiones salientes inesperadas. Se admite el uso sin conexión; las funciones activadas y la configuración pueden afectar al comportamiento de red.
Los datos de la bóveda se cifran en el dispositivo. La protección depende de la solidez de la contraseña maestra, de los parámetros KDF guardados con la bóveda, de la seguridad del dispositivo y del uso de la aplicación. Ningún diseño criptográfico garantiza protección frente a todos los escenarios de ataque.
Cada registro se cifra con una clave AES-256-GCM aislada derivada mediante WebCrypto HKDF-SHA256 por elemento.
Argon2id aumenta el coste de los intentos de contraseña sin conexión. Valores predeterminados: Tauri nativo en escritorio/Android, 64 MiB / 4 iteraciones / 2 carriles; Web/WASM, 32 MiB / 3 iteraciones / 1 carril. Las bóvedas existentes conservan sus parámetros guardados.
La contraseña maestra y las claves derivadas se procesan en el cliente. La protección también depende de la seguridad del dispositivo y del entorno del usuario.
Lista completa de sufijos públicos de Mozilla (más de 10.000 reglas) eTLD+1 y aislamiento Shadow DOM cerrado.
Instalación en 1 clic desde Chrome Web Store con protección reforzada F6.
Complemento firmado AMO validado por la rigurosa revisión de seguridad de Mozilla.
Extensión nativa de Safari optimizada para macOS Sonoma y superior en App Store.
Nada en esta página contacta con un servidor. Cada paso se ejecuta en el dispositivo desde el que la está leyendo.
Nunca sale de este dispositivo de ninguna forma, y no hay enlace de restablecimiento, porque no hay ninguna cuenta que restablecer.
La contraseña se estira hasta convertirse en clave con Argon2id y luego HKDF-SHA256 la separa en una clave aislada por registro.
El archivo de la bóveda en disco solo contiene texto cifrado y su etiqueta de autenticación. Leerlo sin la clave falla en lugar de devolver un valor incorrecto.
La biometría, una llave de seguridad o el kit de recuperación de 24 palabras liberan la clave de nuevo en este dispositivo. No interviene ninguna petición de red.
| Criterios de Seguridad y Arquitectura | KalderaShield | Gestores en la Nube | Herramientas Offline Tradicionales |
|---|---|---|---|
| Requisito de servidor | Ninguno | Obligatorio | Ninguno |
| Requisito de cuenta | Ninguno | Obligatorio | Ninguno |
| Ubicación de los datos | En tu dispositivo | En el servidor del proveedor | En tu dispositivo |
| Funciona sin red | Completo | No | Completo |
| Código abierto | Sí | No | Varía |
Esta tabla resume la arquitectura según la documentación y el código publicados al 23 de septiembre de 2026; no es una prueba comparativa independiente. Otros productos varían según la versión, el plan y la configuración. Sus características no se han verificado de forma independiente aquí.
Se publican la documentación de seguridad y el alcance de auditoría externa. Aún no hay informe final independiente.
Gratis, de código abierto, sin servidores. Descargue, verifique y mantenga su caja fuerte en su dispositivo.