 Kaldera
Cada registro se lee localmente
La bóveda se descifra en memoria en tu dispositivo y cada elemento se puntúa. No se transmite nada de la auditoría.
Producto / Auditoría de seguridad
La auditoría puntúa tu bóveda y separa cada problema: contraseñas cortas, contraseñas compartidas entre cuentas, contraseñas presentes en datos de filtración conocidos, cuentas sin segundo factor, enlaces en HTTP sin cifrar y registros que nadie ha tocado en un año.

La mayoría de las auditorías de contraseñas te dan una puntuación y ahí terminan. Esta divide la puntuación en los problemas concretos que la causaron, porque "tu bóveda es débil" no permite actuar mientras que "esta cuenta no tiene segundo factor" sí.
Las débiles, las reutilizadas y las filtradas se controlan por separado. La comprobación de filtraciones se ejecuta mediante las consultas por rango del estilo k-anonimato que usa Have I Been Pwned, así que puede comparar tus contraseñas con un corpus conocido sin enviar las contraseñas a ninguna parte.
Las mismas categorías están disponibles como carpetas inteligentes integradas, así que puedes pasar directamente de un hallazgo al elemento que lo causó en lugar de rastrear por la lista.
La bóveda se descifra en memoria en tu dispositivo y cada elemento se puntúa. No se transmite nada de la auditoría.
Las débiles, las reutilizadas, las filtradas, la falta de segundo factor, el transporte inseguro y las desactualizadas se cuentan de forma independiente en lugar de fundirse en un solo número.
Cada hallazgo enlaza con el registro que lo produjo, así que la corrección está a un clic de distancia en lugar de ser una búsqueda manual.
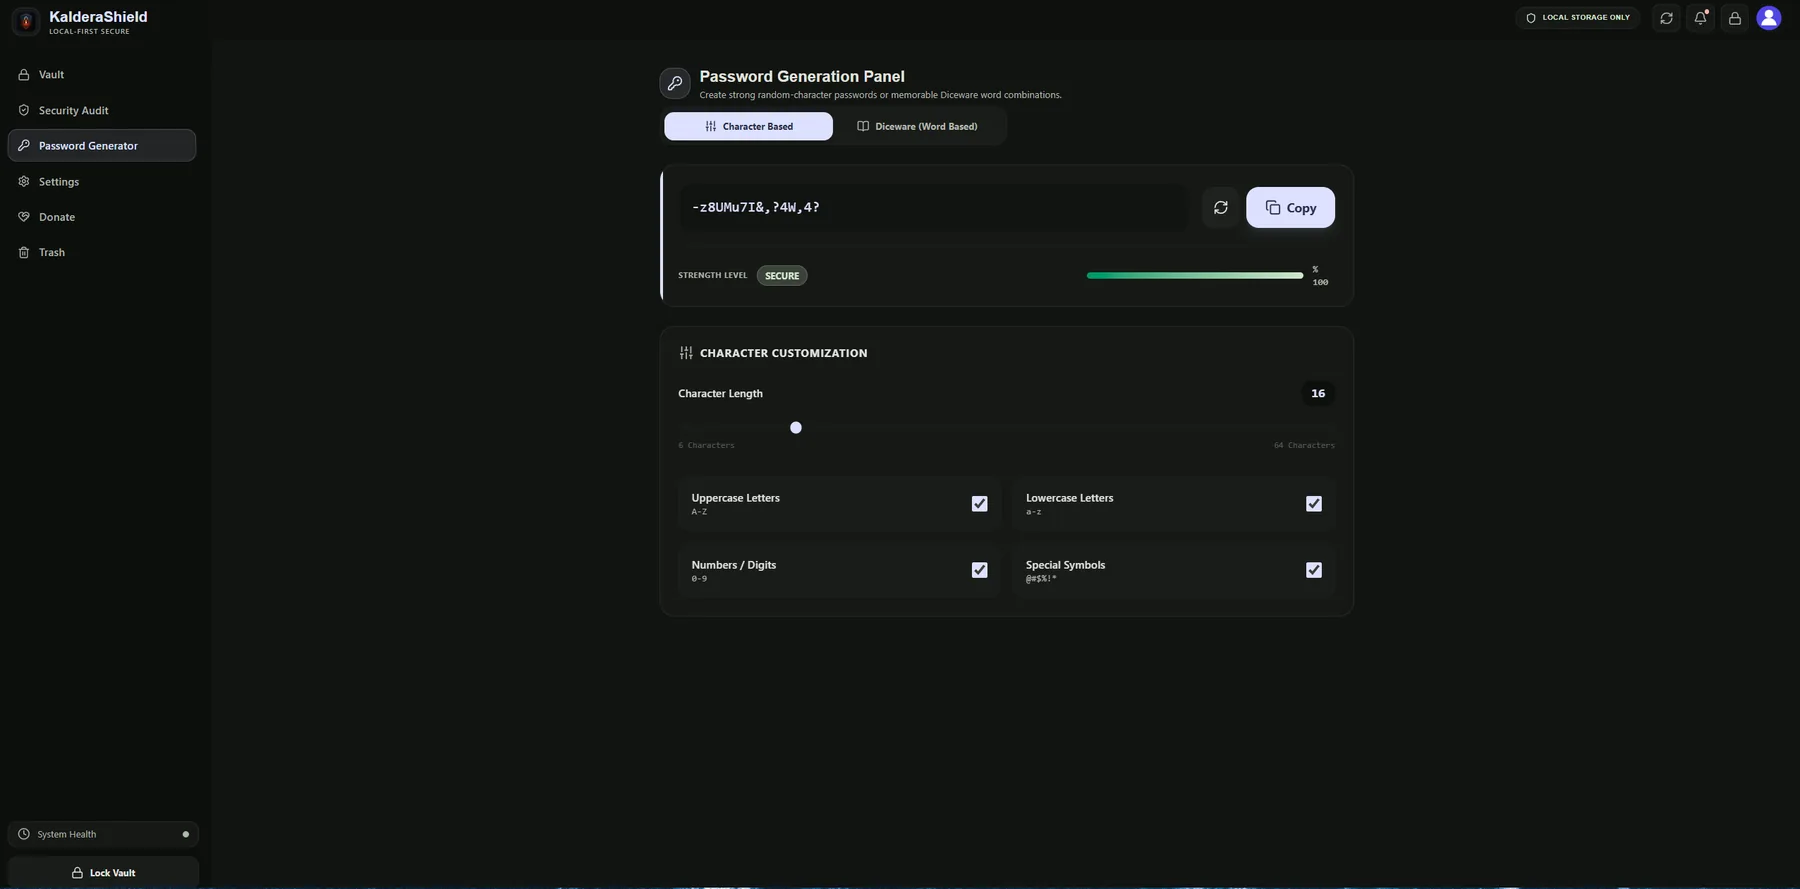
El generador integrado produce un sustituto con las clases de caracteres que elijas, así que una contraseña débil se puede sustituir sin salir del flujo de la auditoría.
La auditoría mide tu bóveda frente a heurísticas conocidas y corpus de filtración conocidos. No puede decirte si una contraseña que sigues usando quedó expuesta en algún sitio que nunca ha publicado un conjunto de datos, si una contraseña fuerte se reutiliza en algún lugar que no ha podido comprobar, ni si una cuenta que guardaste sigue siendo tuya a la que acceder. Informa de lo que puede ver en tus propios datos, y nada más.
Las contraseñas se comparan mediante consultas por rango, así que solo sale del dispositivo un prefijo del hash y las contraseñas nunca salen.
La puntuación se calcula sobre tu bóveda descifrada en el dispositivo, así que la auditoría funciona sin conexión alguna.
Las contraseñas débiles, reutilizadas, filtradas, sin 2FA, las URL con HTTP inseguro y los registros desactualizados se cuentan de forma independiente.
No. La puntuación se ejecuta localmente. La comparación de filtraciones usa consultas por rango, así que solo interviene un prefijo del hash y la contraseña nunca sale del dispositivo.
Cada vez que añadas o cambies registros, y después de hacer una importación grande desde otro gestor. Una importación grande es el motivo más común de que una bóveda fuerte de pronto obtenga mala puntuación.
No. La puntuación describe las contraseñas de tu bóveda, no si alguna de ellas ha quedado expuesta. Mide lo que se puede recuperar a partir de tus propios datos.