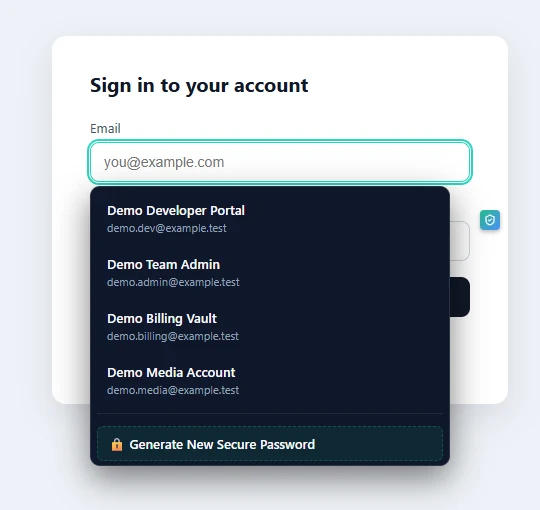
La extensión inyecta un content script en páginas http/https y ofrece rellenar las credenciales del sitio en el que estás. La coincidencia de dominio se valida hasta eTLD+1: los dominios imitadores en otros dominios registrables no reciben las credenciales de otro sitio, y un pestillo de alerta de phishing sigue avisando una vez detectada una discrepancia.
No tiene poderes amplios sobre las páginas: el manifest solicita nativeMessaging, activeTab y storage, la CSP de las páginas de la extensión es script-src 'self', y la compilación de Firefox declara data_collection_permissions: none. No hay ningún SDK de analítica ni telemetría en el paquete.
El diálogo de emparejamiento del lado del escritorio debe aceptarse antes de que el puente funcione en absoluto, las credenciales se arriendan al puente por períodos de cinco minutos y se ponen a cero al caducar, y una acción de revocación borra el arrendamiento y rota el token de emparejamiento de inmediato.
El sitio pide, la extensión comprueba
El content script encuentra un formulario de inicio de sesión en la página en la que estás y se lo pide al worker en segundo plano. El worker valida la URL de la pestaña contra los registros que puede ofrecer: el mismo eTLD+1 o una coincidencia guardada explícitamente.
El escritorio decide
La petición viaja por el puente de nativeMessaging hasta la aplicación de escritorio, que devuelve solo las credenciales vinculadas a ese sitio; las consultas amplias devuelven metadatos saneados con contraseñas vacías.
El relleno queda ligado a la pestaña
El relleno pasa por la validación de la URL de la pestaña en el camino de vuelta. La extensión nunca acepta peticiones de relleno directamente de las páginas web: las páginas no pueden alcanzar en absoluto el canal de la extensión.
 Kaldera