 Kaldera
Tu dispositivo crea el par de claves
La clave privada se genera dentro del autenticador de la plataforma (TPM 2.0, Secure Enclave o AndroidKeyStore) y no es exportable.
Producto / Claves de acceso
Crea credenciales WebAuthn dentro de tu propia bóveda, vinculadas al autenticador que tu dispositivo ya tiene. No se registra nada con terceros.
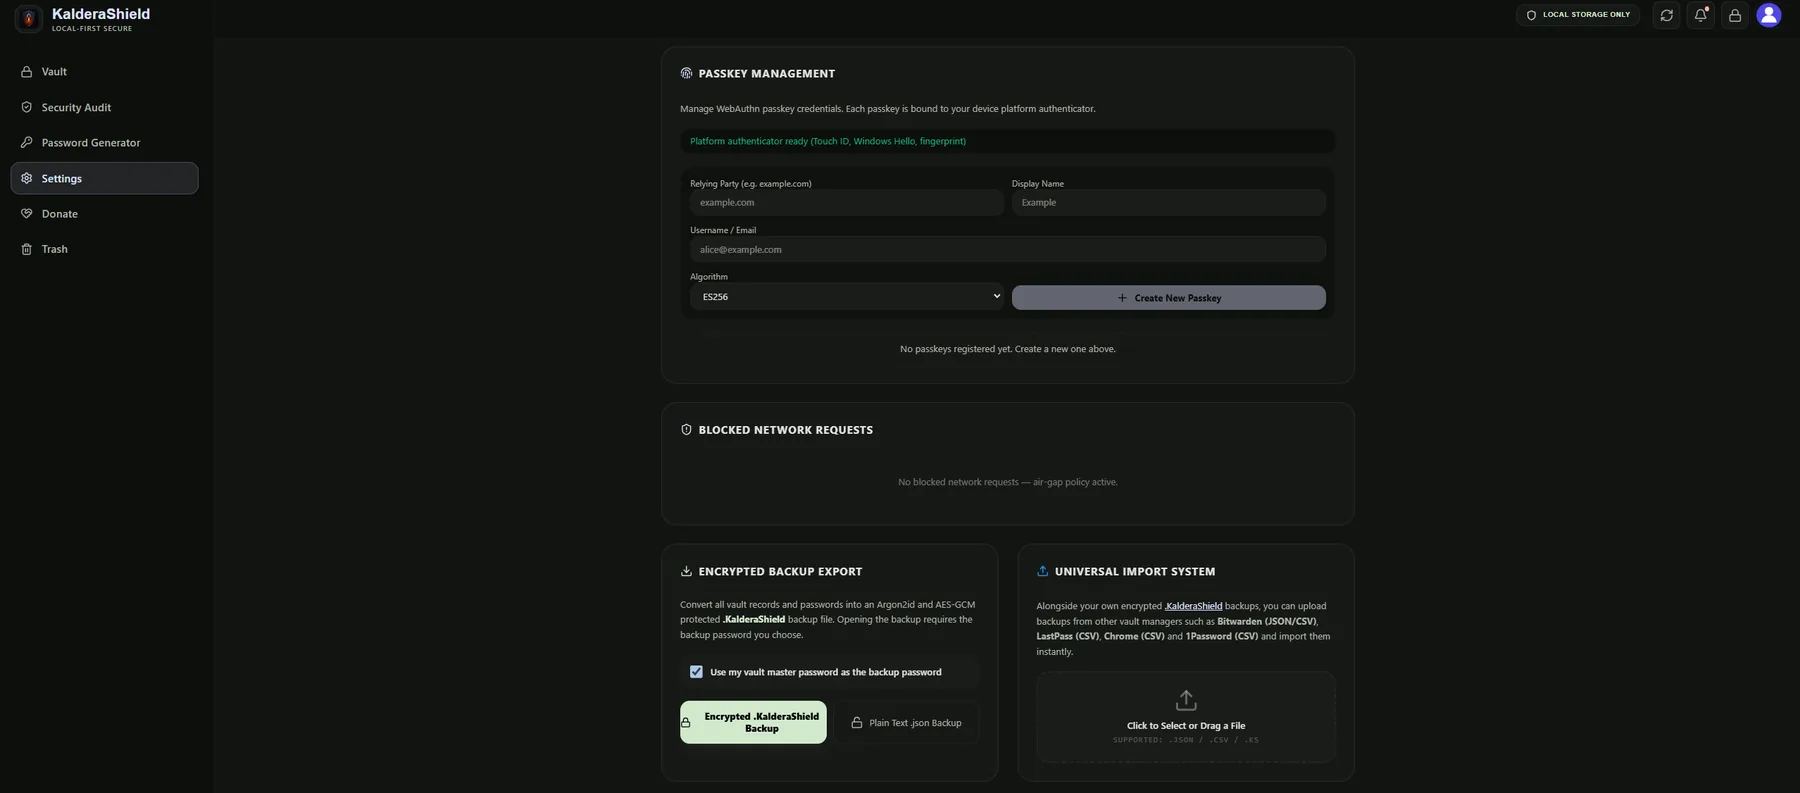
Una clave de acceso se crea mediante la API WebAuthn de tu plataforma, de modo que la mitad privada de la credencial nunca entra en la bóveda en una forma utilizable ni sale nunca de tu dispositivo. La bóveda guarda el identificador de la credencial y sus metadatos para que puedas reconocerla y revocarla más adelante.
La página indica qué autenticador está disponible antes de que crees nada y te deja elegir el parte Dependent, el nombre visible, la cuenta y el algoritmo de firma.
Las claves de acceso conviven con el resto de la bóveda en lugar de vivir en un sistema aparte, así que se cifran, se buscan y se restauran exactamente igual que una contraseña.
La clave privada se genera dentro del autenticador de la plataforma (TPM 2.0, Secure Enclave o AndroidKeyStore) y no es exportable.
Solo se guardan el identificador de la credencial y los metadatos visibles, cifrados junto con el resto de la bóveda.
Como la clave privada no es exportable, una firma para un sitio no puede generarla nada que no sea el propio autenticador.

El mismo panel de ajustes contiene las opciones de desbloqueo FIDO2 y biométrico, así que las claves de acceso y el desbloqueo vinculado al hardware conviven en lugar de estar repartidos en productos separados.
Una clave de acceso sustituye a la contraseña en un sitio; no sustituye a tu bóveda. Si pierdes el dispositivo que contiene tu autenticador y no tienes ninguna clave de acceso guardada en otro sitio, esa credencial se pierde con él. Además, las claves de acceso solo sirven en los sitios que admiten WebAuthn, que son la mayoría de los servicios grandes y una proporción creciente de los pequeños.
Las credenciales se crean mediante la API WebAuthn, así que son el mismo tipo de objeto que espera cualquier sitio compatible.
Los autenticadores respaldados por hardware generan el par de claves y nunca liberan la mitad privada, así que copiar tu bóveda no copia la credencial.
Los registros de credenciales se cifran con el mismo esquema de clave por elemento que el resto de tu bóveda.
Sí. La bóveda en sí se desbloquea con tu contraseña maestra y tu clave secreta. Una clave de acceso solo sustituye a la contraseña en los sitios concretos donde la registras.
Cualquier autenticador de plataforma que tu dispositivo exponga: Windows Hello, Touch ID, Face ID, biometría de Android o una llave de seguridad FIDO2 como YubiKey.
Esa clave de acceso concreta se pierde junto con su autenticador. Tu bóveda, sus contraseñas y sus copias de seguridad no se ven afectadas, porque nunca dependieron de ese dispositivo.