 Kaldera
Enfocas un campo
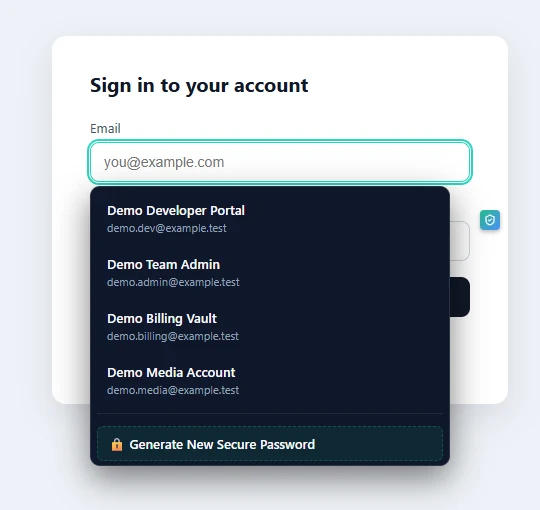
El script de contenido detecta un campo de inicio de sesión y pide a la aplicación las credenciales que pertenecen a este sitio.
Producto / Relleno automático
La extensión hace la coincidencia por dominio registrable, no por la cadena de la URL, así que un alojamiento compartido nunca recibe la credencial equivocada. El menú desplegable se dibuja dentro de un Shadow DOM cerrado al que la página no puede llegar.
Una URL se reduce a su dominio registrable usando la lista completa de Mozilla Public Suffix List, incrustada en la extensión como una instantánea fijada por hash. Los nombres de host nunca se comparan como cadenas sin procesar, así que un subdominio no puede tomar prestada una credencial que pertenece a otro sitio.
El menú desplegable, el generador de contraseñas y el aviso de phishing se dibujan dentro de un Shadow DOM cerrado asociado a la página. El JavaScript de la página no puede leerlos, reescribirlos ni superponerlos para capturar lo que escribes.
La extensión se comunica con la aplicación de escritorio por un puerto loopback dinámico, y los marcos de mensaje van cifrados. Copiar una contraseña la coloca en el portapapeles con un temporizador, así que no se queda ahí indefinidamente.
El script de contenido detecta un campo de inicio de sesión y pide a la aplicación las credenciales que pertenecen a este sitio.
Tu URL se normaliza a eTLD+1 con la Public Suffix List incrustada y luego se compara con los dominios guardados en la bóveda.
El menú desplegable muestra solo los registros de ese dominio, y el elegido se escribe en el campo.
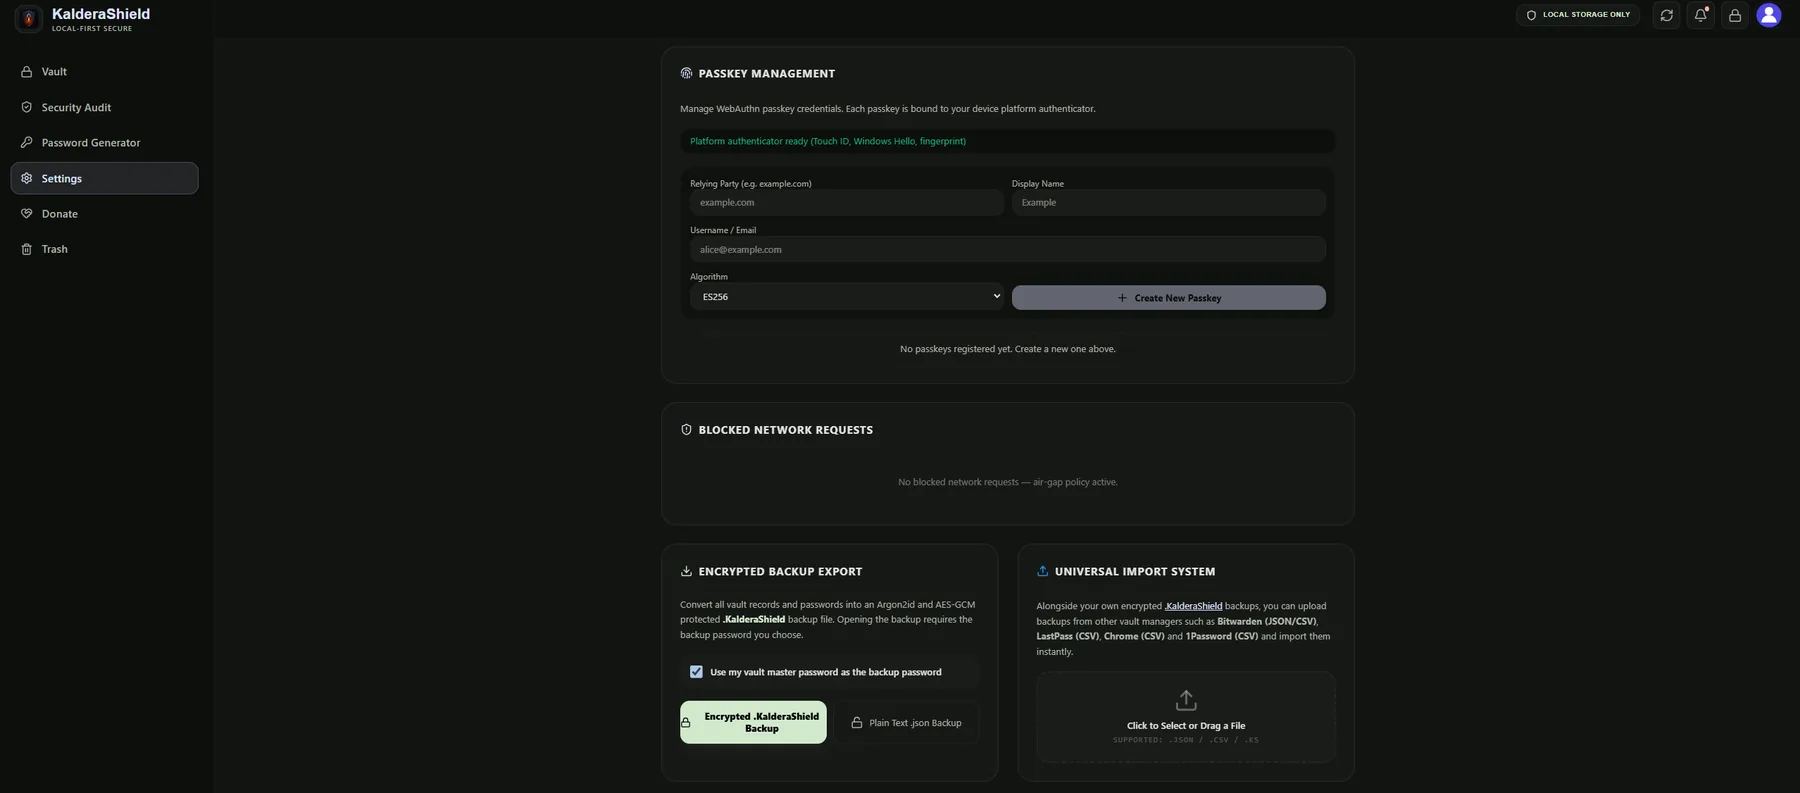
La extensión es una interfaz más hacia la misma bóveda local, así que una credencial que añades en el escritorio está disponible de inmediato en el navegador.
El relleno automático rellena un formulario; no decide si el sitio es honesto. La extensión busca un phishing evidente comparando el dominio con lo que tu bóveda ya conoce, pero un sitio que suplanta un dominio que nunca has guardado te parecerá nuevo en lugar de familiar. Un gestor de contraseñas reduce los errores de escritura y la reutilización. No sustituye a la autenticación en dos pasos, y no puede ayudarte una vez que las credenciales ya se han introducido en una página que fue hostil desde el principio.
Construido sobre la lista completa de Mozilla Public Suffix List como instantánea fijada por hash, de modo que el alojamiento compartido se gestiona correctamente.
El menú desplegable, el generador y el aviso de phishing se dibujan donde el script propio de la página no puede verlos ni modificarlos.
Los scripts de contenido cubren solo http y https, así que los esquemas internos del navegador quedan fuera de alcance.
No. Todo lo que necesita está en tu dispositivo: la bóveda es local y la conexión con la aplicación de escritorio es un puerto loopback en tu propia máquina.
La ventana emergente indica que la bóveda está bloqueada y el menú desplegable no muestra ningún registro. No se guarda nada en caché en el navegador, así que con la aplicación cerrada no hay relleno automático.
Chrome, Edge y Firefox, usando Manifest V3. Existe una versión para Safari y necesita un contenedor local para ejecutarse.