 Kaldera
Ogni record viene letto in locale
Il gestore viene decifrato in memoria sul tuo dispositivo e ogni elemento riceve un punteggio. Nulla della verifica viene trasmesso.
Prodotto / Verifica di sicurezza
La verifica assegna un punteggio al tuo gestore e separa ogni problema: password corte, password condivise tra account, password presenti in dati di violazione noti, account senza secondo fattore, collegamenti in HTTP in chiaro e record che nessuno tocca da un anno.

Quasi tutte le verifiche delle password ti danno un punteggio e si fermano. Questa divide il punteggio nei singoli problemi che lo hanno causato, perché "il tuo gestore è debole" non è un’informazione azionabile, mentre "questo account non ha un secondo fattore" lo è.
Debole, riutilizzata e violata vengono tracciate separatamente. Il controllo delle violazioni usa le query per intervallo in stile k-anonimato impiegate da Have I Been Pwned, così può confrontare le tue password con un corpus noto senza inviare le password stesse da nessuna parte.
Le stesse categorie sono disponibili come cartelle intelligenti integrate, così puoi passare direttamente da un rilievo all’elemento che lo ha causato invece di setacciare l’elenco.
Il gestore viene decifrato in memoria sul tuo dispositivo e ogni elemento riceve un punteggio. Nulla della verifica viene trasmesso.
Debole, riutilizzata, violata, senza secondo fattore, trasporto non sicuro e obsoleta vengono contate in modo indipendente anziché essere fuse in un unico numero.
Ogni rilievo rimanda al record che lo ha prodotto, così la correzione è a un clic di distanza anziché richiedere una ricerca manuale.
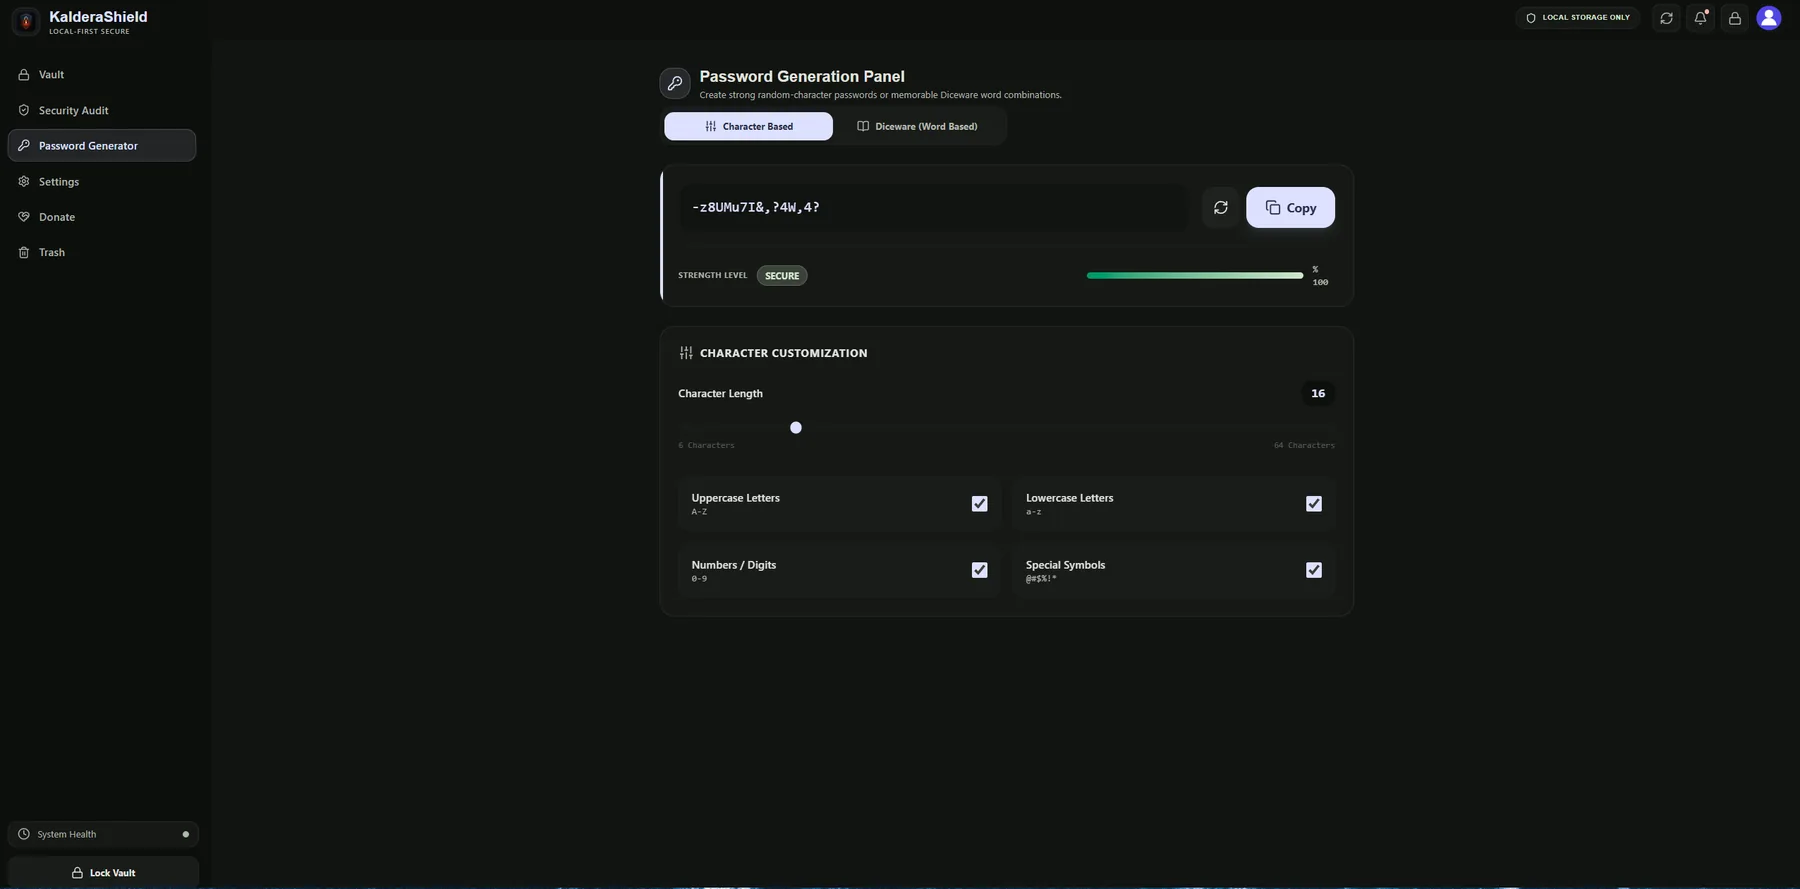
Il generatore integrato produce una sostituzione con le classi di caratteri che scegli, così una password debole può essere sostituita senza uscire dal flusso della verifica.
La verifica misura il tuo gestore rispetto a euristiche note e a corpus di violazione noti. Non può dirti se una password che usi ancora è stata esposta da qualche parte che non ha mai pubblicato un dataset, se una password forte viene riutilizzata in un luogo che non poteva controllare, o se un account che hai salvato è ancora tuo e quindi accessibile. Riporta ciò che riesce a vedere nei tuoi dati, e nulla di più.
Le password vengono confrontate tramite query per intervallo, così a lasciare il dispositivo è solo un prefisso di hash, mai le password stesse.
L’assegnazione del punteggio avviene sul tuo gestore decifrato, sul dispositivo, quindi la verifica funziona senza alcuna connessione.
Record deboli, riutilizzati, violati, privi di 2FA, con HTTP non sicuro e obsoleti vengono contati in modo indipendente.
No. L’assegnazione del punteggio avviene in locale. Il confronto con i dati di violazione usa query per intervallo, quindi viene coinvolto solo un prefisso di hash e la password stessa non lascia mai il dispositivo.
Ogni volta che aggiungi o modifichi record, e dopo un’importazione di grandi dimensioni da un altro gestore. Un’importazione di grandi dimensioni è il motivo più comune per cui un gestore solido ottiene improvvisamente un punteggio scarso.
No. Il punteggio descrive le password nel tuo gestore, non l’eventualità che qualcuna di esse sia stata esposta. Misura ciò che è ricostruibile dai tuoi stessi dati.