 Kaldera
Linux
DEB, AppImage o script CLI ispezionabile e verificabile. Tutte le distribuzioni.
Versione 7.0.20 — Disponibile
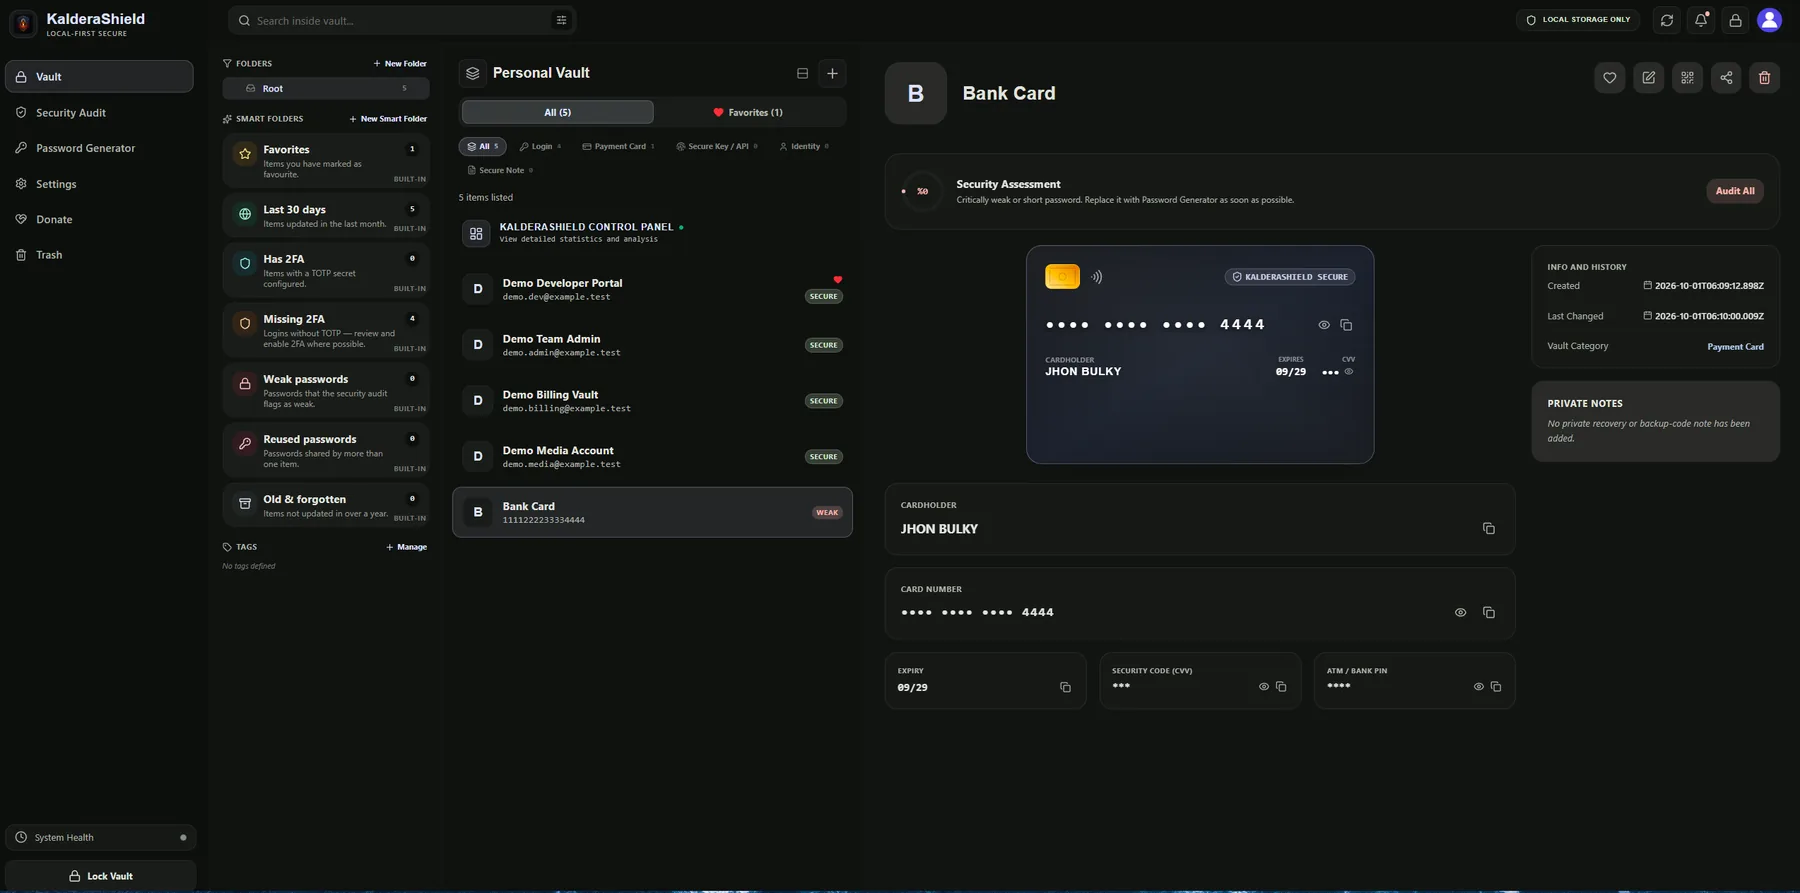
KalderaShield è un gestore di password locale e open-source con architettura zero-knowledge, senza alcuna dipendenza dal cloud né connessione obbligatoria.
I download sono distribuiti tramite GitHub Releases; ogni versione viene pubblicata con il relativo digest SHA-256 e le firme.
DEB, AppImage o script CLI ispezionabile e verificabile. Tutte le distribuzioni.
Android 9.0 e versioni successive. APK universale o specifico per architettura.
Chrome, Firefox, Edge, Brave e Safari (MV3 / Native Messaging).
Scarica e ispeziona prima lo script, verifica la firma e poi eseguilo.
Windows 10 a 64 bit e versioni successive. Procedura guidata, MSI o versione portatile.
In fase di sviluppo — firma del codice in corso.
Un'architettura progettata per la massima produttività senza mai compromettere la sicurezza.
Le tue credenziali restano memorizzate nel file system privato OPFS del browser o app Tauri in un database SQLite locale.
L’app desktop comunica con l’estensione tramite una porta TCP loopback selezionata dinamicamente. Un token di associazione autentica la connessione e XChaCha20-Poly1305 cifra i frame.
La policy di rete limita le connessioni in uscita inattese. È supportato l’uso offline; le funzioni abilitate e la configurazione possono influire sul comportamento di rete.
I dati del vault sono cifrati sul dispositivo. La protezione dipende dalla robustezza della password principale, dai parametri KDF salvati nel vault, dalla sicurezza del dispositivo e dall’uso dell’applicazione. Nessuna progettazione crittografica garantisce protezione in ogni scenario di attacco.
Ogni elemento è crittografato con una chiave AES-256-GCM isolata derivata tramite WebCrypto HKDF-SHA256 per elemento.
Argon2id aumenta il costo dei tentativi di password offline. Valori predefiniti: Tauri nativo su desktop/Android, 64 MiB / 4 iterazioni / 2 lane; Web/WASM, 32 MiB / 3 iterazioni / 1 lane. I vault esistenti mantengono i parametri salvati.
La password principale e le chiavi derivate vengono elaborate sul client. La protezione dipende anche dalla sicurezza del dispositivo e dall’ambiente dell’utente.
Elenco completo dei suffissi pubblici Mozilla (10.000+ regole) eTLD+1 e isolamento Shadow DOM chiuso.
Installazione con 1 clic tramite Chrome Web Store con hardening di sicurezza F6.
Estensione firmata AMO approvata dalla rigorosa revisione di sicurezza di Mozilla.
Estensione nativa per Safari ottimizzata per macOS Sonoma e superiori su App Store.
Nulla in questa pagina contatta un server. Ogni passaggio viene eseguito sul dispositivo che sta leggendo.
Non lascia mai questo dispositivo in nessuna forma e non esiste un link di reimpostazione, perché non c’è alcun account da reimpostare.
La password viene allungata in una chiave con Argon2id, poi HKDF-SHA256 la separa in una chiave isolata per ogni record.
Il file della cassaforte su disco contiene solo testo cifrato e il suo tag di autenticazione. Leggerlo senza la chiave fallisce invece di restituire un valore sbagliato.
Biometria, una chiave di sicurezza o il kit di recupero da 24 parole liberano di nuovo la chiave su questo dispositivo. Non è coinvolta alcuna richiesta di rete.
| Criteri di Architettura e Sicurezza | KalderaShield | Gestori Password Cloud | Strumenti Offline Tradizionali |
|---|---|---|---|
| Requisito del server | Nessuno | Obbligatorio | Nessuno |
| Requisito di account | Nessuno | Obbligatorio | Nessuno |
| Posizione dei dati | Sul tuo dispositivo | Sul server del fornitore | Sul tuo dispositivo |
| Funziona senza rete | Completo | No | Completo |
| Open source | Sì | No | Variabile |
Questa tabella è una sintesi architetturale basata sulla documentazione e sul codice pubblicati al 23 settembre 2026; non è un test comparativo indipendente. Gli altri prodotti variano in base a versione, piano e configurazione. Le relative caratteristiche non sono state verificate in modo indipendente.
Sono pubblicati la documentazione di sicurezza e l’ambito dell’audit esterno. Non è ancora disponibile un rapporto finale indipendente.
Gratuito, open source, senza server. Scarica, verifica e tieni la tua cassaforte sul dispositivo.