 Kaldera
Scegli la password principale
Argon2id la espande fino a trasformarla in una chiave. I parametri sono registrati nel gestore, così un gestore esistente non diventa mai più debole o più forte senza che tu lo sappia.
Prodotto / Gestore di password
Cinque tipi di record, cartelle, tag, cartelle intelligenti e ricerca full-text — tutto cifrato sul tuo dispositivo, tutto leggibile offline.
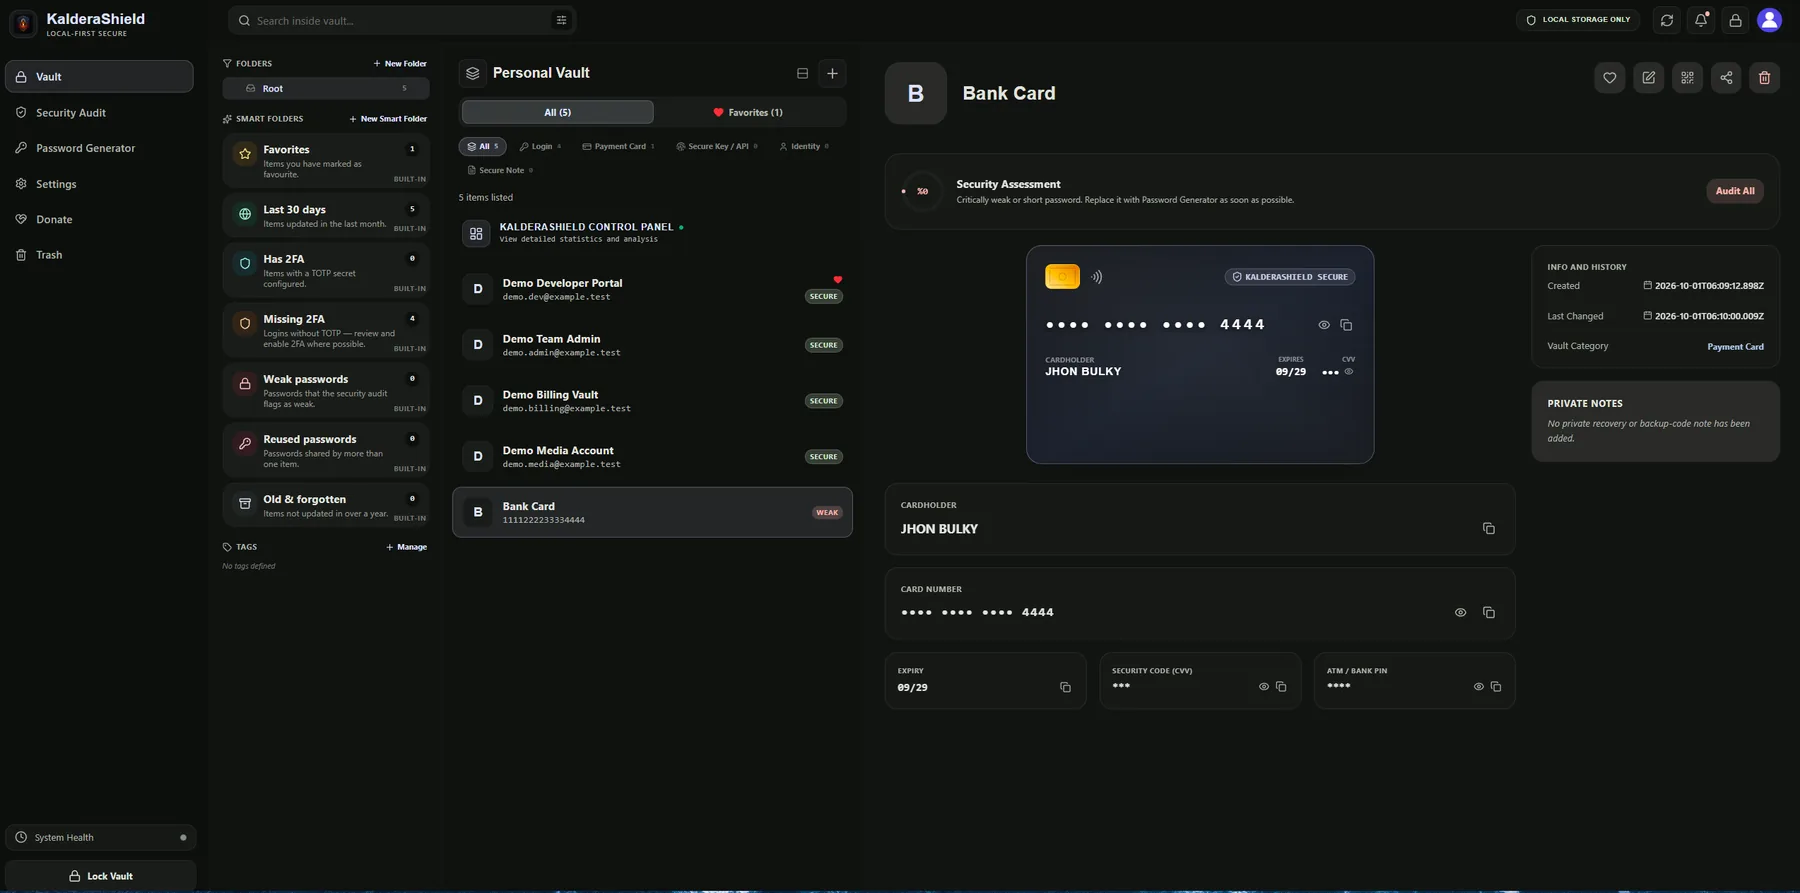
Il gestore conserva cinque tipi di record: accessi, carte di pagamento, identità, chiavi sicure e note sicure. Ogni record è cifrato con una chiave propria, quindi la compromissione di un record non rivela mai un altro.
Anche l’organizzazione è locale. Cartelle, tag, preferiti e cartelle intelligenti integrate come "ha 2FA" o "senza 2FA" sono calcolati sul dispositivo a partire dai tuoi dati, non da un indice lato server.
La ricerca viene eseguita localmente su titoli, nomi utente e URL, con corrispondenza indipendente dai diacritici, così continua a funzionare anche senza alcuna connessione.
Argon2id la espande fino a trasformarla in una chiave. I parametri sono registrati nel gestore, così un gestore esistente non diventa mai più debole o più forte senza che tu lo sappia.
Per ogni record viene derivata una chiave AES-256-GCM univoca a 256 bit tramite WebCrypto HKDF-SHA256, usando l’id del record come salt.
Titoli, nomi utente, password e note sono mascherati nelle colonne SQLite; i valori reali esistono solo dentro il payload cifrato.
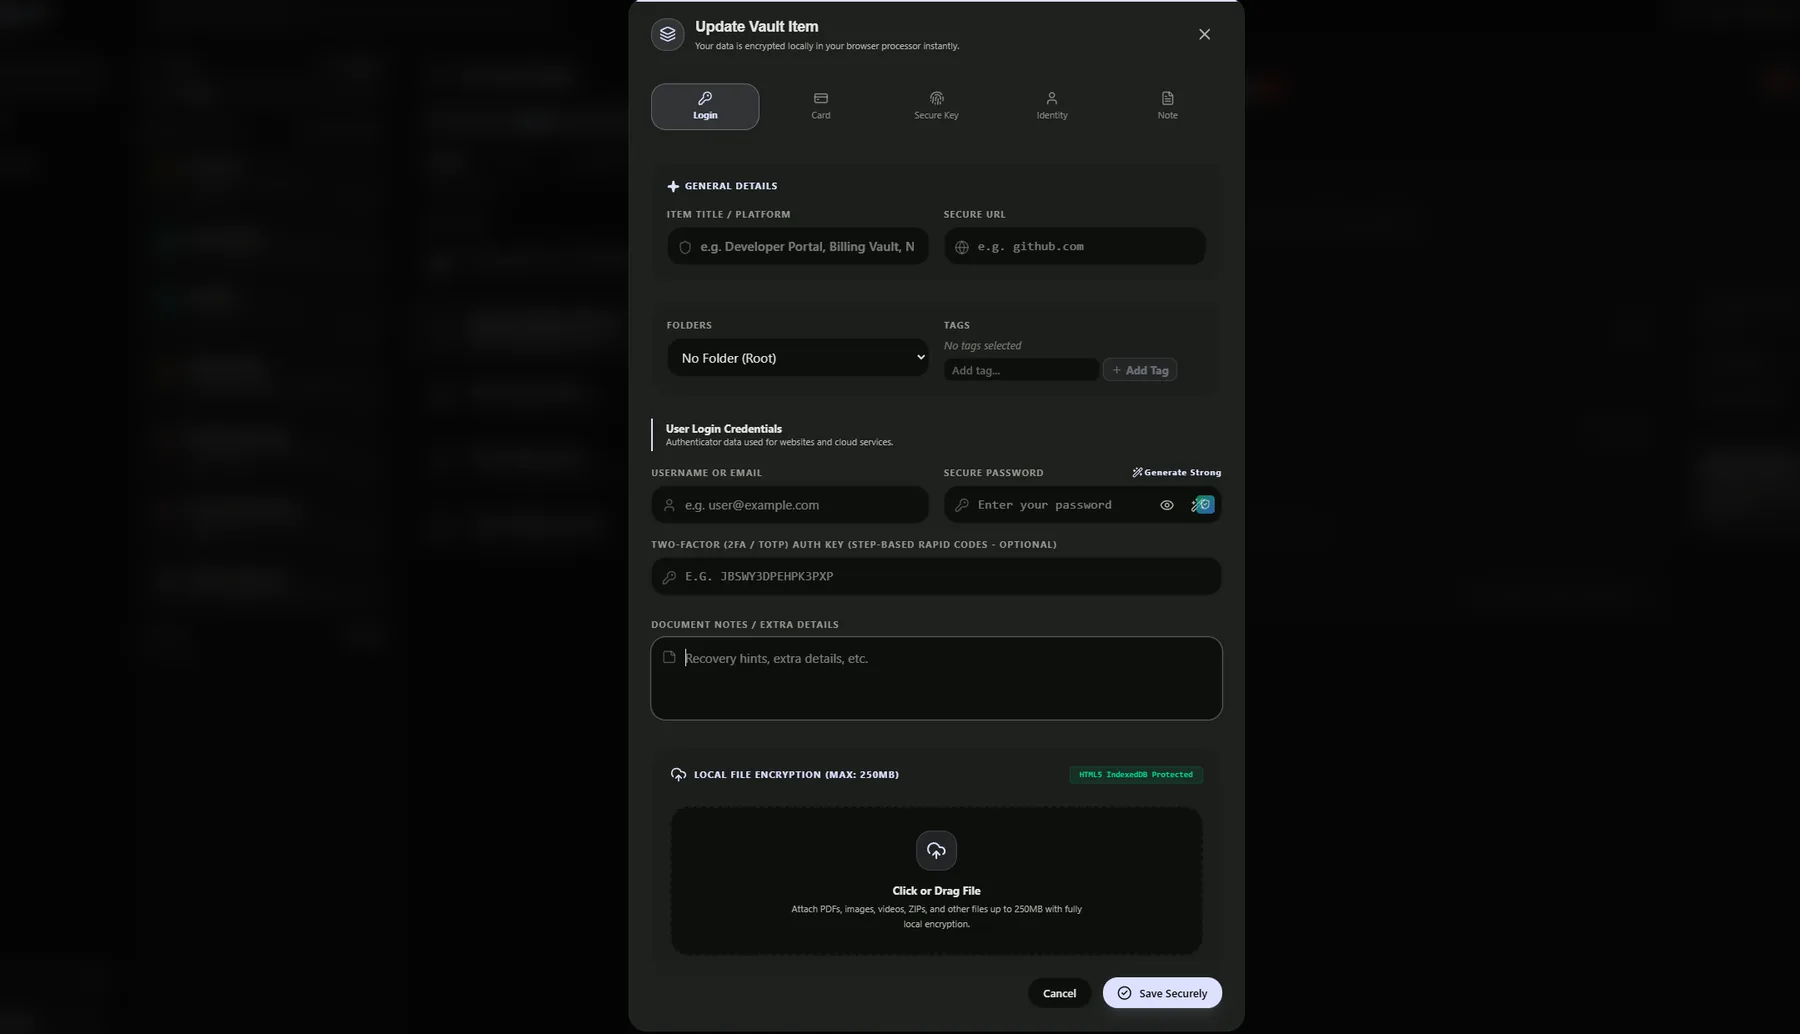
Accessi, carte, chiavi sicure, identità e note condividono un unico editor, e una carta di pagamento conserva numero, scadenza, CVV e PIN ATM in campi mascherati separati.
Ogni record è cifrato sul tuo dispositivo con una chiave che non lo lascia mai. La protezione dipende comunque dalla robustezza della tua password principale, dai parametri KDF memorizzati nel gestore, dalla sicurezza del dispositivo stesso e da come usi l’applicazione. Nessun progetto crittografico promette una protezione assoluta contro ogni attacco, e un dispositivo compromesso può leggere un gestore che è già stato sbloccato.
I nuovi gestori per desktop e Android usano 64 MiB di memoria, 4 iterazioni e 2 vie. Le build web usano 32 MiB, 3 iterazioni e 1 via.
La compromissione di un record non rivela nessun altro record del gestore, perché nessuna coppia di record condivide una chiave.
Le colonne sensibili contengono un segnaposto statico. Il testo in chiaro esiste solo dentro il payload AES-256-GCM.
Puoi sbloccare con la chiave di ripristino BIP-39 a 24 parole e reimpostare la password, oppure ripristinare un backup cifrato. Senza l’una o l’altra il gestore non può essere aperto, perché nulla sul tuo dispositivo è in grado di ricalcolare la chiave.
Sì. Esporta un backup cifrato e ripristinalo sull’altro dispositivo con la tua password principale. Il file del gestore è portabile e non è legato a una sola macchina.
No. La ricerca viene eseguita sul database locale del tuo dispositivo, compresa la corrispondenza indipendente dai diacritici.