 Kaldera
Il dispositivo crea la coppia di chiavi
La chiave privata viene generata dentro l’autenticatore della piattaforma — TPM 2.0, Secure Enclave o AndroidKeyStore — e non è esportabile.
Prodotto / Passkey
Crea credenziali WebAuthn dentro il tuo gestore, vincolate all’autenticatore che il dispositivo ha già. Non viene registrato nulla presso terzi.
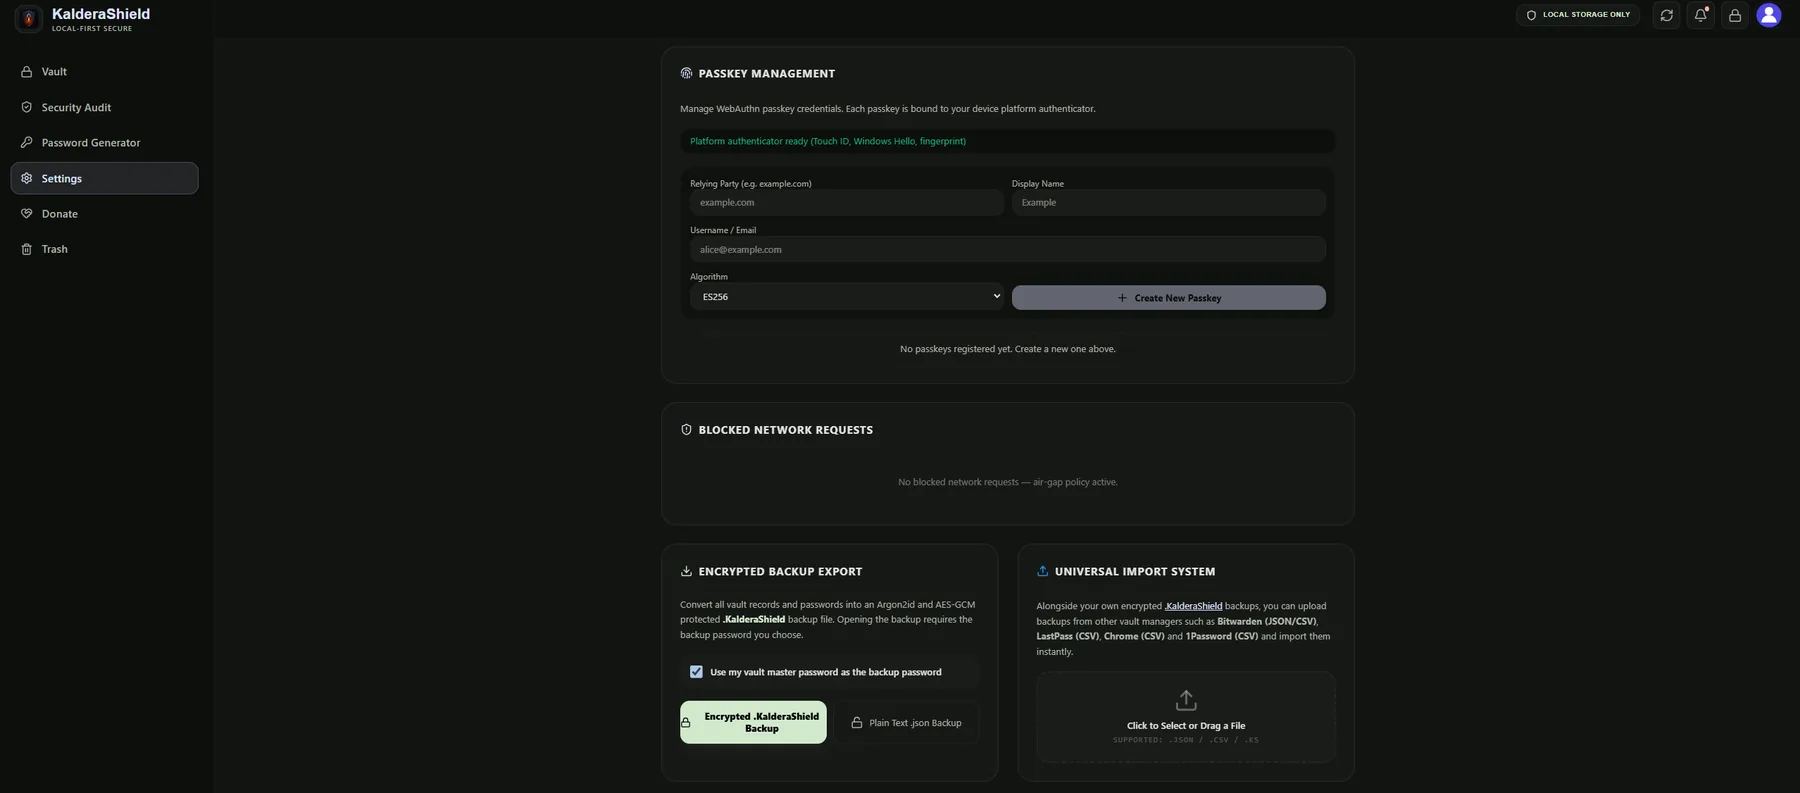
Una passkey viene creata tramite l’API WebAuthn della tua piattaforma, quindi la metà privata della credenziale non entra mai nel gestore in forma utilizzabile e non lascia mai il dispositivo. Il gestore conserva l’id della credenziale e i relativi metadati, così puoi riconoscerla e revocarla in seguito.
Prima di creare qualsiasi cosa, la pagina indica quale autenticatore è disponibile e ti lascia scegliere la relying party, il nome visualizzato, l’account e l’algoritmo di firma.
Le passkey stanno accanto al resto del gestore anziché in un sistema separato, così sono cifrate, ricercabili e ripristinabili esattamente come una password.
La chiave privata viene generata dentro l’autenticatore della piattaforma — TPM 2.0, Secure Enclave o AndroidKeyStore — e non è esportabile.
Vengono salvati solo l’id della credenziale e i metadati di visualizzazione, cifrati insieme al resto del gestore.
Poiché la chiave privata non è esportabile, una firma per un sito non può essere prodotta da nulla di diverso dall’autenticatore stesso.

Lo stesso pannello delle impostazioni contiene le opzioni di sblocco FIDO2 e biometrico, così passkey e sblocco vincolato all’hardware convivono invece di vivere in prodotti separati.
Una passkey sostituisce la password su un sito; non sostituisce il tuo gestore. Se perdi il dispositivo che ospita il tuo autenticatore e non hai una passkey salvata altrove, quella credenziale è persa con esso. Le passkey aiutano inoltre solo sui siti che supportano WebAuthn, cioè la maggior parte dei servizi grandi e una quota crescente di quelli più piccoli.
Le credenziali vengono create tramite l’API WebAuthn, quindi sono lo stesso tipo di oggetto che qualsiasi sito conforme si aspetta.
Gli autenticatori supportati da hardware generano la coppia di chiavi e non rilasciano mai la metà privata, quindi copiare il gestore non significa copiare la credenziale.
I record delle credenziali sono cifrati dallo stesso schema di chiavi per singolo elemento usato per il resto del gestore.
Sì. Il gestore stesso viene sbloccato dalla password principale e dalla chiave segreta. Una passkey sostituisce la password solo sui siti specifici in cui la registri.
Qualsiasi autenticatore di piattaforma che il dispositivo espone: Windows Hello, Touch ID, Face ID, biometria Android o una chiave di sicurezza FIDO2 come YubiKey.
Quella specifica passkey si perde con il suo autenticatore. Il gestore, le sue password e i suoi backup non ne risentono, perché non dipendevano da quel dispositivo.