Prodotto / Estensione per browser

Compilare le password è il momento più rischioso. Abbiamo progettato per quello.

L’estensione KalderaShield è una compagna Manifest V3 per Chromium e Firefox. Compila le credenziali solo sui siti che riesce a vincolare a un record esistente, parla con l’applicazione desktop attraverso un bridge cifrato su loopback e non raccoglie nulla.

Che cosa fa

Compilazione automatica con un buttafuori alla porta

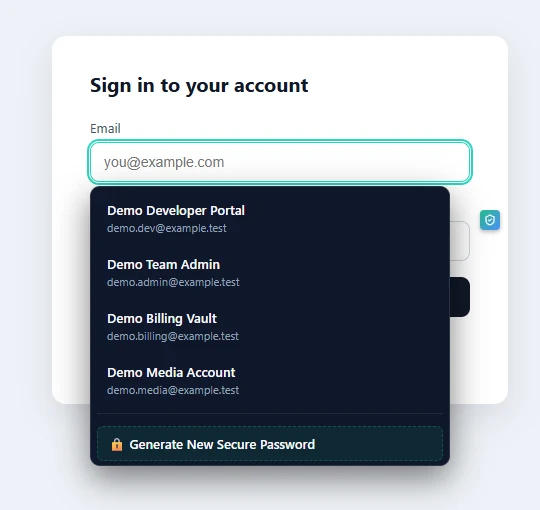
L’estensione inietta un content script nelle pagine http/https e propone di compilare le credenziali per il sito su cui ti trovi. La corrispondenza del dominio è validata fino all’eTLD+1 — i domini simili su domini registrabili diversi non ricevono le credenziali di un altro sito, e un latch di allerta phishing continua ad avvisare una volta rilevata una discrepanza.

Non ha poteri ampi sulla pagina: il manifest richiede nativeMessaging, activeTab e storage, la CSP delle pagine dell’estensione è script-src 'self', e la build Firefox dichiara data_collection_permissions: none. Nel bundle non ci sono SDK di analytics né telemetria.

La finestra di associazione sul lato desktop deve essere accettata prima che il bridge funzioni, le credenziali sono date in lease al bridge per cinque minuti alla volta e azzerate alla scadenza, e un’azione di revoca cancella il lease e ruota subito il token di associazione.

Come avviene una compilazione

Il sito chiede, l’estensione controlla

Il content script trova un modulo di accesso nella pagina su cui ti trovi e chiede al background worker. Il worker valida l’URL della scheda contro i record che può proporre — stesso eTLD+1 o una corrispondenza salvata esplicitamente.

Il desktop decide

La richiesta viaggia sul bridge di native messaging fino all’applicazione desktop, che restituisce solo le credenziali vincolate a quel sito — le query generiche restituiscono metadati sanificati con password vuote.

La compilazione è vincolata alla scheda

La compilazione è limitata dalla validazione dell’URL della scheda sul percorso di ritorno. L’estensione non accetta mai richieste di compilazione direttamente dalle pagine web: le pagine non possono raggiungere affatto il canale dell’estensione.

Architettura di Sicurezza

Che cosa non fa l’estensione

I limiti, scritti nero su bianco

L’estensione non conserva alcun gestore: è una finestra sull’applicazione desktop e, senza il desktop associato in esecuzione, non ha nulla da dare. Non sincronizza nulla verso alcun server, non legge le pagine su cui non l’hai attivata, e un malware con i tuoi privilegi del sistema operativo potrebbe raggiungere il file del token di associazione — un rischio residuo documentato nel modello delle minacce piuttosto che negato.

Manifest V3

Permessi minimi

nativeMessaging, activeTab, storage. Nessun accesso ampio agli host, nessuno script valutato da sorgenti remote, CSP vincolata a 'self'.

127.0.0.1

Bridge solo su loopback

Il native messaging parla con il desktop solo su TCP di loopback; ogni frame è cifrato con XChaCha20-Poly1305 sotto una chiave di sessione derivata con HKDF.

Firefox 142+

Firmata per Firefox Release

La build Firefox è distribuita come XPI firmato da Mozilla (AMO), quindi si installa in modo permanente su Release e Beta; la build Chromium si carica senza pacchetto o tramite la policy della tua organizzazione.

Domande Frequenti

Domande sull’estensione

L’estensione può funzionare senza l’applicazione desktop?

No, per progetto. Non possiede alcuna copia del gestore, quindi un portatile rubato con l’estensione installata non contiene comunque nulla. Tutto ciò che può proporre arriva in tempo reale dalla sessione desktop associata, bloccata o sbloccata.

Che cosa impedisce a un sito falso di ottenere le mie credenziali?

La validazione del dominio all’eTLD+1, un latch di allerta phishing e il fatto che le proposte di compilazione sono vincolate a URL di schede validati. Un dominio registrabile diverso è un sito diverso, per quanto possa sembrare simile.

L’estensione vede che cosa scrivo su ogni pagina?

No. Il content script è attivo sulle pagine http/https, ma reagisce solo ai moduli di accesso e alle tue richieste esplicite tramite il popup o la tastiera. Non esiste alcuna registrazione dei tasti premuti.

Pagine correlate

Scarica l'installer