 Kaldera
Porti il fuoco su un campo
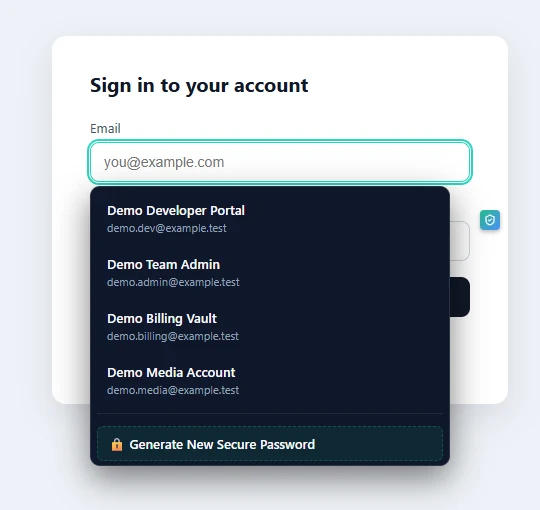
Lo script del contenuto rileva un campo di accesso e chiede all’app le credenziali che appartengono a questo sito.
Prodotto / Compilazione automatica
L’estensione effettua la corrispondenza in base al dominio registrabile, non alla stringa dell’URL, così un host condiviso non riceve mai la credenziale sbagliata. Il menu a tendina viene generato dentro uno Shadow DOM chiuso che la pagina non può raggiungere.
Un URL viene ridotto al suo dominio registrabile usando il Public Suffix List completo di Mozilla, incorporato nell’estensione come istantanea fissata tramite hash. I nomi host non vengono mai confrontati come stringhe grezze, così un sottodominio non può appropriarsi di una credenziale appartenente a un sito diverso.
Il menu a tendina, il generatore di password e l’avviso di phishing vengono generati dentro uno Shadow DOM chiuso collegato alla pagina. Il JavaScript della pagina stessa non può leggerli, riscriverli o sovrapporli per intercettare ciò che digiti.
L’estensione comunica con l’app desktop tramite una porta loopback dinamica e i frame dei messaggi sono cifrati. Copiare una password la mette negli appunti per un tempo limitato, così non vi rimane indefinitamente.
Lo script del contenuto rileva un campo di accesso e chiede all’app le credenziali che appartengono a questo sito.
Il tuo URL viene normalizzato a eTLD+1 con il Public Suffix List incorporato, poi confrontato con i domini memorizzati nel gestore.
Il menu a tendina mostra solo i record di quel dominio e quello scelto viene digitato nel campo.
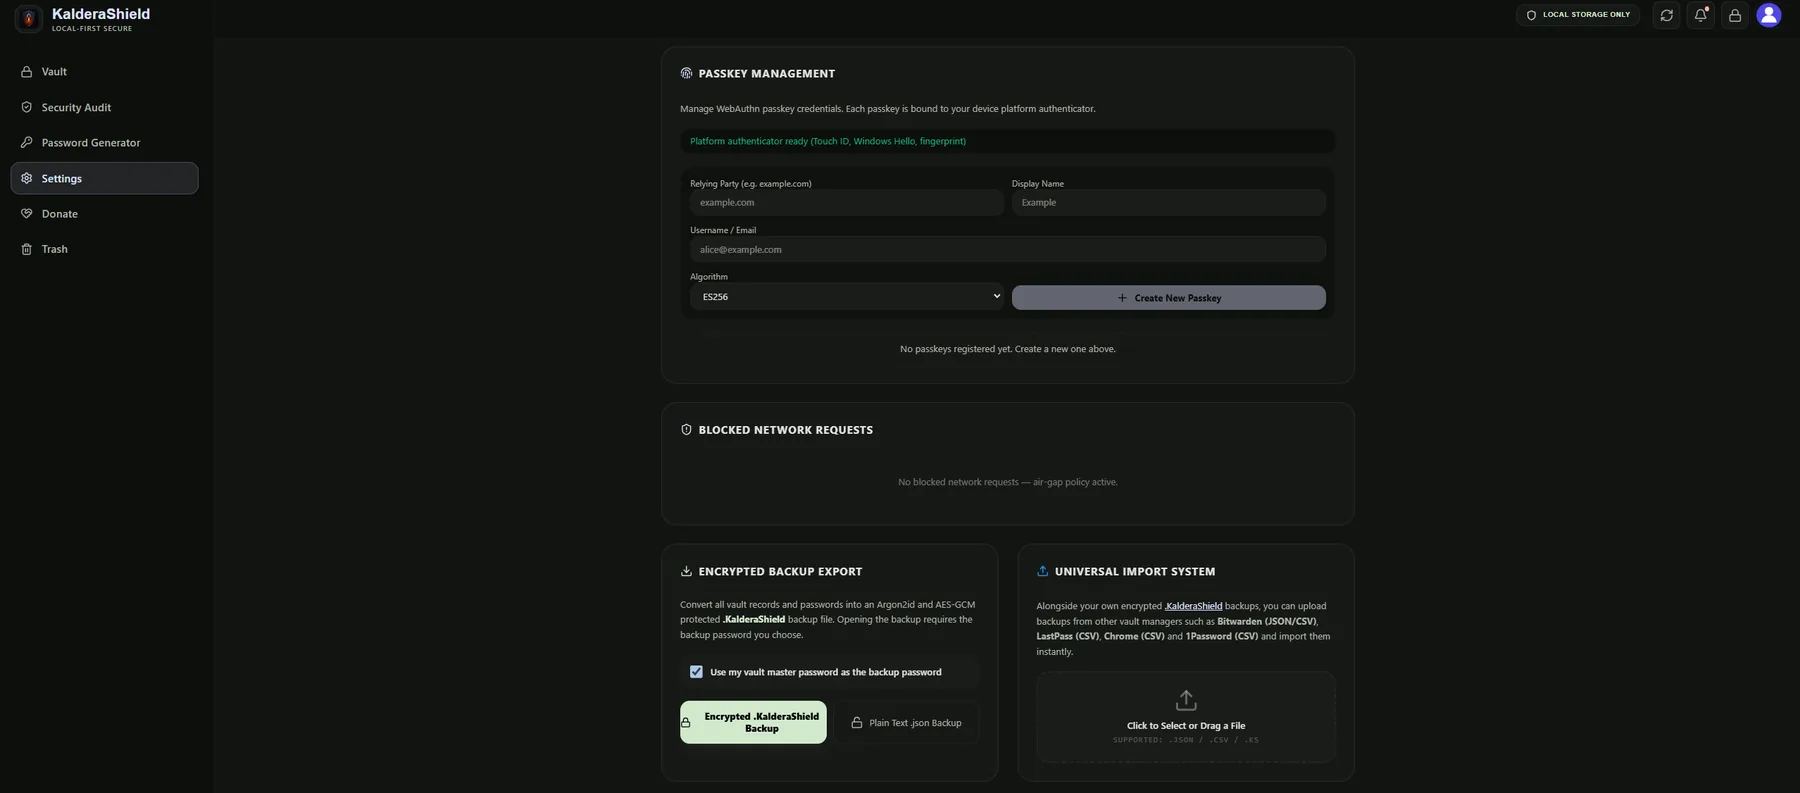
L’estensione è un’unica interfaccia verso lo stesso gestore locale, quindi una credenziale che aggiungi sul desktop è subito disponibile nel browser.
La compilazione automatica riempie un modulo; non decide se il sito è onesto. L’estensione segnala un phishing evidente confrontando il dominio con ciò che il tuo gestore conosce già, ma un sito che impersona un dominio che non hai mai salvato apparirà nuovo, non familiare. Un gestore di password riduce gli errori di digitazione e il riutilizzo. Non sostituisce l’autenticazione a due fattori e non può aiutare quando le credenziali sono già state inserite in una pagina ostile fin dall’origine.
Costruita sul Public Suffix List completo di Mozilla come istantanea fissata tramite hash, così l’hosting condiviso viene gestito correttamente.
Menu a tendina, generatore e avviso di phishing vengono generati dove lo script della pagina stessa non può vederli né modificarli.
Gli script del contenuto corrispondono solo su http e https, quindi gli schemi interni del browser restano fuori ambito.
No. Tutto ciò che le serve è sul tuo dispositivo: il gestore è locale e la connessione all’app desktop è una porta loopback sulla tua stessa macchina.
Il popup indica che il gestore è bloccato e il menu a tendina non segnala alcun record. Nulla viene memorizzato nel browser, quindi un’app chiusa significa nessuna compilazione automatica.
Chrome, Edge e Firefox, con Manifest V3. Esiste una versione per Safari e richiede un wrapper locale per essere eseguita.