 Kaldera
Der Authenticator umschließt den Tresorschlüssel
In einem nicht exportierbaren Schlüsselspeicher umschließen PBKDF2-SHA256 und AES-GCM den Tresorschlüssel, sodass das Entsperren vom Plattform-Authenticator autorisiert werden kann.
Produkt / Entsperren und Wiederherstellen
Biometrie und Hardwareschlüssel können an die Stelle des Masterpassworts treten. Sie nehmen nur Reibung weg: Der Tresorschlüssel wird weiterhin aus Masterpasswort plus Geheimschlüssel abgeleitet, und ein 24-Wort-Wiederherstellungssatz bleibt verfügbar.

Das Entsperren kann an die Hardware delegiert werden, die Sie bereits bei sich tragen. Windows Hello, Touch ID, Face ID, Android-Biometrie oder ein FIDO2-Schlüssel wie YubiKey können den Authentifizierungsschritt erfüllen, sodass Sie nicht jeden Morgen ein langes Masterpasswort eingeben müssen.
Wiederherstellung ist ein völlig eigener Weg. Eine 24-Wort-Wiederherstellungsphrase nach BIP-39 kann den Tresor entsperren und zurücksetzen, wenn sowohl das Masterpasswort als auch das Gerät verloren sind, und der Notfall-Set, der sie enthält, wird in eine Datei geschrieben, die Sie kontrollieren, und nicht an einen Hersteller.
Für den Fall dazwischen gibt es einen Passworthinweis, der absichtlich im Klartext gespeichert wird, damit er Sie tatsächlich erinnern kann — weshalb das Produkt Sie davor warnt, das Passwort selbst hineinzuschreiben.
In einem nicht exportierbaren Schlüsselspeicher umschließen PBKDF2-SHA256 und AES-GCM den Tresorschlüssel, sodass das Entsperren vom Plattform-Authenticator autorisiert werden kann.
Der Zugriff auf den Tresor wird immer über Argon2id aus Masterpasswort plus Geheimschlüssel abgeleitet. Die Hardwarebindung ist eine Schicht darüber, niemals die Grundlage.
Ein verlorener oder ausgetauschter Authenticator berührt weder die Tresordatei noch ihre Sicherungen oder einen darin enthaltenen Datensatz.
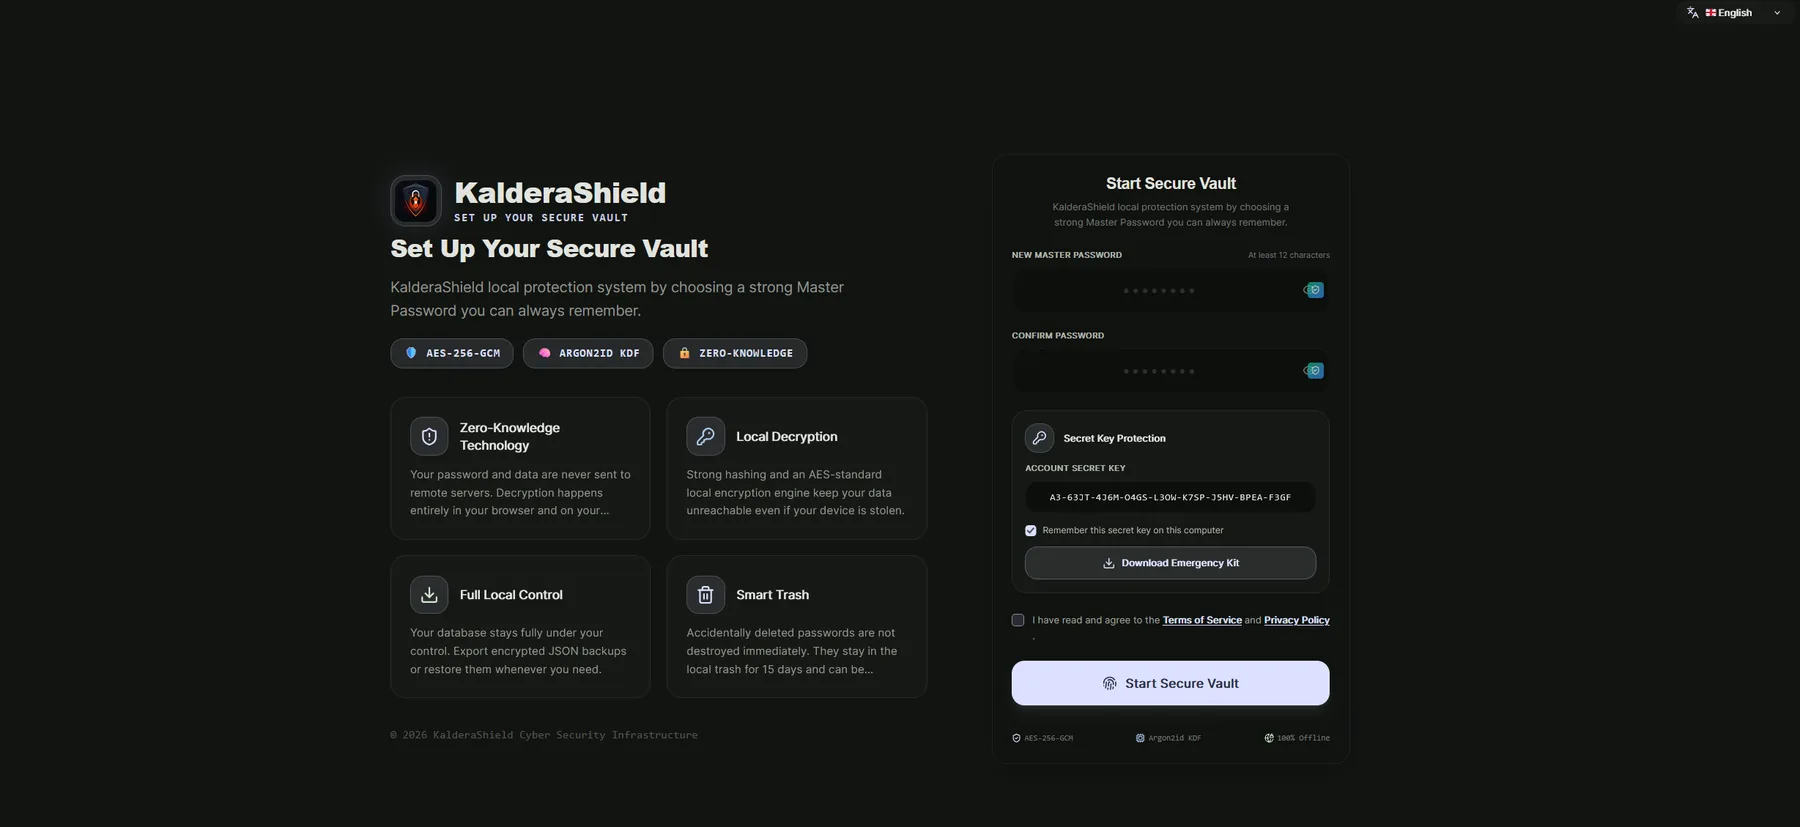
Masterpasswort, Kontogeheimschlüssel und der Notfall-Set werden einmalig bei der Einrichtung auf Ihrem eigenen Gerät erfasst — es gibt kein Konto beim Hersteller, aus dem man sie wiederherstellen könnte.
Hardwareentsperrung bedeutet, dass jeder, der sich auf dem Gerät authentifizieren kann oder Ihren Sicherheitsschlüssel besitzt, den Tresor öffnen kann — genau das ist der Zweck, und deshalb sind Geräte- und Schlüsselsicherheit wichtig. Der Passworthinweis wird gerade deshalb im Klartext gespeichert, damit er Ihnen zurückgelesen werden kann, und darf daher niemals das Passwort selbst enthalten. Eine Wiederherstellungsphrase sollte aufgeschrieben und offline aufbewahrt werden: Wer sie liest, kann Ihren Tresor zurücksetzen.
Der Plattform-Authenticator wird unter Windows von TPM abgesichert, und das umschließende Schlüsselmaterial verlässt diese Grenze nicht.
Unter macOS wird die Ausgabe des Plattform-Authenticators von der Secure Enclave versiegelt.
Eine 24-Wort-Wiederherstellungsphrase kann den Tresor entsperren und zurücksetzen, wenn Passwort und Gerät beide nicht verfügbar sind.
Sie ändert, wer den Tresor öffnen kann, nicht wie er verschlüsselt ist. Die Datensätze bleiben mit denselben Schlüsseln verschlüsselt, und der Zugriff wird weiterhin aus Ihrem Masterpasswort und Geheimschlüssel abgeleitet.
Sie fallen auf das Masterpasswort zurück und, wenn Sie das ebenfalls verloren haben, auf den Wiederherstellungs-Set. Der Tresor selbst bleibt unberührt — nur der Komfortfaktor ist weg.
Offline, physisch, an einem Ort, an dem Sie ihn auch in mehreren Jahren noch finden würden. Es ist ein Hauptschlüssel: Wer ihn liest, kann Ihren Tresor zurücksetzen.