 Kaldera
Jeder Datensatz wird lokal gelesen
Der Tresor wird im Speicher auf Ihrem Gerät entschlüsselt und jeder Eintrag bewertet. Nichts vom Audit wird übertragen.
Produkt / Sicherheitsaudit
Das Audit bewertet Ihren Tresor und trennt jedes Problem einzeln heraus: kurze Passwörter, zwischen Konten geteilte Passwörter, Passwörter in bekannten Datenleck-Korpora, Konten ohne zweiten Faktor, einfache HTTP-Links und Datensätze, die seit einem Jahr niemand angefasst hat.

Die meisten Passwort-Audits nennen Ihnen eine Punktzahl und hören dort auf. Dieses teilt die Punktzahl in die einzelnen Probleme, die sie verursacht haben, denn "Ihr Tresor ist schwach" ist nicht handlungsleitend, "dieses eine Konto hat keinen zweiten Faktor" dagegen schon.
Schwach, wiederverwendet und kompromittiert werden getrennt erfasst. Die Kompromittierungsprüfung läuft über die Bereichsabfragen im Stil der k-Anonymität, die Have I Been Pwned verwendet, sodass Ihre Passwörter ohne eine Übermittlung der Passwörter selbst mit einem bekannten Korpus verglichen werden können.
Dieselben Kategorien stehen auch als integrierte intelligente Ordner zur Verfügung, sodass Sie von einem Fund direkt zum auslösenden Eintrag springen können, statt die Liste durchsuchen zu müssen.
Der Tresor wird im Speicher auf Ihrem Gerät entschlüsselt und jeder Eintrag bewertet. Nichts vom Audit wird übertragen.
Schwach, wiederverwendet, kompromittiert, fehlender zweiter Faktor, unsicherer Transport und veraltet werden unabhängig gezählt statt in eine einzige Zahl zusammengefasst.
Jeder Fund verlinkt auf den Datensatz, der ihn ausgelöst hat, sodass eine Behebung einen Klick entfernt liegt statt einer manuellen Suche.
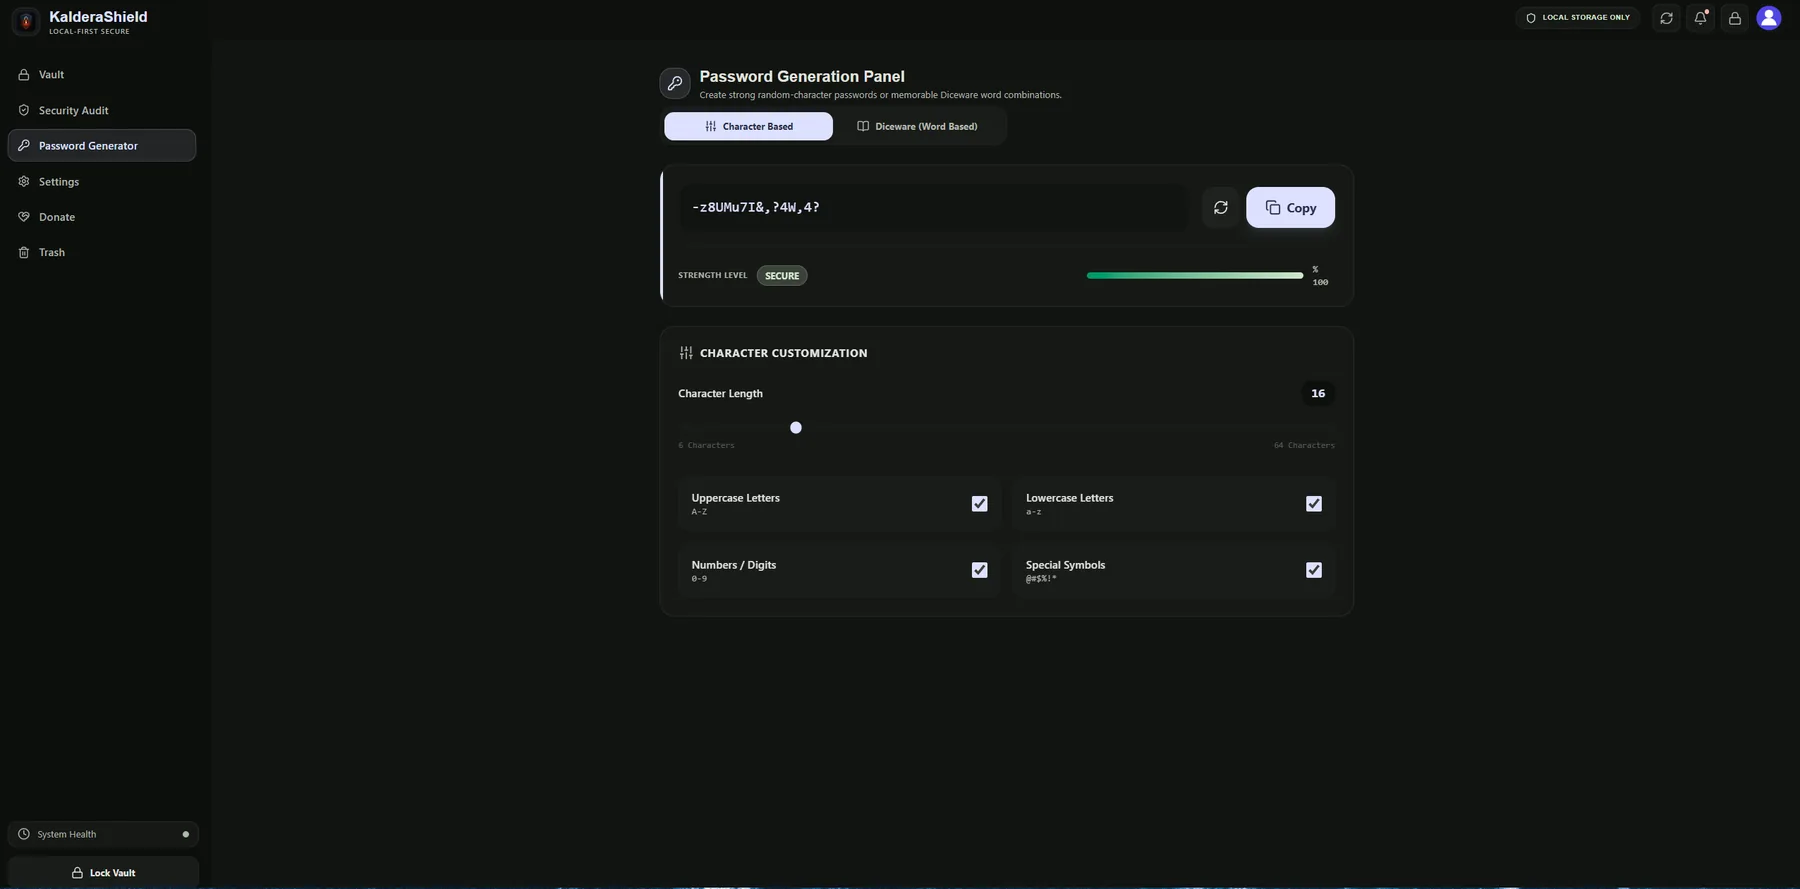
Der integrierte Generator erzeugt einen Ersatz mit den von Ihnen gewählten Zeichenklassen, sodass ein schwaches Passwort ersetzt werden kann, ohne den Audit-Ablauf zu verlassen.
Das Audit misst Ihren Tresor anhand bekannter Heuristiken und bekannter Kompromittierungskorpora. Es kann Ihnen nicht sagen, ob ein von Ihnen weiterhin verwendetes Passwort an einer Stelle offengelegt wurde, die nie einen Datensatz veröffentlicht hat, ob ein starkes Passwort irgendwo wiederverwendet wird, wo es nicht nachsehen konnte, oder ob ein von Ihnen gespeichertes Konto noch Ihrem Zugriff unterliegt. Es meldet, was es in Ihren eigenen Daten sehen kann, und nichts weiter.
Passwörter werden mittels Bereichsabfragen verglichen, sodass nur ein Hash-Präfix das Gerät verlässt, die Passwörter selbst niemals.
Die Bewertung erfolgt gegen Ihren entschlüsselten Tresor auf dem Gerät, sodass das Audit ganz ohne Verbindung funktioniert.
Schwache, wiederverwendete, kompromittierte, ohne 2FA, mit unsicherem HTTP und veraltete Datensätze werden unabhängig gezählt.
Nein. Die Bewertung läuft lokal. Der Kompromittierungsvergleich nutzt Bereichsabfragen, sodass nur ein Hash-Präfix beteiligt ist und das Passwort selbst das Gerät nie verlässt.
Immer wenn Sie Datensätze hinzufügen oder ändern und nach einem großen Import aus einem anderen Manager. Ein großer Import ist der häufigste Grund dafür, dass ein starker Tresor plötzlich schlecht abschneidet.
Nein. Die Punktzahl beschreibt die Passwörter in Ihrem Tresor, nicht ob eines davon offengelegt wurde. Sie misst, was sich aus Ihren eigenen Daten rekonstruieren lässt.