 Kaldera
Linux
DEB, AppImage oder ein prüfbares, verifizierbares CLI-Skript. Alle Distributionen.
Version 7.0.20 — Verfügbar
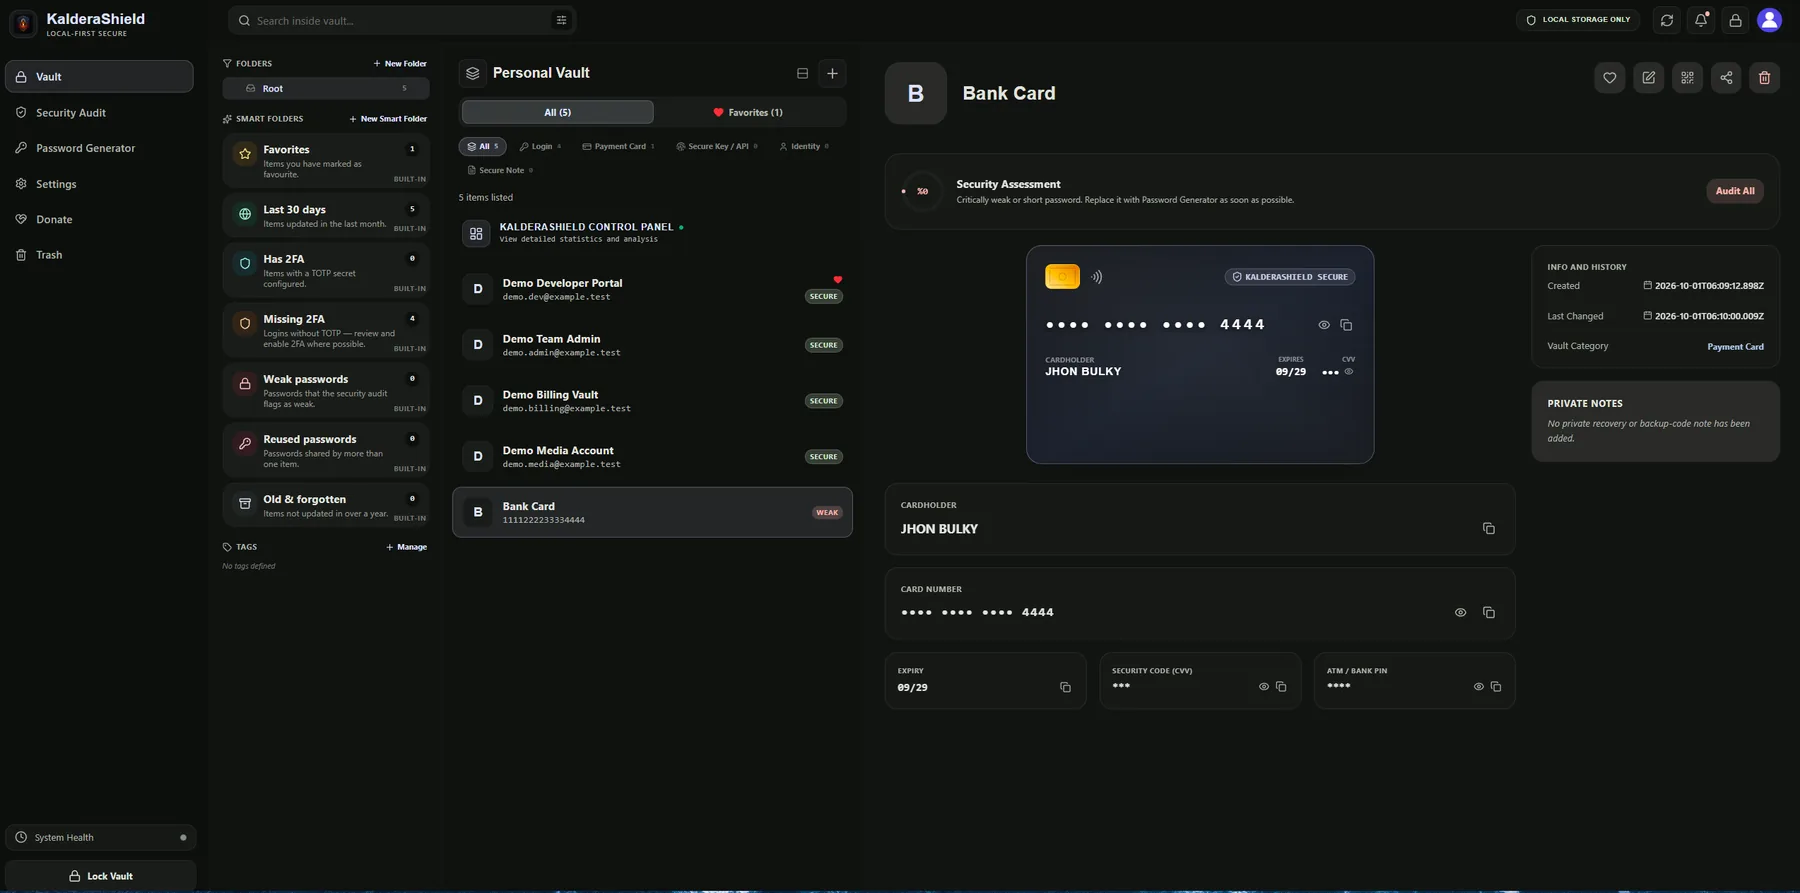
KalderaShield ist ein lokaler Open-Source-Passwort-Manager mit Zero-Knowledge-Sicherheitsarchitektur ohne Cloud-Abhängigkeit oder Internetzwang.
Downloads werden über GitHub Releases bereitgestellt; jede Version wird mit SHA-256-Prüfsumme und Signaturen veröffentlicht.
DEB, AppImage oder ein prüfbares, verifizierbares CLI-Skript. Alle Distributionen.
Android 9.0 und höher. Universelle oder architekturspezifische APK.
Chrome, Firefox, Edge, Brave und Safari (MV3 / Native Messaging).
Skript zuerst herunterladen und prüfen, Signatur verifizieren, dann ausführen.
Windows 10 64-Bit und höher. Setup-Assistent, MSI oder portable Version.
In Entwicklung — Code-Signing läuft.
Eine Architektur für reibungsloses Arbeiten bei maximalem Datenschutz.
Ihre Passwörter liegen sicher im Origin Private File System direkt in einer SQLite-Datenbank. Vollkommen unabhängig von Netzwerkausfällen.
Die Desktop-Anwendung kommuniziert über einen dynamisch ausgewählten Loopback-TCP-Port mit der Erweiterung. Ein Kopplungstoken authentifiziert die Verbindung; XChaCha20-Poly1305 verschlüsselt die Nachrichtenrahmen.
Die Netzwerkrichtlinie begrenzt unerwartete ausgehende Verbindungen. Offline-Nutzung wird unterstützt; aktivierte Funktionen und Konfiguration können das Netzwerkverhalten beeinflussen.
Tresordaten werden auf dem Gerät verschlüsselt. Der Schutz hängt von der Stärke des Master-Passworts, den im Tresor gespeicherten KDF-Parametern, der Gerätesicherheit und der Nutzung der Anwendung ab. Kein kryptografisches Design garantiert Schutz in jedem Angriffsszenario.
Jeder Datensatz wird mit einem isolierten 256-Bit-AES-GCM-Schlüssel verschlüsselt, der über WebCrypto HKDF-SHA256 abgeleitet wird.
Argon2id erhöht die Kosten für Offline-Passwortversuche. Standardwerte: Tauri nativ auf Desktop/Android 64 MiB / 4 Iterationen / 2 Lanes; Web/WASM 32 MiB / 3 Iterationen / 1 Lane. Bestehende Tresore behalten ihre gespeicherten Parameter.
Das Master-Passwort und abgeleitete Schlüssel werden clientseitig verarbeitet. Der Schutz hängt auch von der Sicherheit des Geräts und der Benutzerumgebung ab.
Vollständige Mozilla Public Suffix List (10.000+ Regeln) eTLD+1-Isolierung und geschlossene Shadow DOM-Autofill-Sicherheit.
Installation mit einem Klick über den Chrome Web Store mit F6-Sicherheits-Hardening.
Signiertes Add-on über Mozilla AMO nach umfassender Sicherheitsprüfung.
Native Safari-Erweiterung für macOS Sonoma und neuer im Apple App Store.
Nichts auf dieser Seite kontaktiert einen Server. Jeder Schritt läuft auf dem Gerät, auf dem Sie das lesen.
Es verlässt dieses Gerät in keiner Form, und es gibt keinen Zurücksetzen-Link, weil es kein Konto zum Zurücksetzen gibt.
Das Passwort wird mit Argon2id zu einem Schlüssel gestreckt, dann mit HKDF-SHA256 in einen isolierten Schlüssel pro Datensatz getrennt.
Die Tresordatei auf der Festplatte enthält nur Chiffretext und sein Authentifizierungstag. Ein Lesen ohne Schlüssel schlägt fehl, statt einen falschen Wert zu liefern.
Biometrie, ein Sicherheitsschlüssel oder das 24-Wörter-Wiederherstellungssetz gibt den Schlüssel erneut auf diesem Gerät frei. Es ist keine Netzwerkanfrage beteiligt.
| Sicherheits- & Architekturkriterien | KalderaShield | Cloud-Passwort-Manager | Herkömmliche Offline-Tools |
|---|---|---|---|
| Serveranforderung | Keiner | Erforderlich | Keiner |
| Kontoanforderung | Keiner | Erforderlich | Keiner |
| Speicherort der Daten | Auf Ihrem Gerät | Auf dem Server des Anbieters | Auf Ihrem Gerät |
| Betrieb ohne Netzwerk | Vollständig | Nein | Vollständig |
| Quelloffen | Ja | Nein | Unterschiedlich |
Diese Tabelle ist eine Architekturübersicht auf Grundlage der am 23. September 2026 veröffentlichten Projektdokumentation und des Quellcodes; sie ist kein unabhängiger Vergleichstest. Andere Produkte unterscheiden sich je nach Version, Tarif und Konfiguration. Angaben zu Drittprodukten wurden hier nicht unabhängig überprüft.
Sicherheitsdokumentation und Umfang eines externen Audits sind veröffentlicht. Ein unabhängiger Abschlussbericht wurde noch nicht veröffentlicht.
Kostenlos, quelloffen, ohne Server. Herunterladen, prüfen, den Tresor auf dem eigenen Gerät behalten.