 Kaldera
Ihr Gerät erzeugt das Schlüsselpaar
Der private Schlüssel wird im Plattform-Authenticator erzeugt — TPM 2.0, Secure Enclave oder AndroidKeyStore — und ist nicht exportierbar.
Produkt / Passkeys
Erstellen Sie WebAuthn-Anmeldedaten in Ihrem eigenen Tresor, gebunden an den Authenticator, den Ihr Gerät bereits besitzt. Nichts wird bei Dritten registriert.
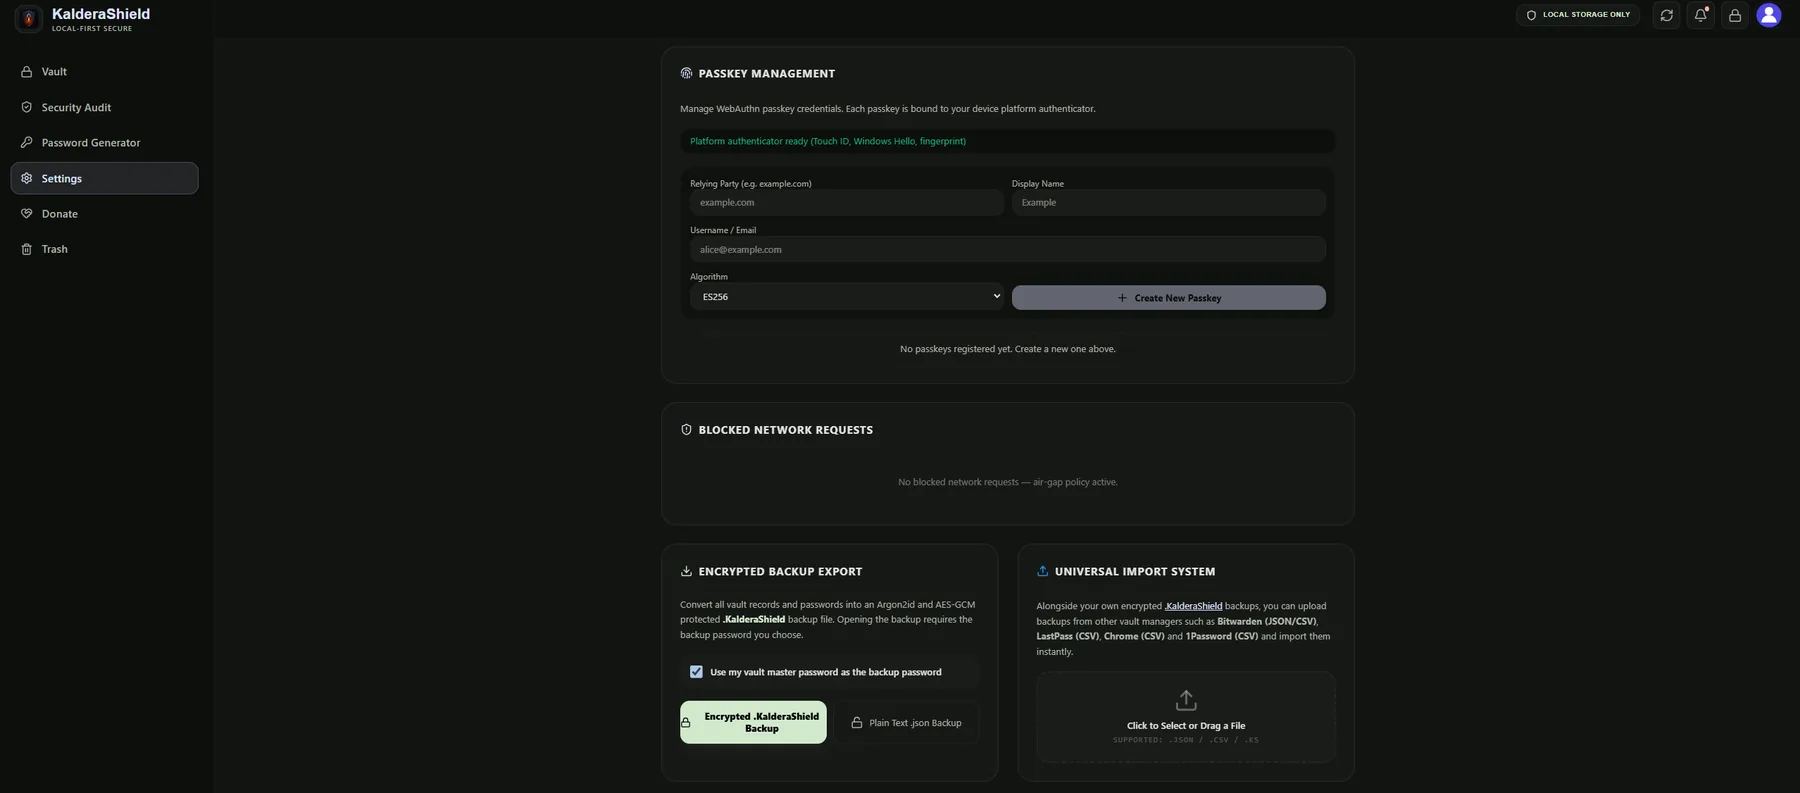
Ein Passkey wird über die WebAuthn-API Ihrer Plattform erstellt, sodass die private Hälfte der Anmeldedaten nie in nutzbarer Form in den Tresor gelangt und das Gerät nie verlässt. Der Tresor speichert die Credential-ID und deren Metadaten, damit Sie sie später wiedererkennen und widerrufen können.
Die Seite meldet, welcher Authenticator verfügbar ist, bevor Sie etwas anlegen, und lässt Sie die Relying Party, den Anzeigenamen, das Konto und den Signaturalgorithmus wählen.
Passkeys liegen neben dem übrigen Tresor statt in einem separaten System, sodass sie genau wie ein Passwort verschlüsselt, durchsuchbar und wiederherstellbar sind.
Der private Schlüssel wird im Plattform-Authenticator erzeugt — TPM 2.0, Secure Enclave oder AndroidKeyStore — und ist nicht exportierbar.
Gespeichert werden nur die Credential-ID und die Anzeige-Metadaten, verschlüsselt zusammen mit dem übrigen Tresor.
Da der private Schlüssel nicht exportierbar ist, kann eine Signatur für eine Website von nichts anderem erzeugt werden als vom Authenticator selbst.

Dasselbe Einstellungsfeld enthält die Optionen für FIDO2- und biometrische Entsperrung, sodass Passkeys und hardwaregebundene Entsperrung zusammenleben statt in getrennten Produkten.
Ein Passkey ersetzt das Passwort bei einer Website; er ersetzt nicht Ihren Tresor. Verliere ich das Gerät mit Ihrem Authenticator und ist kein Passkey anderswo gespeichert, sind diese Anmeldedaten mit verloren. Passkeys helfen zudem nur bei Websites, die WebAuthn unterstützen — bei den meisten großen Diensten und bei einem wachsenden Anteil kleinerer.
Anmeldedaten werden über die WebAuthn-API erstellt und sind damit dieselbe Art von Objekt, die jede regelkonforme Website erwartet.
Hardwaregestützte Authenticator erzeugen das Schlüsselpaar und geben die private Hälfte niemals frei, sodass das Kopieren Ihres Tresors die Anmeldedaten nicht mitkopiert.
Einträge zu Anmeldedaten werden mit demselben Schema aus Schlüsseln pro Eintrag verschlüsselt wie der übrige Tresor.
Ja. Der Tresor selbst wird mit Ihrem Masterpasswort und Geheimschlüssel entsperrt. Ein Passkey ersetzt das Passwort nur bei den konkreten Websites, für die Sie einen registrieren.
Jeder Plattform-Authenticator, den Ihr Gerät bereitstellt: Windows Hello, Touch ID, Face ID, Android-Biometrie oder ein FIDO2-Sicherheitsschlüssel wie YubiKey.
Dieser bestimmte Passkey geht mit seinem Authenticator verloren. Ihr Tresor, seine Passwörter und seine Sicherungen bleiben unberührt, weil diese nie von diesem Gerät abhängig waren.