 Kaldera
Sie wählen das Masterpasswort
Argon2id leitet daraus einen Schlüssel ab. Die Parameter werden im Tresor hinterlegt, sodass ein bestehender Tresor nie still leichter oder stärker wird.
Produkt / Passworttresor
Fünf Datensatztypen, Ordner, Tags, intelligente Ordner und Volltextsuche — alles auf Ihrem Gerät verschlüsselt, alles auch offline lesbar.
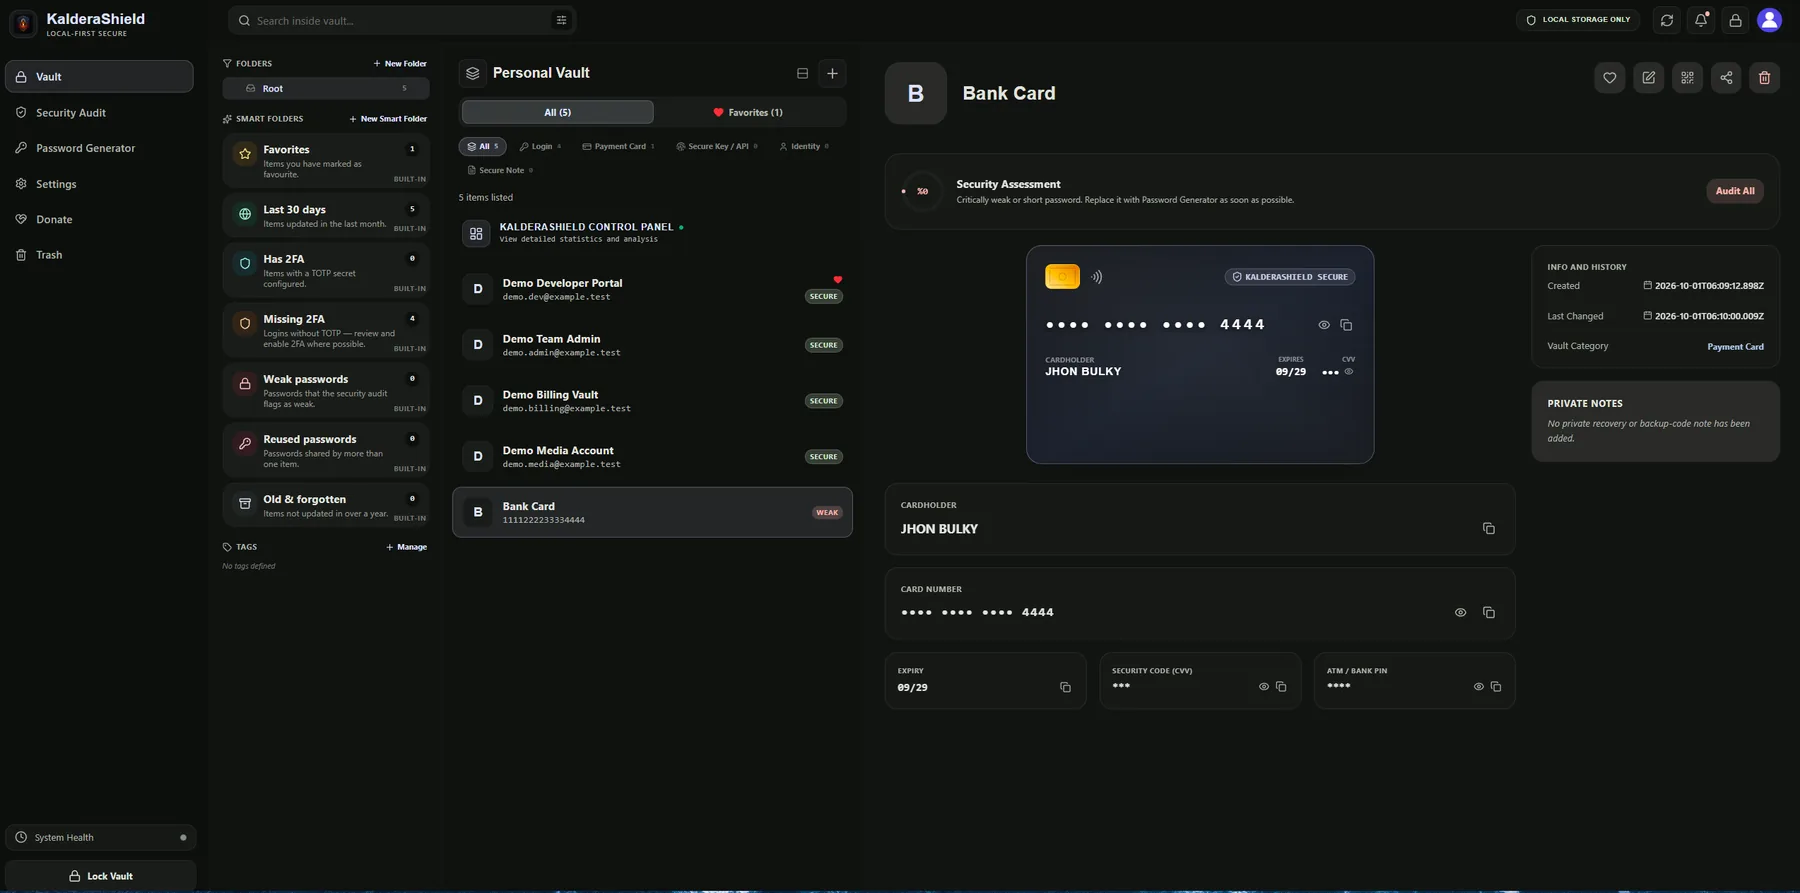
Der Tresor speichert fünf Arten von Datensätzen: Logins, Zahlungskarten, Identitäten, sichere Schlüssel und sichere Notizen. Jeder Datensatz wird mit einem eigenen Schlüssel verschlüsselt, sodass ein kompromittierter Datensatz niemals einen anderen preisgibt.
Auch die Organisation bleibt lokal. Ordner, Tags, Favoriten und integrierte intelligente Ordner wie "hat 2FA" oder "2FA fehlt" werden auf dem Gerät aus Ihren eigenen Daten berechnet, nicht aus einem serverseitigen Index.
Die Suche läuft lokal über Titel, Benutzernamen und URLs und berücksichtigt Diakritika nicht als unterscheidend, sodass sie auch ohne jede Verbindung funktioniert.
Argon2id leitet daraus einen Schlüssel ab. Die Parameter werden im Tresor hinterlegt, sodass ein bestehender Tresor nie still leichter oder stärker wird.
Pro Datensatz wird über WebCrypto HKDF-SHA256 ein eigener 256-Bit-AES-256-GCM-Schlüssel abgeleitet, wobei die Datensatz-ID als Salt dient.
Titel, Benutzernamen, Passwörter und Notizen sind in den SQLite-Spalten maskiert; die echten Werte existieren nur innerhalb der verschlüsselten Nutzlast.
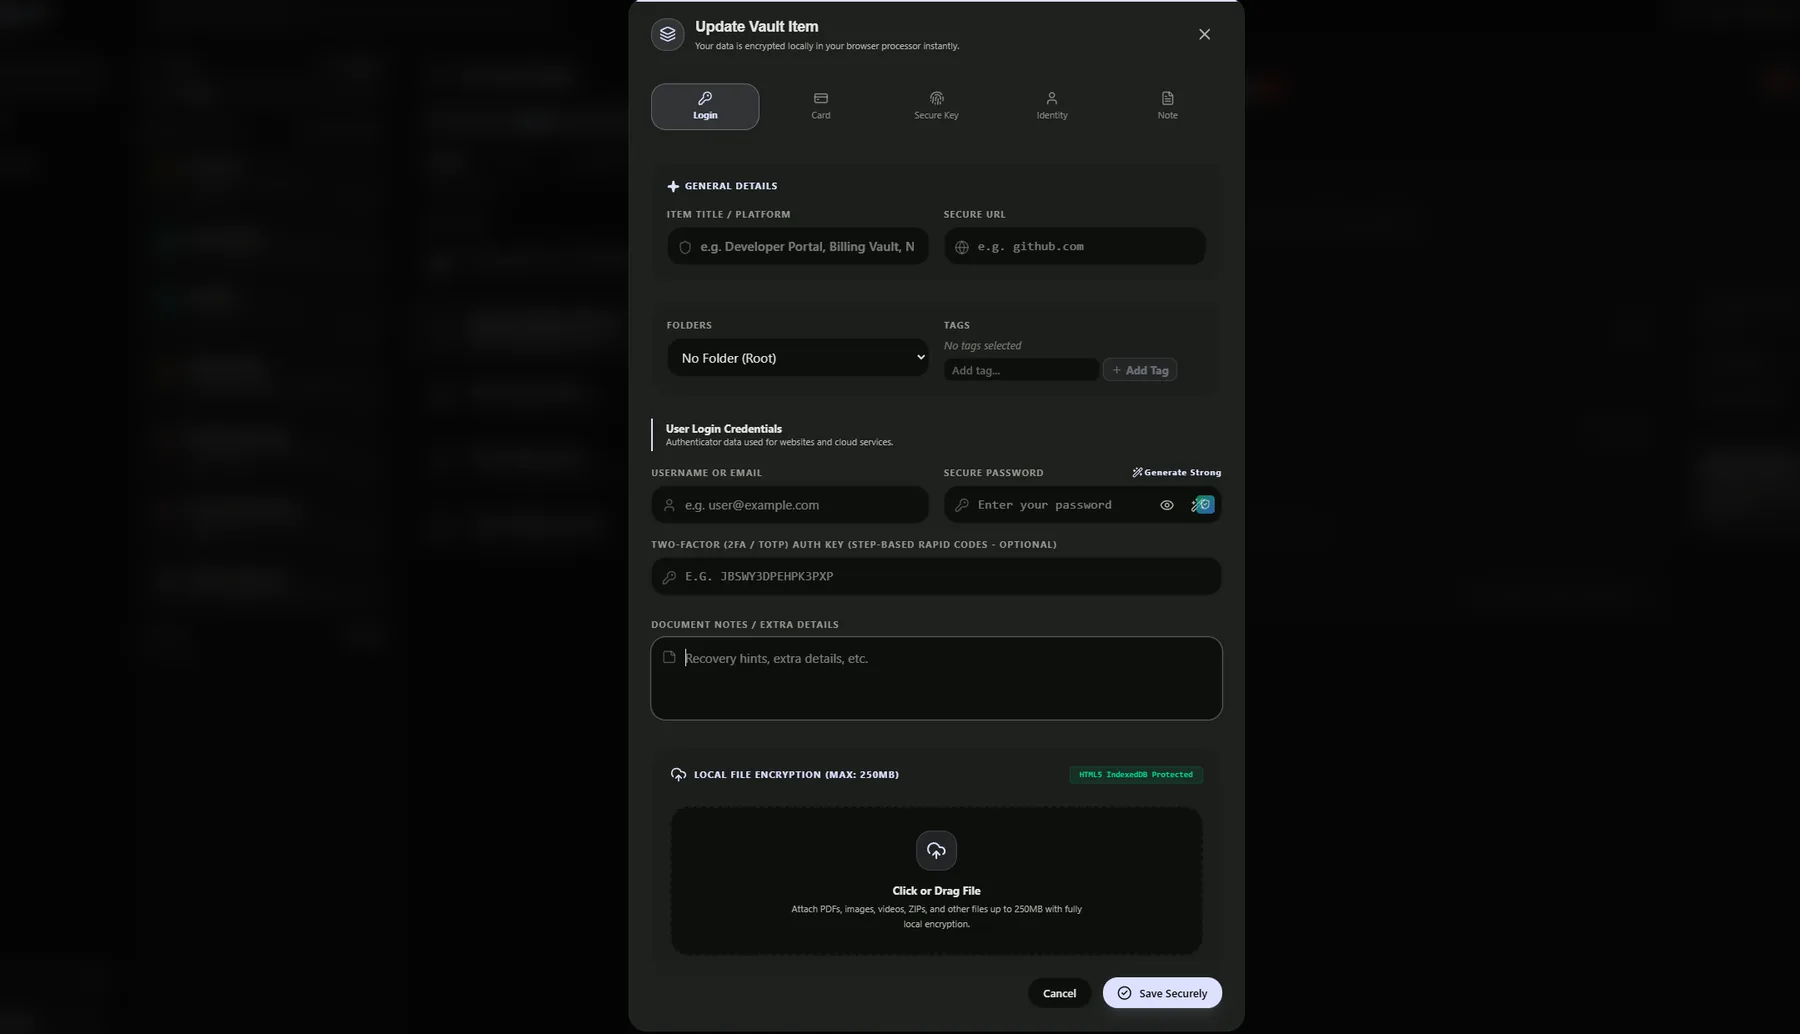
Logins, Karten, sichere Schlüssel, Identitäten und Notizen teilen sich einen Editor, und eine Zahlungskarte führt Nummer, Gültigkeitsdatum, CVV und ATM-PIN in getrennten maskierten Feldern.
Jeder Datensatz wird auf Ihrem Gerät mit einem Schlüssel verschlüsselt, der das Gerät nie verlässt. Der Schutz hängt dennoch ab von der Stärke Ihres Masterpassworts, den in Ihrem Tresor gespeicherten KDF-Parametern, der Sicherheit des Geräts selbst und davon, wie Sie die Anwendung verwenden. Kein kryptografisches Design verspricht absoluten Schutz gegen jeden Angriff, und ein kompromittiertes Gerät kann einen bereits entsperrten Tresor auslesen.
Neue Tresore für Desktop und Android verwenden 64 MiB Speicher, 4 Iterationen und 2 Lanes. Web-Builds verwenden 32 MiB, 3 Iterationen und 1 Lane.
Das Knacken eines Datensatzes gibt keinen anderen Datensatz im Tresor preis, weil kein einziger Datensatz einen Schlüssel mit einem anderen teilt.
Sensible Spalten enthalten einen statischen Platzhalter-Token. Der Klartext existiert nur innerhalb der AES-256-GCM-Nutzlast.
Sie können mit dem 24-Wort-Wiederherstellungsschlüssel nach BIP-39 entsperren und das Passwort zurücksetzen oder eine verschlüsselte Sicherung einspielen. Ohne beides lässt sich der Tresor nicht öffnen, weil nichts auf Ihrem Gerät den Schlüssel neu ableiten kann.
Ja. Exportieren Sie eine verschlüsselte Sicherung und spielen Sie sie auf dem anderen Gerät mit Ihrem Masterpasswort ein. Die Tresordatei ist portabel und nicht an einen Rechner gebunden.
Nein. Die Suche läuft gegen die lokale Datenbank auf Ihrem Gerät, einschließlich der Berücksichtigung von Diakritika.