 Kaldera
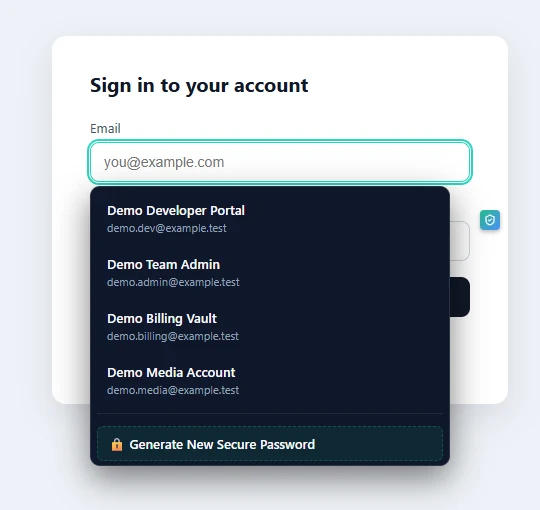
Sie setzen den Fokus in ein Feld
Das Inhaltsskript erkennt ein Anmeldefeld und fragt die App nach den Zugangsdaten, die zu dieser Site gehören.
Produkt / Autofill
Die Erweiterung gleicht anhand der registrierbaren Domain ab, nicht anhand der URL-Zeichenfolge. Ein gemeinsam genutzter Host bekommt dadurch nie die falschen Zugangsdaten zu sehen. Das Auswahlmenü wird in einem geschlossenen Shadow DOM gerendert, das die Seite nicht erreichen kann.
Eine URL wird mithilfe der vollständigen Mozilla Public Suffix List auf ihre registrierbare Domain reduziert; die Liste ist als ein per Hash verankerter Schnappschuss in der Erweiterung eingebettet. Hostnamen werden nie als reine Zeichenfolgen verglichen, sodass eine Subdomain keine Zugangsdaten ausleihen kann, die zu einer anderen Site gehören.
Das Auswahlmenü, der Passwortgenerator und die Phishing-Warnung werden alle in einem geschlossenen Shadow DOM gerendert, der an die Seite angehängt ist. Das eigene JavaScript der Seite kann sie weder auslesen noch überschreiben noch überlagern, um zu erfassen, was Sie eingeben.
Die Erweiterung kommuniziert mit der Desktop-App über einen dynamischen Loopback-Port, und die Nachrichtenrahmen sind verschlüsselt. Ein kopiertes Passwort wird über eine Zeitsteuerung in die Zwischenablage gelegt, sodass es dort nicht unbegrenzt liegen bleibt.
Das Inhaltsskript erkennt ein Anmeldefeld und fragt die App nach den Zugangsdaten, die zu dieser Site gehören.
Ihre URL wird mit der eingebetteten Public Suffix List auf eTLD+1 normalisiert und dann mit den im Tresor gespeicherten Domains abgeglichen.
Das Auswahlmenü zeigt nur die Einträge für diese Domain, und der gewählte wird in das Feld getippt.
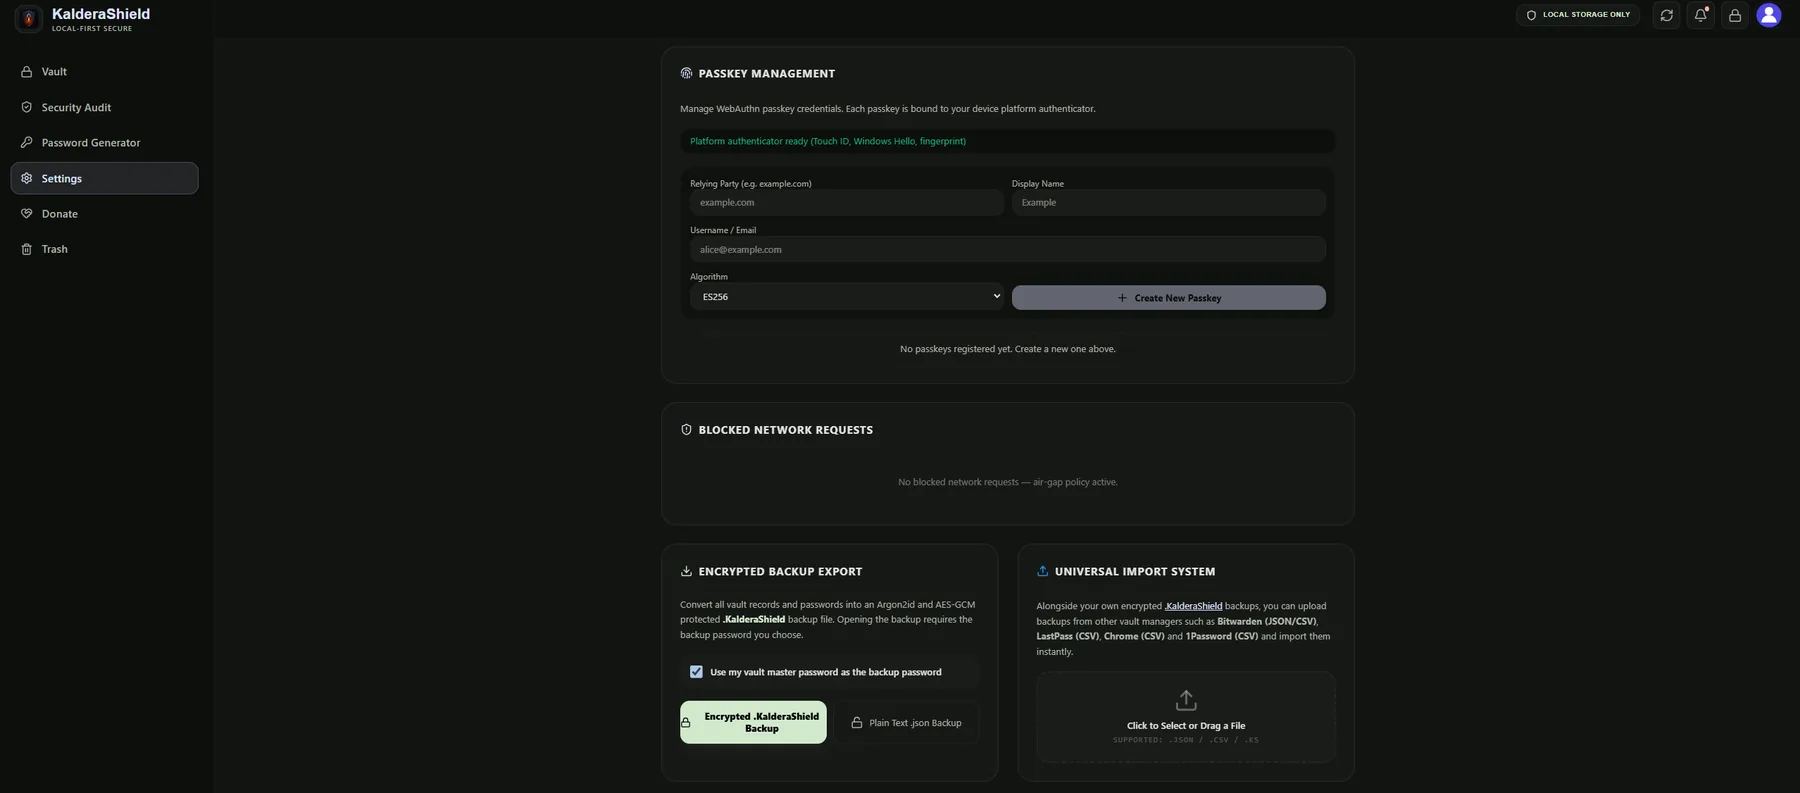
Die Erweiterung ist ein Frontend für denselben lokalen Tresor. Eine auf dem Desktop hinzugefügte Zugangskennung steht dem Browser daher sofort zur Verfügung.
Autofill füllt ein Formular aus; es entscheidet nicht, ob eine Site ehrlich ist. Die Erweiterung prüft auf offensichtliches Phishing, indem sie die Domain mit dem vergleicht, was Ihr Tresor bereits kennt. Eine Site, die eine Domain nachahmt, die Sie noch nie gespeichert haben, wirkt aber neu statt vertraut. Ein Passwortmanager verringert Tippfehler und Wiederverwendung. Er ersetzt jedoch keine Zwei-Faktor-Authentifizierung und kann nicht mehr helfen, sobald die Zugangsdaten bereits in eine von Anfang an feindliche Seite eingegeben wurden.
Basiert auf der vollständigen Mozilla Public Suffix List als per Hash verankerter Schnappschuss, sodass gemeinsam genutztes Hosting korrekt behandelt wird.
Auswahlmenü, Generator und Phishing-Warnung werden dort gerendert, wo das eigene Skript der Seite sie weder sehen noch verändern kann.
Inhaltsskripte greifen nur auf http und https zu; interne Browser-Schemata sind daher nicht Teil des Umfangs.
Nein. Alles, was sie braucht, liegt auf Ihrem Gerät: Der Tresor ist lokal, und die Verbindung zur Desktop-App ist ein Loopback-Port auf Ihrem eigenen Rechner.
Das Popup meldet, dass der Tresor gesperrt ist, und das Auswahlmenü meldet keine Einträge. Im Browser wird nichts zwischengespeichert, eine geschlossene App bedeutet also kein Autofill.
Chrome, Edge und Firefox mit Manifest V3. Eine Safari-Version existiert und benötigt für ihre Ausführung einen lokalen Wrapper.