Produkt / Browser-Erweiterung

Das Einfügen von Passwörtern ist der riskanteste Moment. Darauf ist das Design ausgelegt.

Die KalderaShield-Erweiterung ist ein Manifest-V3-Begleiter für Chromium und Firefox. Sie fügt Anmeldedaten nur auf Seiten ein, die sie einem vorhandenen Datensatz zuordnen kann, kommuniziert über eine verschlüsselte Loopback-Brücke mit der Desktop-App und sammelt nichts.

Was sie tut

Autofill mit strenger Zugangskontrolle

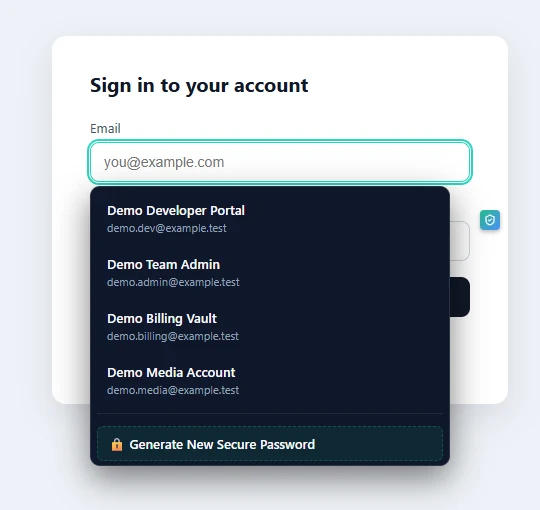
Die Erweiterung injiziert ein Content-Script in http/https-Seiten und bietet an, Anmeldedaten für die gerade offene Seite einzufügen. Der Domänenabgleich wird bis auf eTLD+1 validiert — täuschend ähnliche Domänen unter anderen registrierbaren Domänen erhalten nicht die Anmeldedaten einer anderen Seite, und eine Phishing-Warnung bleibt dauerhaft aktiv, sobald eine Abweichung erkannt wurde.

Sie hat keine weitreichenden Seitenrechte: Das Manifest fordert nativeMessaging, activeTab und storage an, die CSP der Erweiterungsseiten ist script-src 'self', und der Firefox-Build deklariert data_collection_permissions: none. Es gibt kein Analytics-SDK und keine Telemetrie im Paket.

Der Kopplungsdialog auf der Desktop-Seite muss akzeptiert werden, bevor die Brücke überhaupt funktioniert, Anmeldedaten werden der Brücke jeweils für fünf Minuten ausgeliehen und bei Ablauf nullgesetzt, und eine Widerrufsaktion löscht die Lease und rotiert das Kopplungstoken sofort.

Wie ein Ausfüllen abläuft

Die Seite fragt, die Erweiterung prüft

Das Content-Script findet ein Anmeldeformular auf der offenen Seite und fragt den Background-Worker. Der Worker validiert die Tab-URL gegen die Datensätze, die er anbieten darf — dieselbe eTLD+1 oder ein ausdrücklich gespeicherter Treffer.

Der Desktop entscheidet

Die Anfrage geht über die nativeMessaging-Brücke an die Desktop-App, die nur an diese Seite gebundene Anmeldedaten zurückgibt — breite Abfragen erhalten bereinigte Metadaten mit leeren Passwörtern.

Das Ausfüllen ist an den Tab gebunden

Das Ausfüllen wird auf dem Rückweg durch die Validierung der Tab-URL kontrolliert. Die Erweiterung akzeptiert nie direkt Ausfüllanfragen von Webseiten: Seiten erreichen den Kanal der Erweiterung gar nicht.

Sicherheitsarchitektur

Was die Erweiterung nicht tut

Die Grenzen, schriftlich festgehalten

Die Erweiterung speichert keinen Tresor: Sie ist ein Fenster zur Desktop-App, und ohne den laufenden gekoppelten Desktop hat sie nichts anzubieten. Sie synchronisiert nichts an irgendeinen Server, liest keine Seiten, auf denen Sie sie nicht aktiviert haben, und Schadsoftware mit Ihren Betriebssystemrechten könnte an die Kopplungstokendatei gelangen — ein Restrisiko, das im Bedrohungsmodell dokumentiert statt geleugnet wird.

Manifest V3

Minimale Berechtigungen

nativeMessaging, activeTab, storage. Kein breiter Host-Zugriff, keine aus entfernten Quellen ausgeführten Skripte, CSP auf 'self' festgelegt.

127.0.0.1

Nur-Loopback-Brücke

Native messaging kommuniziert nur über Loopback-TCP mit dem Desktop; jeder Frame ist mit XChaCha20-Poly1305 unter einem per HKDF abgeleiteten Sitzungsschlüssel verschlüsselt.

Firefox 142+

Signiert für Release-Firefox

Der Firefox-Build erscheint als von Mozilla signiertes XPI (AMO) und installiert sich daher dauerhaft unter Release und Beta; der Chromium-Build lädt sich entpackt oder über die Richtlinie Ihrer Organisation.

Häufig gestellte Fragen

Fragen zur Erweiterung

Kann die Erweiterung ohne die Desktop-App arbeiten?

Nein, per Design. Sie besitzt keine Tresorkopie, daher enthält ein gestohlener Laptop mit installierter Erweiterung weiterhin nichts. Alles, was sie anbieten kann, kommt live aus der gekoppelten Desktop-Sitzung, ob gesperrt oder entsperrt.

Was hindert eine gefälschte Website daran, meine Anmeldedaten zu erhalten?

Domänenvalidierung bis eTLD+1, eine anhaltende Phishing-Warnung und die Tatsache, dass Ausfüllangebote an validierte Tab-URLs gebunden sind. Eine andere registrierbare Domäne ist eine andere Seite, ganz gleich, wie sie aussieht.

Sieht die Erweiterung, was ich auf jeder Seite tippe?

Nein. Das Content-Script ist auf http/https-Seiten aktiv, reagiert aber nur auf Anmeldeformulare und auf Ihre ausdrücklichen Anfragen über das Popup oder die Tastatur. Es wird keine Tastatureingabe protokolliert.

Verwandte Seiten

Installer herunterladen