 Kaldera
认证器包裹密码库密钥
在不可导出的密钥库内部,PBKDF2-SHA256 和 AES-GCM 包裹密码库密钥,从而可以由平台认证器授权解锁。
产品 / 解锁与恢复
生物识别和硬件密钥可以代替主密码,但它们只减少操作摩擦:密码库密钥仍然由主密码加秘密密钥派生,24 词恢复套件也仍然可用。

解锁可以交给你随身携带的硬件完成。Windows 平台生物识别、触控识别、面容识别、Android 生物识别,或 YubiKey 这类 FIDO2 密钥都能满足认证步骤,因此你不必每天早晨输入一长串主密码。
恢复是完全独立的另一条路径。当主密码和设备都丢失时,24 个词的 BIP-39 恢复短语可以解锁并重置密码库,而承载它的应急套件写入由你自己掌控的文件,而不是交给厂商。
对于介于两者之间的情况,存在密码提示,它有意以明文保存,以便真正起到提醒作用——这也正是产品警告你不要把密码本身写进去的原因。
在不可导出的密钥库内部,PBKDF2-SHA256 和 AES-GCM 包裹密码库密钥,从而可以由平台认证器授权解锁。
访问密码库始终通过 Argon2id 由主密码加秘密密钥派生。硬件绑定只是叠加在上的一层,绝不是基础。
丢失或更换认证器不会影响密码库文件、其备份或其中的任何记录。
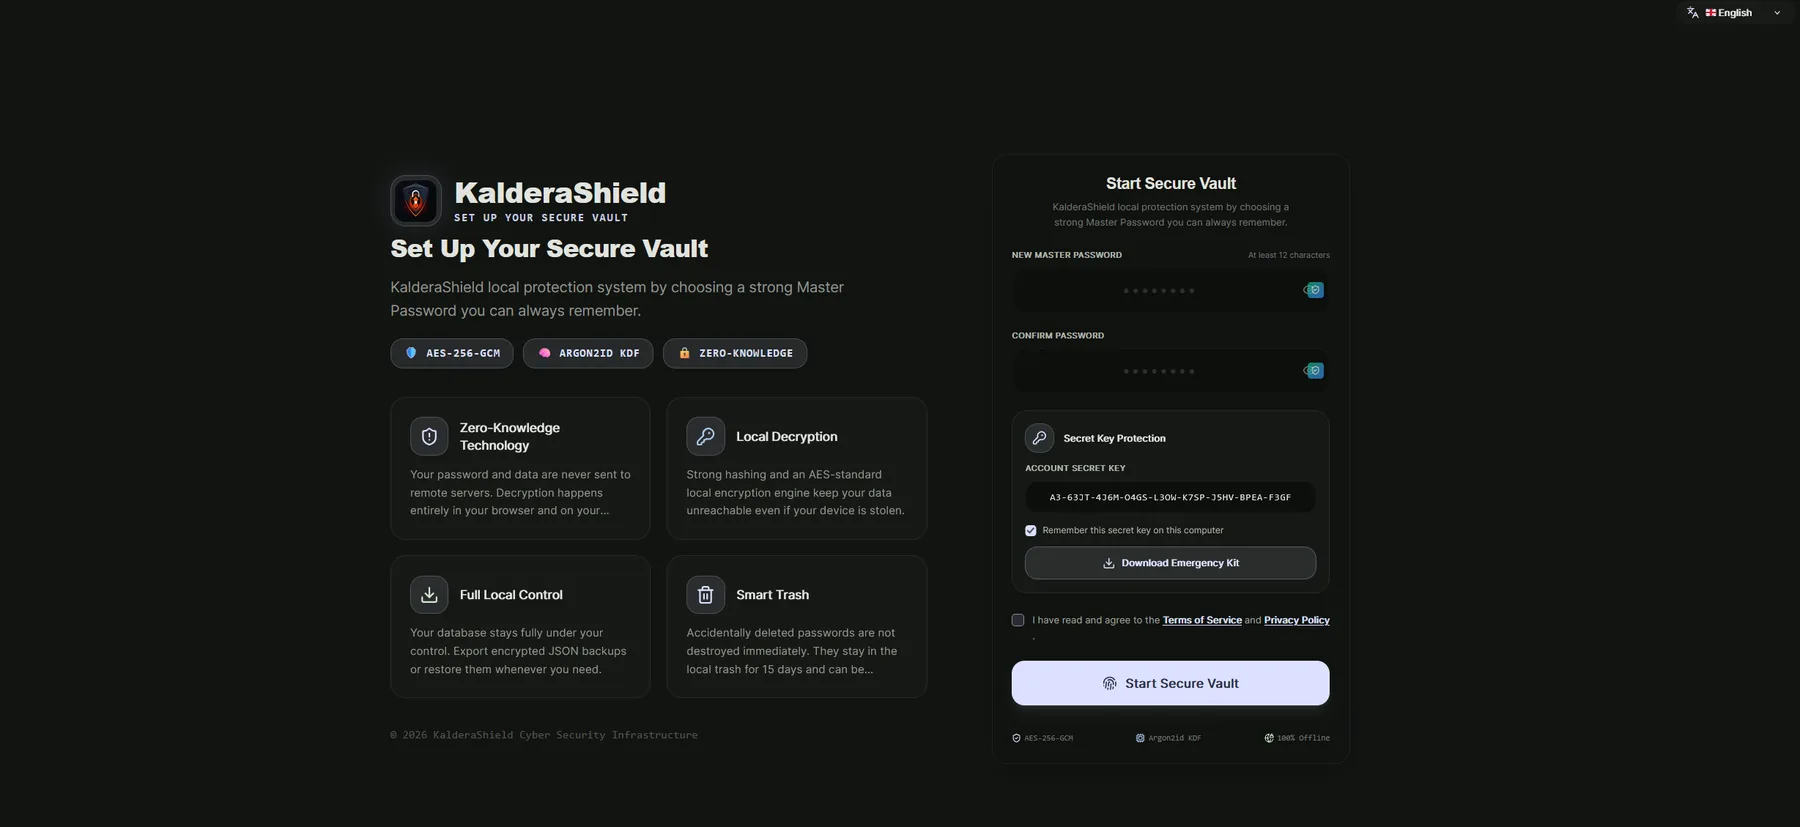
主密码、账户秘密密钥和应急套件在初始化时于你自己的设备上一次性收集——没有可用来找回它们的服务器端账户。
硬件解锁意味着任何能在该设备上通过认证、或持有你的安全密钥的人都能打开密码库——这正是它的意义所在,也是设备与密钥安全很重要的原因。密码提示正因为要被读回给你才以明文保存,因此绝不能包含密码本身。恢复短语应手写并离线保存:任何读到它的人都能重置你的密码库。
在 Windows 上,平台认证器由 TPM 支持,包裹密钥的材料不会离开这一边界。
在 macOS 上,平台认证器的输出由 Secure Enclave 密封保存。
当密码和设备都不可用时,24 个词的恢复短语可以解锁并重置密码库。