 Kaldera
你聚焦某个输入框
内容脚本发现登录字段,并向应用询问属于这个站点的凭据。
产品 / 自动填充
扩展按可注册域名匹配,而不是按 URL 字符串匹配,因此共享主机绝不会收到错误的凭据。下拉列表渲染在页面无法触及的封闭影子 DOM 中。
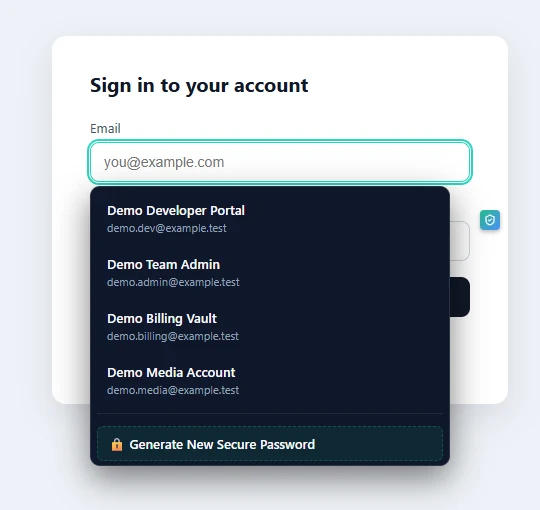
URL 会依据完整的公共后缀列表(Public Suffix List)缩减为可注册域名,该列表以哈希固定的快照形式内置在扩展中。主机名从不按原始字符串比较,因此子域名无法借用属于其他站点的凭据。
下拉列表、密码生成器和钓鱼警告都渲染在附着于页面的封闭影子 DOM 中。页面自身的脚本无法读取、重写或覆盖它们来窃取你的输入。
扩展通过动态回环端口与桌面应用通信,消息帧均已加密。复制密码会按计时写入剪贴板,因此不会一直留在那里。
内容脚本发现登录字段,并向应用询问属于这个站点的凭据。
你的 URL 使用内置的公共后缀列表规范化为 eTLD+1,然后与密码库中保存的域名匹配。
下拉列表只显示该域名的记录,被选中的那条会输入字段。
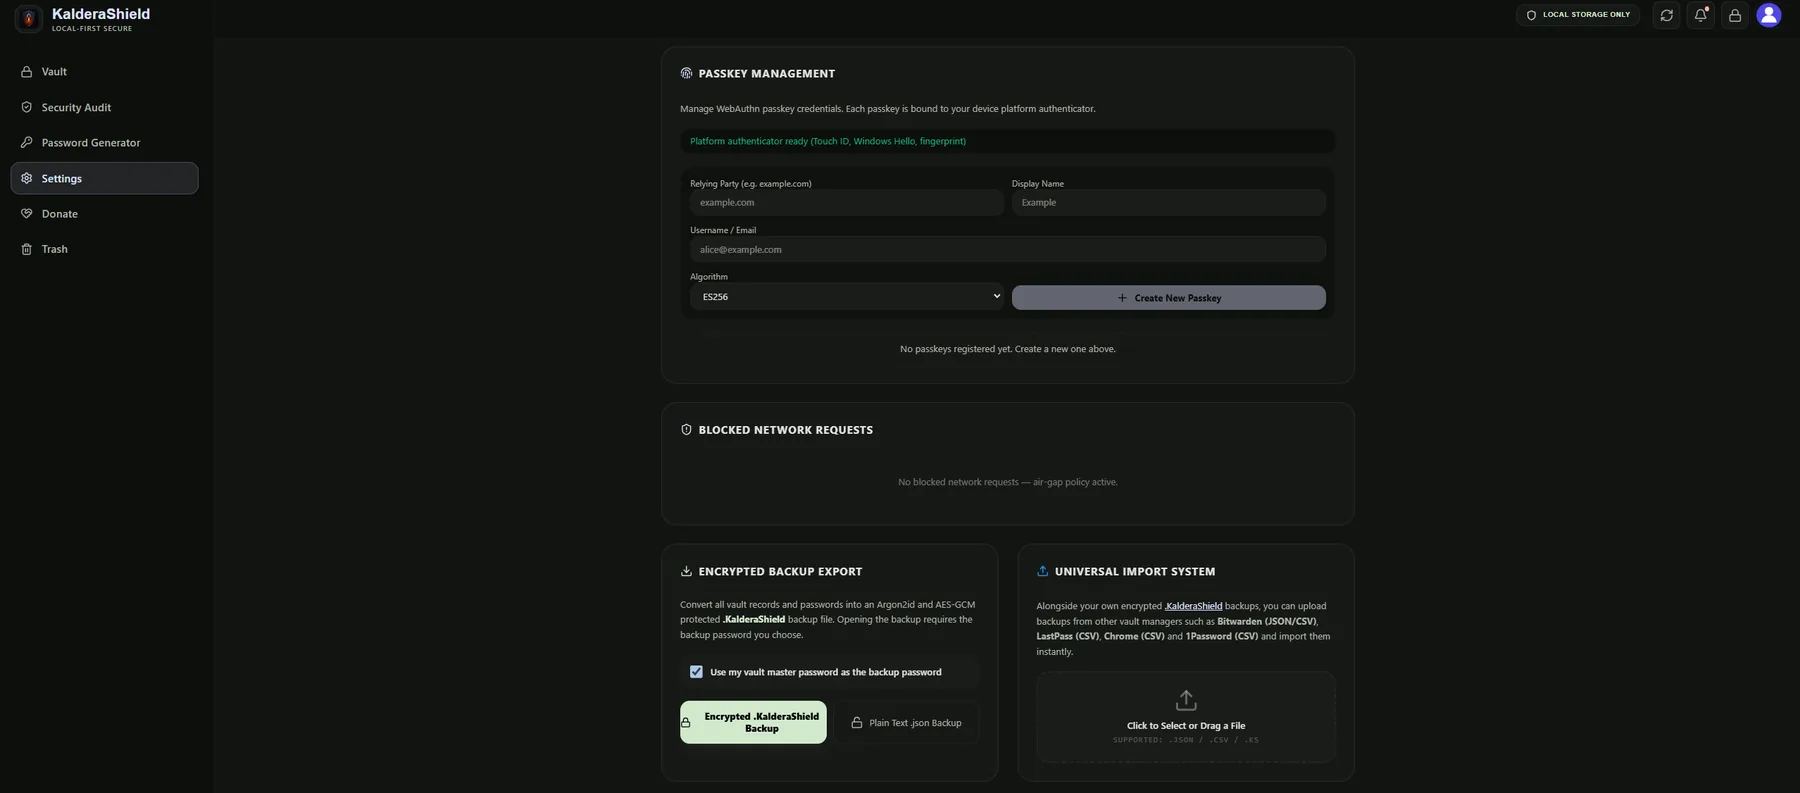
扩展只是同一个本地密码库的一个前端,因此你在桌面端添加的凭据可立即在浏览器中使用。
自动填充会填写表单,但它不判断站点是否可信。扩展通过把域名与密码库中已知的内容对比来检查明显的钓鱼行为,但一个冒充你从未保存过的域名的站点,只会显得新鲜而不是熟悉。密码管理器能减少输入错误和重复使用。它不能替代双因素认证,而且一旦凭据已经被输入一个自始就怀有恶意的页面,它就无法再提供帮助。
基于完整的公共后缀列表(Public Suffix List)并以哈希固定的快照内置,因此共享主机能被正确处理。
下拉列表、生成器和钓鱼警告渲染在页面自身脚本看不到、也无法修改的位置。
内容脚本只匹配 HTTP 和 HTTPS,浏览器内部协议不在支持范围内。