 Kaldera
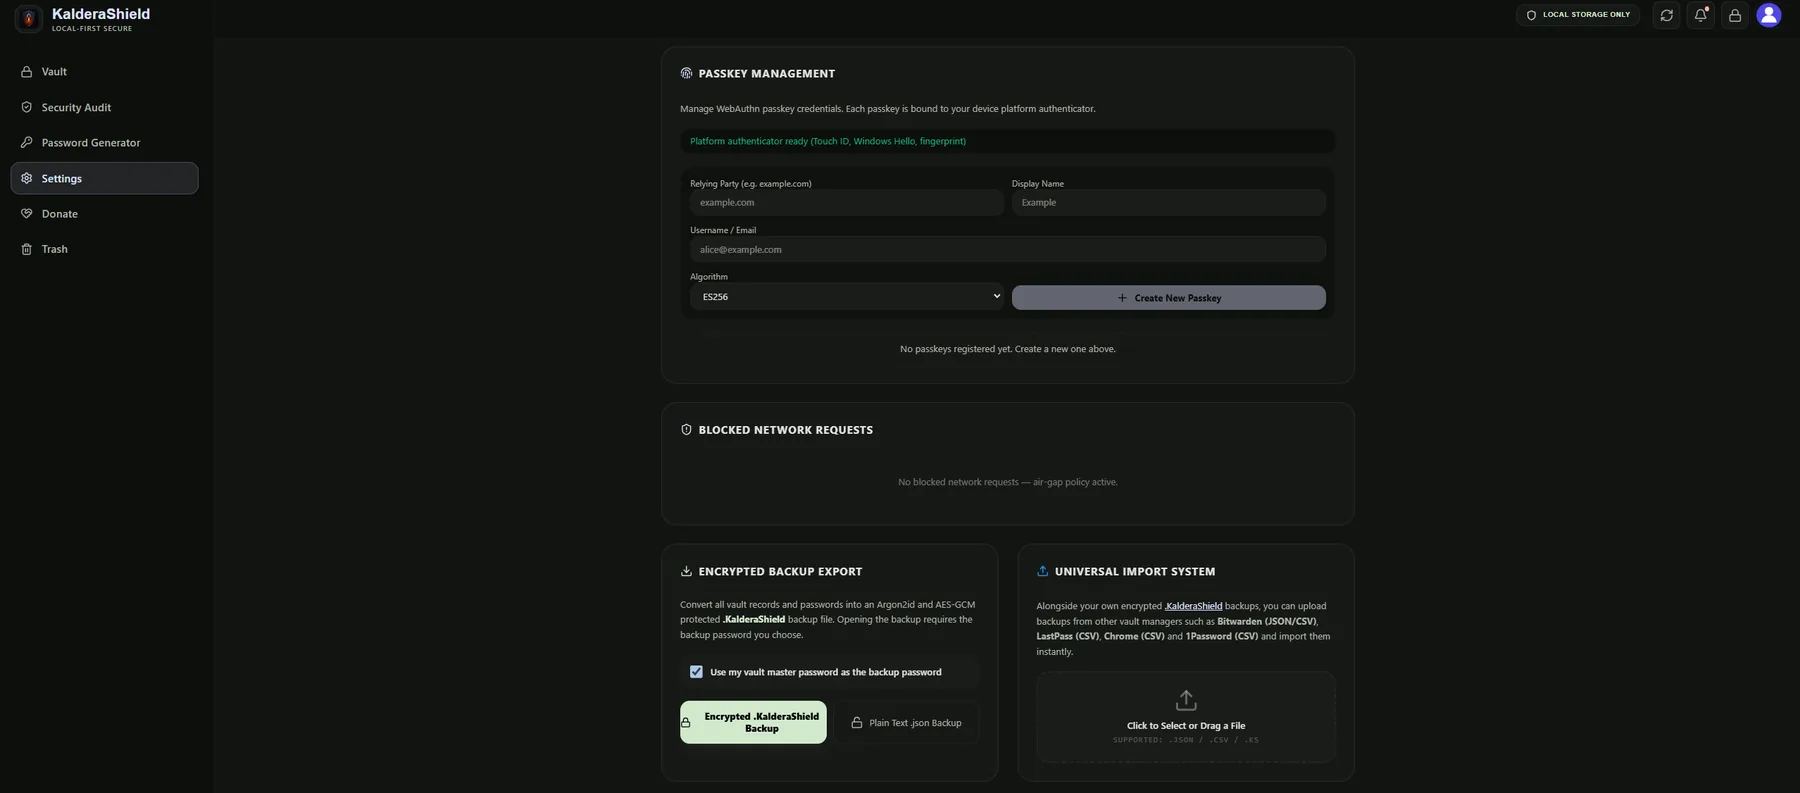
你的设备生成密钥对
私钥在平台认证器内部生成——TPM 2.0、Secure Enclave 或 Android 的系统密钥库——且不可导出。
通行密钥通过你平台的 WebAuthn 接口创建,因此凭据的私钥部分不会以可用形式进入密码库,也不会离开你的设备。密码库保存凭据标识及其元数据,以便你日后识别和吊销。
在你创建任何内容之前,页面会先显示可用的认证器,并让你选择依赖方、显示名称、账户和签名算法。
通行密钥与密码库中其他内容并列存放,而不是放进一个独立系统,因此它们的加密、搜索和恢复方式与密码完全相同。
私钥在平台认证器内部生成——TPM 2.0、Secure Enclave 或 Android 的系统密钥库——且不可导出。
只保存凭据标识和显示元数据,并与其余密码库内容一同加密。
由于私钥不可导出,为某个网站生成签名只能由认证器本身完成。

同一个设置面板中包含 FIDO2 和生物识别解锁选项,因此通行密钥与硬件绑定解锁位于同一处,而不是分成两个产品。
通行密钥替代的是某个网站上的密码,它并不替代你的密码库。如果你丢失了持有认证器的设备,而其他地方没有保存通行密钥,那条凭据就随设备一起消失了。通行密钥也只在支持 WebAuthn 的网站上才有帮助,这类网站是大多数大型服务,以及数量不断增加的中小服务。
凭据通过 WebAuthn 接口创建,因此与任何合规网站所期望的对象类型相同。
硬件支持的认证器生成密钥对且绝不释放私钥部分,因此复制你的密码库并不会复制这份凭据。
凭据记录使用与密码库其余部分相同的逐条密钥方案加密。