 Kaldera
每条记录都在本地读取
密码库在你的设备上于内存中解密,然后逐条评分。审计的任何内容都不会被传输出去。
产品 / 安全审计
审计会为你的密码库评分,并把各类问题分开列出:过短的密码、在多个账号间共用的密码、出现在已知泄露数据中的密码、没有第二因素的账号、明文 HTTP 链接,以及一年内无人使用过的记录。

多数密码审计给出一个分数就结束了。这个审计把分数拆解为造成它的具体问题,因为「你的密码库很弱」无法指导行动,而「这个账号没有第二因素」可以。
弱、重复使用和已泄露是分开统计的。泄露检查使用 HIBP 采用的 k 匿名式范围查询,因此可以在不把密码本身发送到任何地方的情况下,把你的密码与已知语料库比对。
同样的分类也以内置智能文件夹的形式提供,因此你可以从一条发现直接跳到导致它的条目,而不必在列表中翻找。
密码库在你的设备上于内存中解密,然后逐条评分。审计的任何内容都不会被传输出去。
弱、重复使用、已泄露、缺少第二因素、传输不安全以及记录过期各自独立统计,不合并为一个数字。
每条发现都链接到产生它的记录,因此修复只需一次点击,而不必手动搜索。
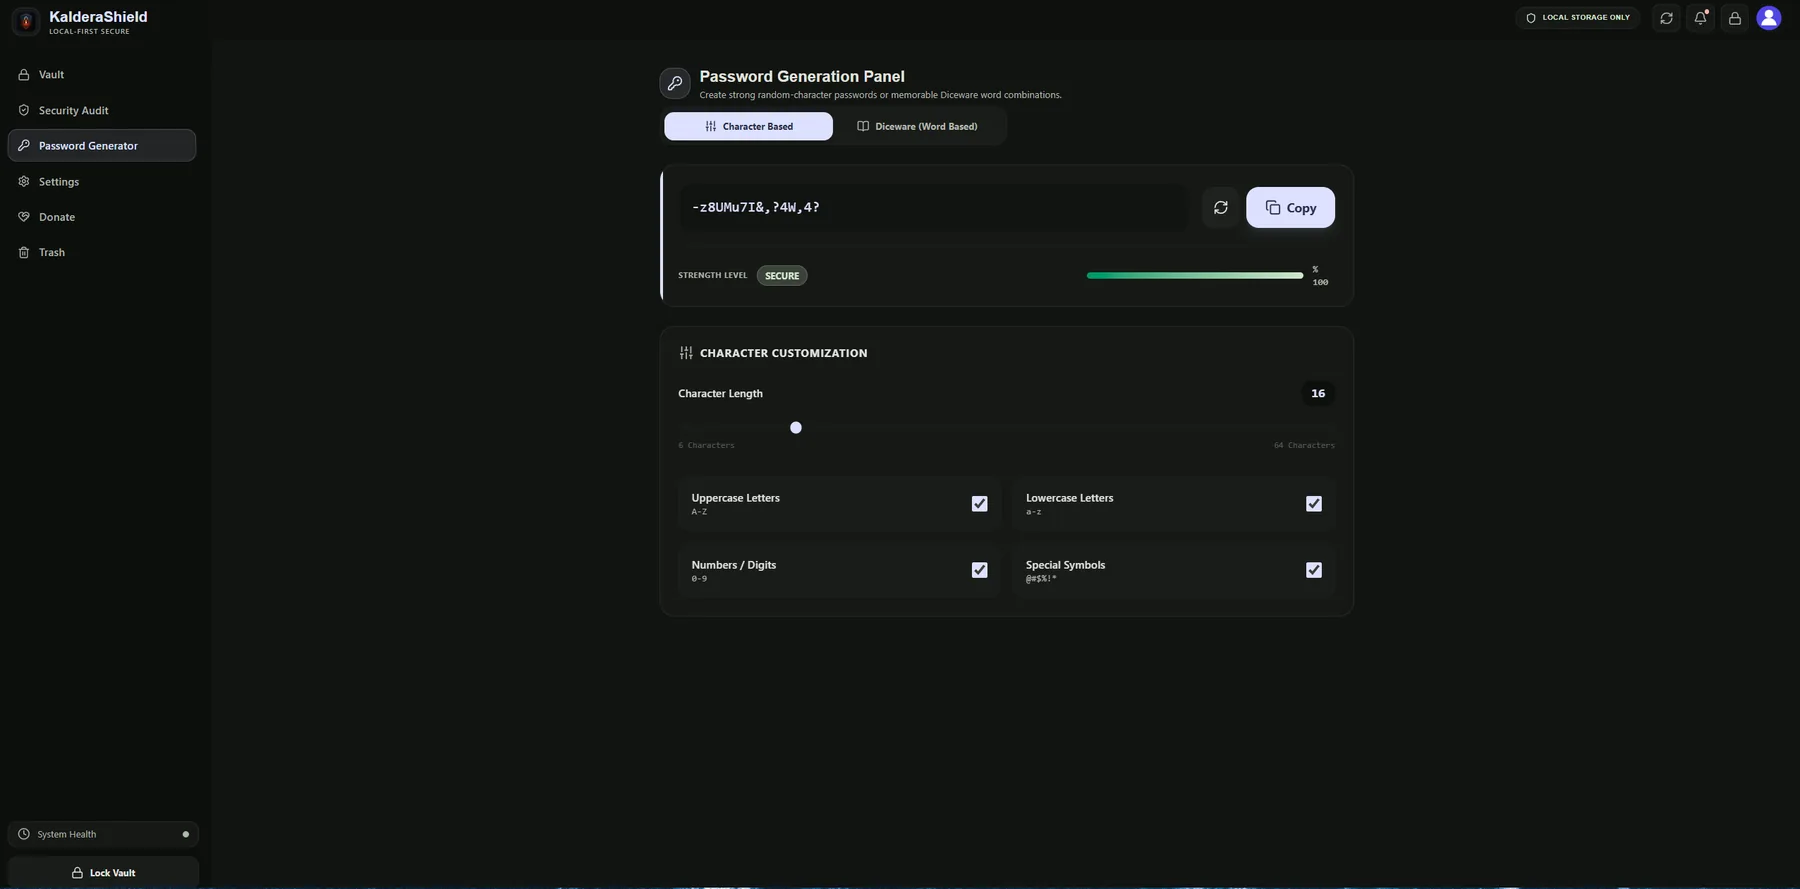
内置生成器会按你选择的字符类别生成替代密码,因此可以在不离开审计流程的情况下替换弱密码。
审计依据已知的启发式规则和已知的泄露语料库衡量你的密码库。它无法告诉你某个仍在使用的密码是否曾暴露在某个从未公开数据集的地点,无法告诉你一个强密码是否在它无法检查的别处被重复使用,也无法告诉你一个已保存的账号是否仍归你访问。它只报告它在你自己数据中能看到的内容,不多也不少。
密码通过范围查询比对,只有哈希前缀会离开设备,密码本身不会。
评分在你设备上针对已解密的密码库进行,因此在完全没有网络连接时也能工作。
弱、重复使用、已泄露、缺少 2FA、HTTP 不安全以及过期记录各自独立统计。