 Kaldera
由你设置主密码
Argon2id 将它扩展为一把密钥。参数记录在密码库中,因此已有密码库不会在不知不觉中变弱或变强。
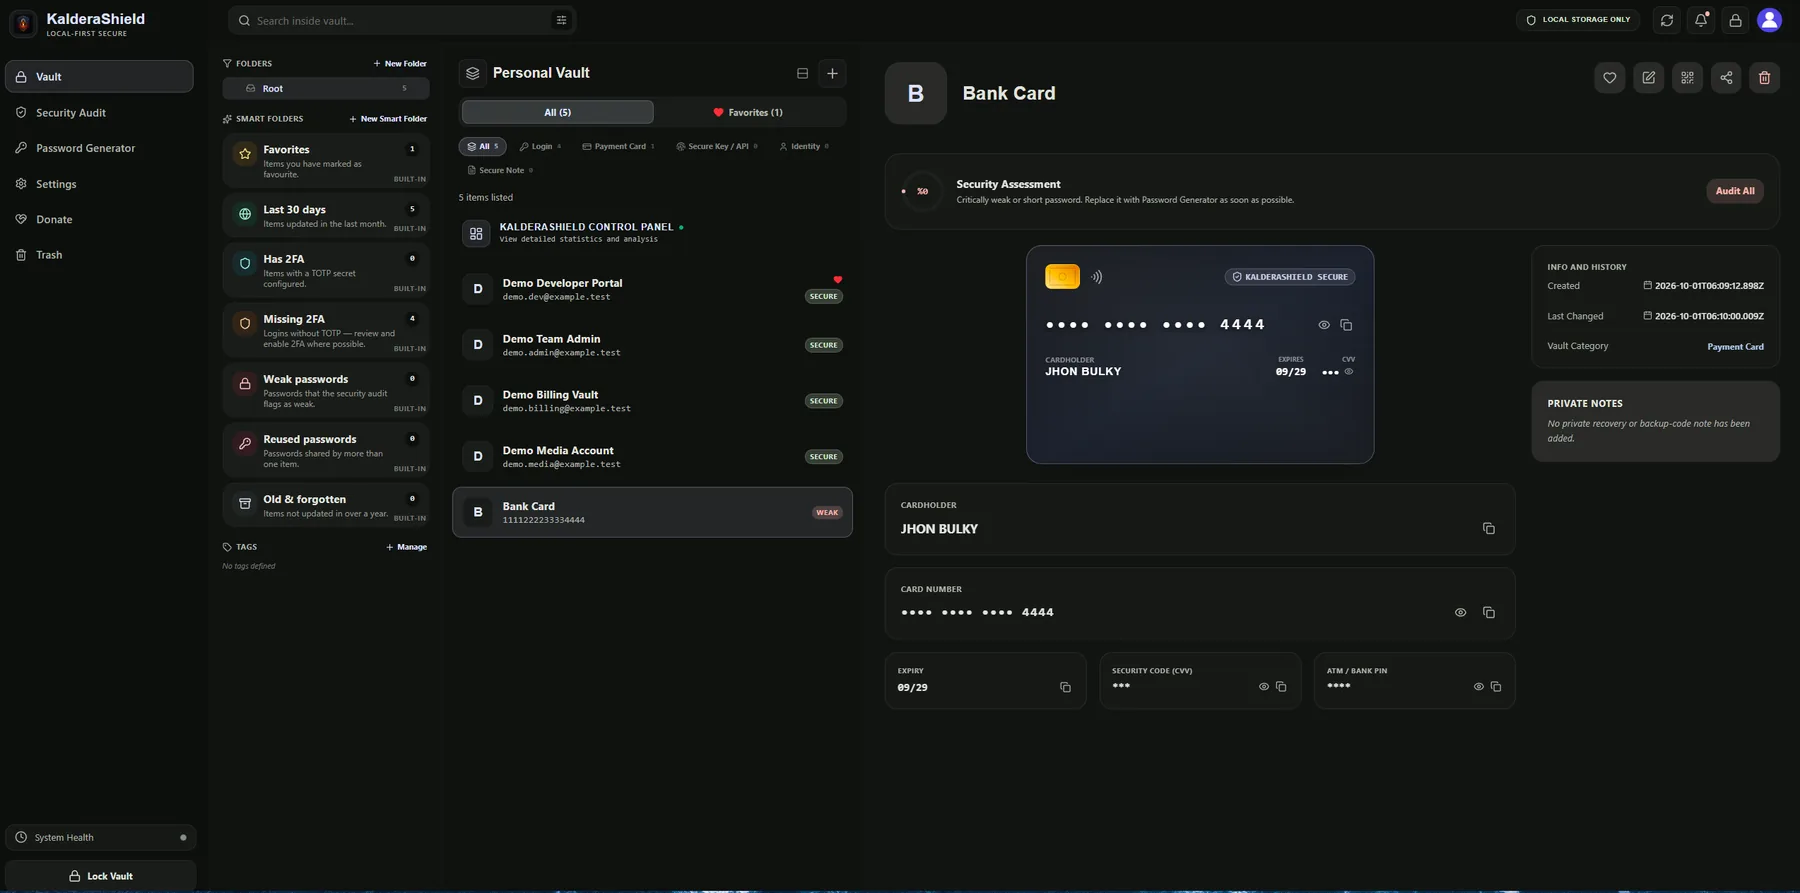
密码库存放五类记录:登录信息、支付卡片、身份信息、安全密钥和安全笔记。每条记录都用各自的密钥加密,因此某一条记录被攻破绝不会泄露另一条。
组织方式同样在本地。文件夹、标签、收藏,以及「已启用 2FA」「未启用 2FA」这类内置智能文件夹,都是在你的设备上根据你自己的数据计算出来的,而不是来自服务器端的索引。
搜索在本地执行,覆盖标题、用户名和网址,并且不区分变音符号,因此在完全断网的情况下依然可用。
Argon2id 将它扩展为一把密钥。参数记录在密码库中,因此已有密码库不会在不知不觉中变弱或变强。
通过 WebCrypto HKDF-SHA256,以记录 id 作为盐值,为每条记录派生出一把唯一的 256 位 AES-256-GCM 密钥。
标题、用户名、密码和笔记在 SQLite 列中以掩码保存;真实值只存在于加密数据块内部。
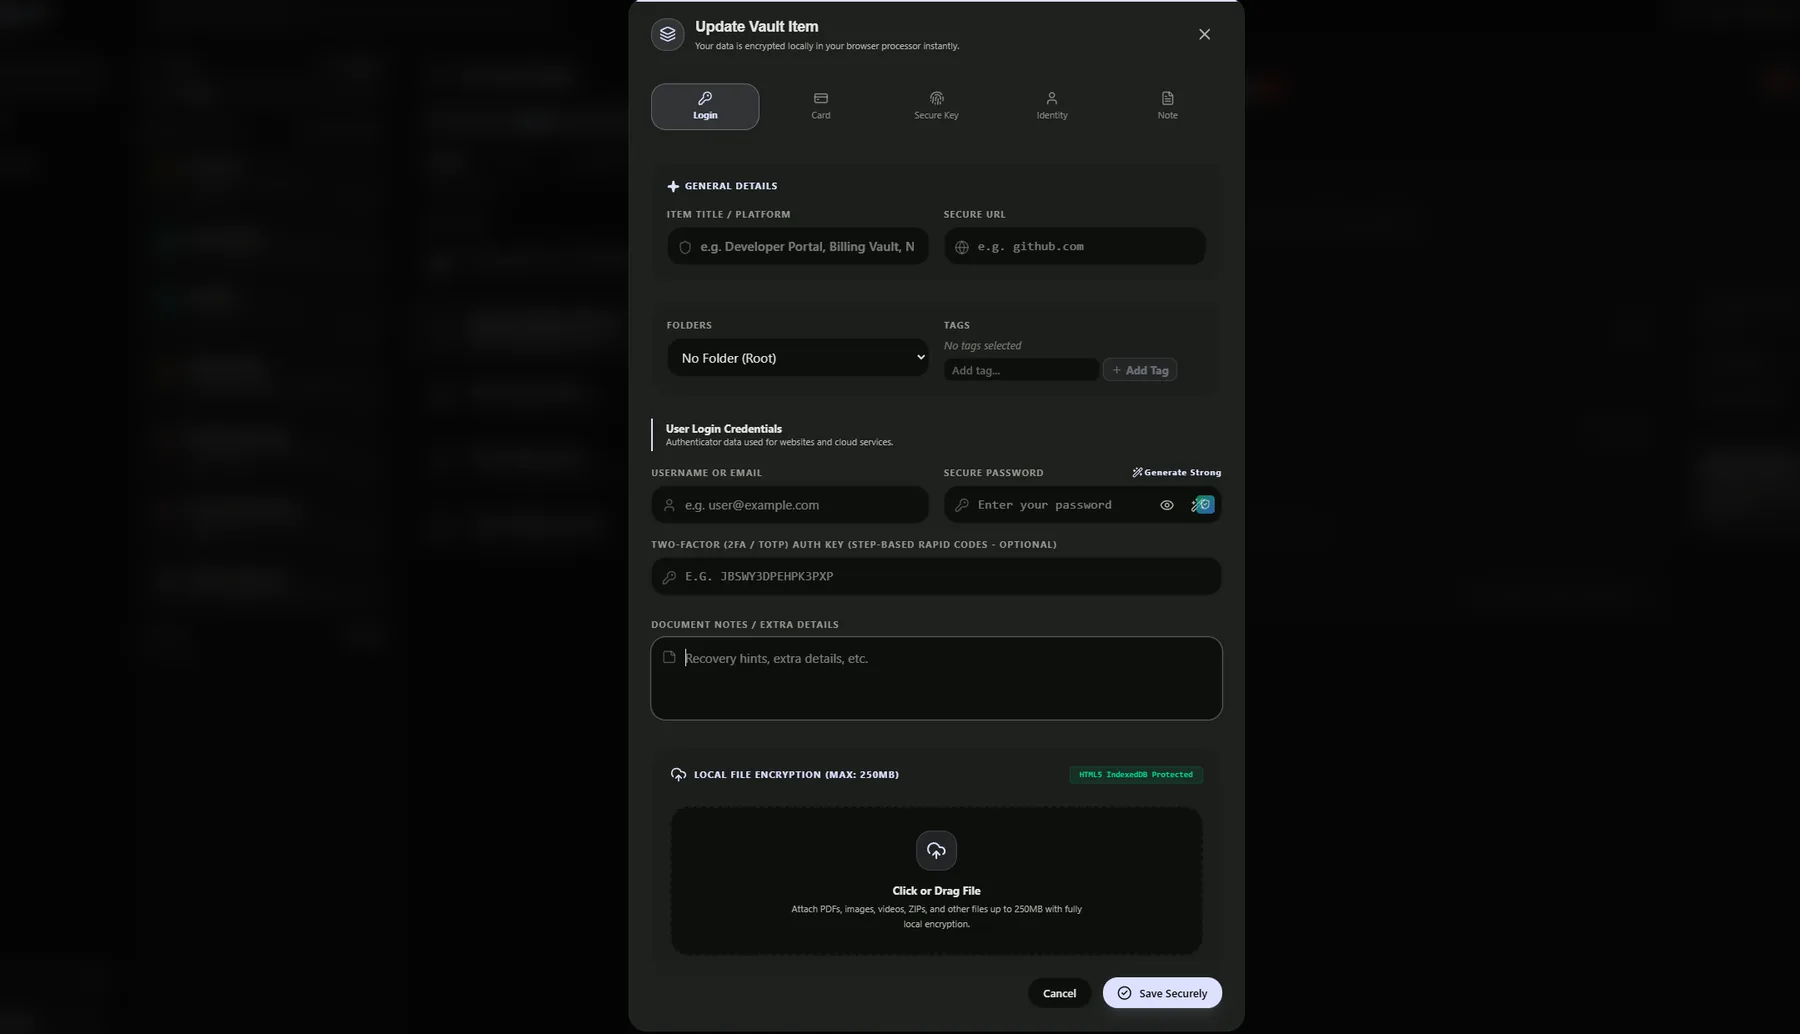
登录信息、卡片、安全密钥、身份信息和笔记共用一个编辑器;支付卡片的卡号、有效期、CVV 和自动取款机 PIN 分别保存在独立的掩码字段中。
每条记录都在你的设备上用一把绝不离开该设备的密钥加密。保护强度仍取决于主密码的强度、密码库中存储的 KDF 参数、设备本身的安全性,以及你使用该应用的方式。没有任何密码学设计能承诺抵御一切攻击,而一台已被控制的设备可以读取已经解锁的密码库。
新的桌面版和 Android 密码库使用 64 MiB 内存、4 次迭代和 2 条通道。网页构建使用 32 MiB、3 次迭代和 1 条通道。
由于没有两条记录共用密钥,攻破一条记录不会泄露密码库中的任何其他记录。
敏感列只保存一个静态占位标记。明文只存在于 AES-256-GCM 数据块内部。