 Kaldera
网站发问,扩展先检查
内容脚本在当前页面上找到登录表单,向后台脚本请求。后台脚本会根据其可提供记录的范围验证标签页 URL——相同的 eTLD+1 或明确保存的匹配。
产品 / 浏览器扩展
KalderaShield 扩展是面向 Chromium 和 Firefox 的 Manifest V3 伴侣应用。它只在能绑定到已有记录的网站上填充凭据,通过加密的回环桥接与桌面应用通信,并且不收集任何数据。
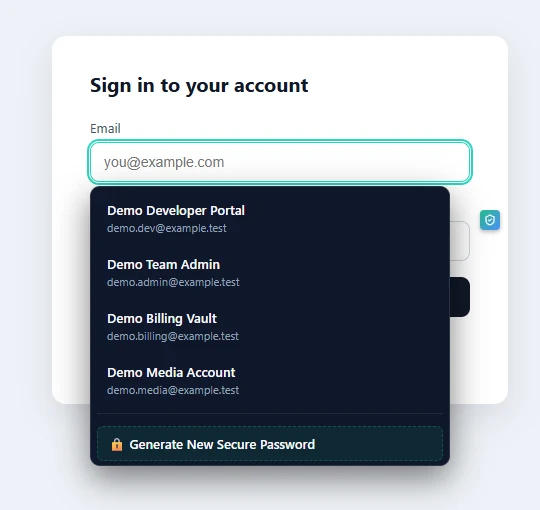
扩展向 HTTP/HTTPS 页面注入内容脚本,并为当前网站提供凭据填充。域名匹配会精确验证到 eTLD+1——处于不同可注册域名的仿冒域名不会拿到另一个网站的凭据,而且一旦检测到不匹配,钓鱼警示锁存会持续发出警告。
它没有任何大范围的页面权限:Manifest 只请求 nativeMessaging、activeTab 和 storage,扩展页面的 CSP 为 script-src 'self',Firefox 构建则声明 data_collection_permissions: none。软件包中没有任何分析 SDK,也没有遥测。
桌面端的配对对话框必须先被接受,桥接才能工作;凭据以每次五分钟的租约交给桥接,到期即被零化;撤销操作会立即清除租约并轮换配对令牌。
内容脚本在当前页面上找到登录表单,向后台脚本请求。后台脚本会根据其可提供记录的范围验证标签页 URL——相同的 eTLD+1 或明确保存的匹配。
请求经由原生消息桥接传到桌面应用,桌面应用只返回与该网站绑定的凭据——宽泛的查询只会返回密码为空的脱敏元数据。
填充在返回路径上受标签页 URL 验证的约束。扩展绝不直接接受来自网页的填充请求:网页根本无法触及扩展的通道。
扩展不存储密码库:它只是桌面应用的一个窗口,没有配对的桌面应用在运行,它就一无所有。它不向任何服务器同步任何内容,不在你未主动启用的页面上读取任何信息,而拥有你操作系统权限的恶意软件仍可能触及配对令牌文件——这一残余风险已在威胁模型中记录,而不是被否认。
nativeMessaging、activeTab、storage。没有大范围主机权限,不执行来自远程源的脚本,CSP 锁定为 'self'。
原生消息只通过回环 TCP 与桌面端通信;每一帧都在由 HKDF-SHA256 派生的会话密钥下以 XChaCha20-Poly1305 加密。
Firefox 构建以 Mozilla 签名的 XPI(AMO)形式发布,因此在 Release 和 Beta 版上可以持久安装;Chromium 构建则以未打包方式加载,或通过你所在组织的策略部署。
不能,这是设计使然。它不持有任何密码库副本,因此一台装着扩展的被盗笔记本电脑依然什么都没有。它能提供的一切,都实时来自已配对的、处于锁定或解锁状态的桌面会话。
eTLD+1 层面的域名验证、钓鱼警示锁存,以及填充提议与已验证标签页 URL 绑定这一事实。不同的可注册域名就是不同的网站,无论它看起来多像。
不能。内容脚本在 HTTP/HTTPS 页面上处于活动状态,但它只对登录表单以及你通过弹窗或键盘发出的明确请求作出反应。没有任何键盘记录行为。