 Kaldera
Аутентификатор оборачивает ключ хранилища
Внутри неэкспортируемого хранилища ключей PBKDF2-SHA256 и AES-GCM оборачивают ключ хранилища так, чтобы разблокировку мог санкционировать аутентификатор платформы.
Продукт / Разблокировка и восстановление
Биометрия и аппаратные ключи могут заменять мастер-пароль. Они снимают только неудобства: ключ хранилища по-прежнему выводится из мастер-пароля и секретного ключа, а набор восстановления из 24 слов остаётся доступен.

Разблокировку можно поручить железу, которое у вас уже с собой. Windows Hello, Touch ID, Face ID, биометрия Android или ключ FIDO2, например YubiKey, могут выполнить шаг аутентификации, чтобы вам не приходилось каждое утро вводить длинный мастер-пароль.
Восстановление — это полностью отдельный путь. 24-словная фраза восстановления BIP-39 может разблокировать хранилище и сбросить его, если утеряны и мастер-пароль, и устройство, а аварийный набор, в который она записана, хранится в файле, контролируемом вами, а не у поставщика.
Для промежуточного случая существует подсказка к паролю, намеренно хранимая открытым текстом, чтобы действительно могла напомнить вам пароль, — поэтому продукт предупреждает не записывать туда сам пароль.
Внутри неэкспортируемого хранилища ключей PBKDF2-SHA256 и AES-GCM оборачивают ключ хранилища так, чтобы разблокировку мог санкционировать аутентификатор платформы.
Доступ к хранилищу всегда выводится из мастер-пароля и секретного ключа через Argon2id. Аппаратная привязка — это слой поверх, а не основа.
Утрата или замена аутентификатора не затрагивает файл хранилища, его резервные копии и ни одну запись внутри него.
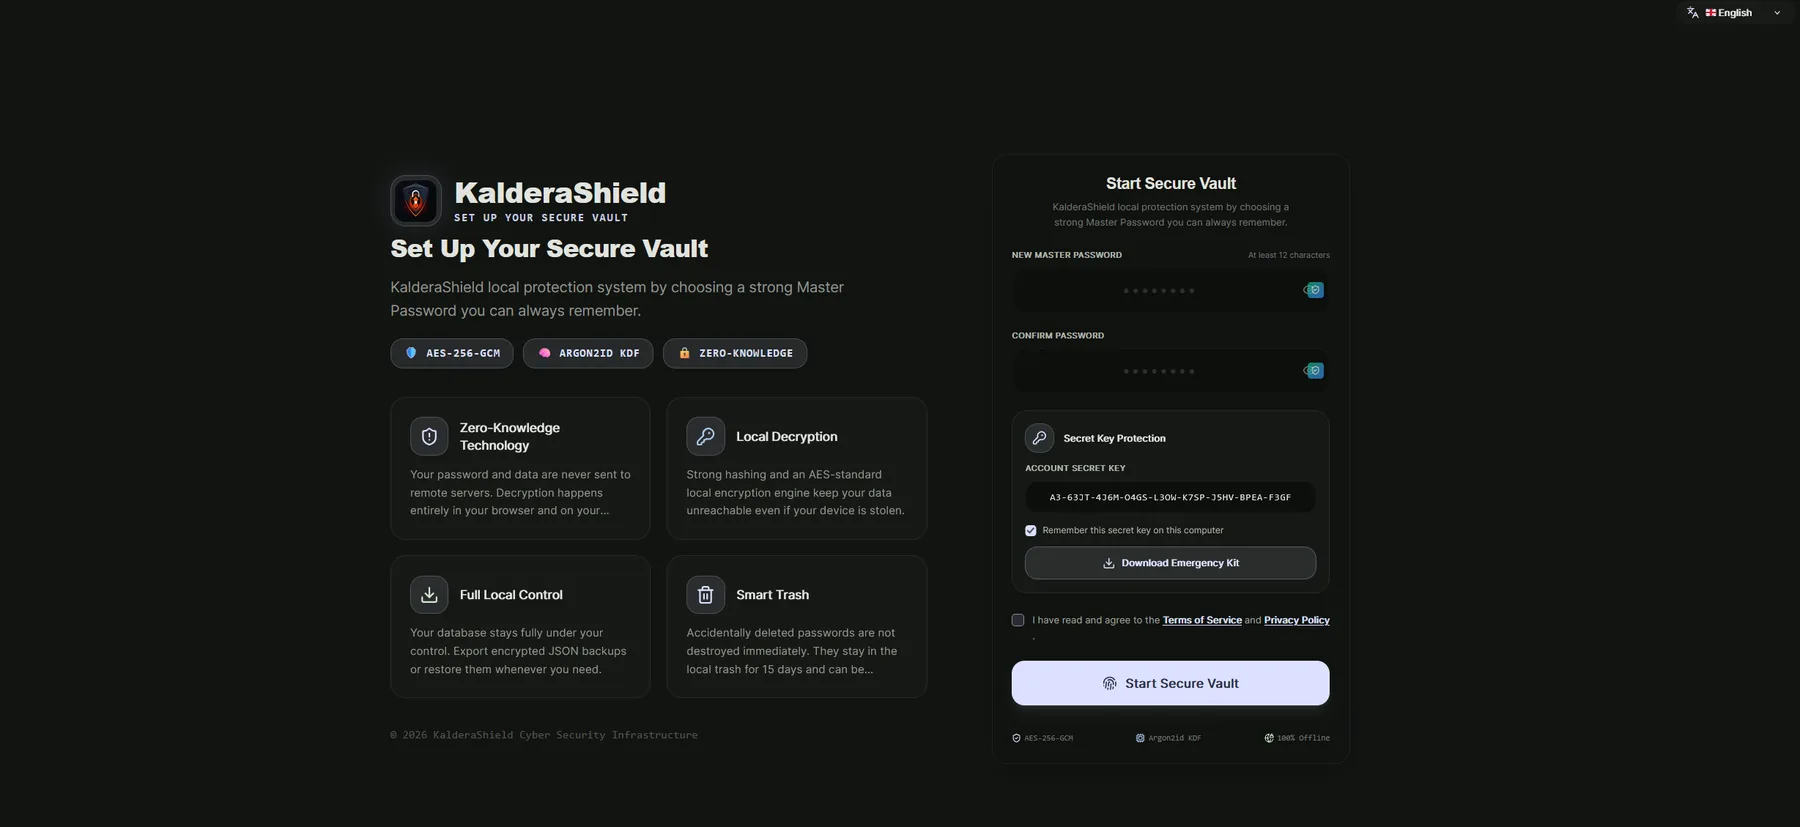
Мастер-пароль, секретный ключ учётной записи и аварийный набор запрашиваются один раз, при настройке, на вашем собственном устройстве — серверной учётной записи, из которой их можно было бы восстановить, не существует.
Аппаратная разблокировка означает, что хранилище откроет любой, кто может пройти аутентификацию на устройстве или у кого есть ваш ключ безопасности, — в этом и смысл, и поэтому важна безопасность устройства и ключа. Подсказка к паролю хранится открытым текстом именно для того, чтобы её можно было прочитать вам, поэтому в ней никогда не должен содержаться сам пароль. Фразу восстановления следует записать и хранить офлайн: любой, кто её прочитает, может сбросить ваше хранилище.
На Windows аутентификатор платформы подкреплён TPM, и материал оборачивающего ключа не покидает эту границу.
В macOS выход аутентификатора платформы запечатывается Secure Enclave.
24-словная фраза восстановления может разблокировать хранилище и сбросить его, когда и пароль, и устройство недоступны.
Оно меняет то, кто может открыть хранилище, а не то, как оно зашифровано. Записи остаются зашифрованы теми же ключами, а доступ по-прежнему выводится из вашего мастер-пароля и секретного ключа.
Вы вернётесь к мастер-паролю, а если потеряли и его — к набору восстановления. Само хранилище не затрагивается — пропадает только удобство.
Офлайн, физически, в месте, которое вы найдёте и через несколько лет. Это мастер-ключ: любой, кто его прочитает, может сбросить ваше хранилище.