 Kaldera
Сайт спрашивает, расширение проверяет
Контентный скрипт находит форму входа на текущей странице и спрашивает фоновый воркер. Воркер сверяет URL вкладки с записями, которые вправе предложить, — тот же eTLD+1 или явно сохранённое соответствие.
Продукт / Браузерное расширение
Расширение KalderaShield — спутник на Manifest V3 для Chromium и Firefox. Оно заполняет учётные данные только на сайтах, которые может привязать к существующей записи, общается с настольным приложением по зашифрованному мосту через локальный интерфейс и ничего не собирает.
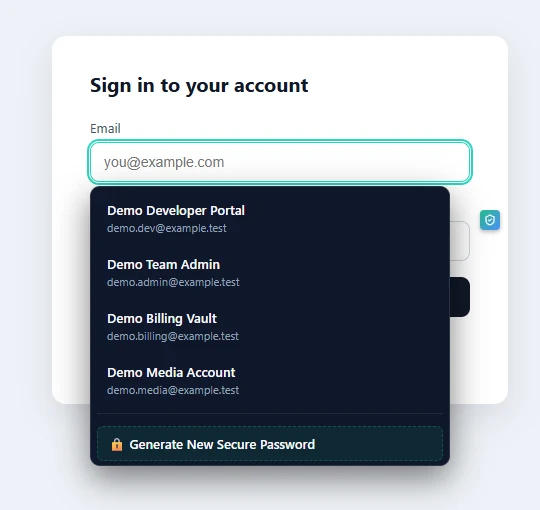
Расширение внедряет контентный скрипт в страницы HTTP/HTTPS и предлагает заполнить учётные данные для сайта, на котором вы находитесь. Сопоставление доменов проверяется вплоть до eTLD+1 — похожие домены в других регистрируемых доменах не получают учётные данные другого сайта, а защёлка фишингового оповещения продолжает предупреждать, как только обнаружено несовпадение.
У расширения нет широких полномочий над страницами: манифест запрашивает nativeMessaging, activeTab и storage, CSP страниц расширения — script-src 'self', а сборка для Firefox объявляет data_collection_permissions: none. В пакете нет ни SDK аналитики, ни телеметрии.
Диалог сопряжения на стороне настольного приложения должен быть принят, прежде чем мост заработает вообще; учётные данные передаются мосту в аренду на пять минут за раз и обнуляются по истечении срока, а действие отзыва стирает аренду и немедленно заменяет токен сопряжения.
Контентный скрипт находит форму входа на текущей странице и спрашивает фоновый воркер. Воркер сверяет URL вкладки с записями, которые вправе предложить, — тот же eTLD+1 или явно сохранённое соответствие.
Запрос уходит по мосту обмена сообщениями с настольным приложением, которое возвращает только учётные данные, привязанные к этому сайту, — широкие запросы получают обезличенные метаданные с пустыми паролями.
Заполнение контролируется проверкой URL вкладки на обратном пути. Расширение никогда не принимает запросы на заполнение напрямую от веб-страниц: страницы вообще не могут достучаться до канала расширения.
Расширение не хранит хранилище: это окно в настольное приложение, и без работающего сопряжённого десктопа ему нечего выдать. Оно ничего не синхронизирует ни с каким сервером, не читает страницы, на которых вы его не активировали, а вредоносное ПО с вашими привилегиями ОС могло бы добраться до файла токена сопряжения — остаточный риск, задокументированный в модели угроз, а не отрицаемый.
nativeMessaging, activeTab, storage. Никакого широкого доступа к хостам, никаких скриптов из удалённых источников, CSP заблокирован на 'self'.
Обмен с настольным приложением идёт только через локальный TCP-интерфейс (127.0.0.1); каждый кадр шифруется XChaCha20-Poly1305 под сеансовым ключом, выведенным через HKDF.
Сборка для Firefox поставляется как подписанный Mozilla XPI (AMO), поэтому устанавливается на постоянной основе в Release и Beta; сборка для Chromium загружается в распакованном виде или через политику вашей организации.
Нет, по проекту. Оно не хранит копию хранилища, поэтому украденный ноутбук с установленным расширением всё равно не содержит ничего. Всё, что оно может предложить, приходит живьём от сопряжённого настольного сеанса, заблокированного или разблокированного.
Проверка домена на уровне eTLD+1, защёлка фишингового оповещения и привязка предложений заполнения к проверенным URL вкладок. Другой регистрируемый домен — другой сайт, как бы он ни выглядел.
Нет. Контентный скрипт активен на страницах HTTP/HTTPS, но реагирует только на формы входа и на ваши явные запросы через всплывающее окно или клавиатуру. Никакой регистрации нажатий клавиш нет.