 Kaldera
Вы задаёте мастер-пароль
Argon2id растягивает его в ключ. Параметры записываются в хранилище, поэтому существующее хранилище никогда не станет незаметно слабее или сильнее.
Продукт / Хранилище паролей
Пять типов записей, папки, теги, умные папки и полнотекстовый поиск — всё зашифровано на вашем устройстве, всё доступно офлайн.
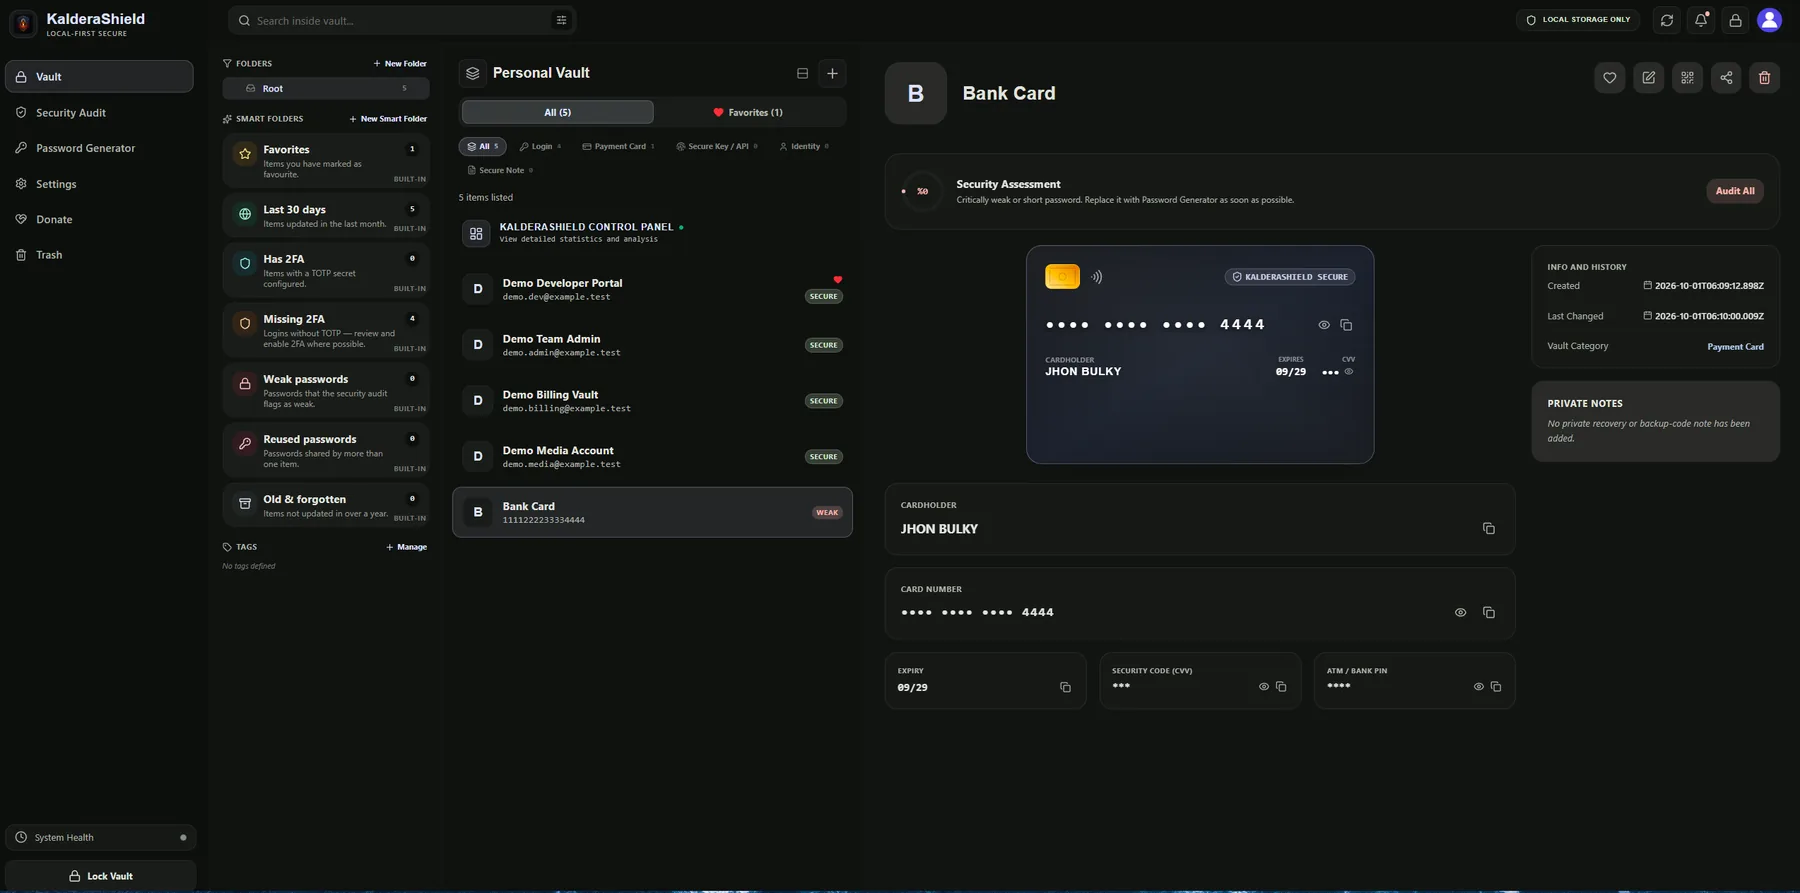
Хранилище содержит пять видов записей: логины, платёжные карты, личные данные, защищённые ключи и защищённые заметки. Каждая запись зашифрована собственным ключом, поэтому взлом одной записи никогда не раскрывает другую.
Структура тоже локальная. Папки, теги, избранное и встроенные умные папки вроде «есть 2FA» или «нет 2FA» вычисляются на устройстве по вашим собственным данным, а не по серверному индексу.
Поиск выполняется локально по названиям, именам пользователей и URL, с нечувствительным к диакритике сравнением, поэтому он продолжает работать вообще без соединения.
Argon2id растягивает его в ключ. Параметры записываются в хранилище, поэтому существующее хранилище никогда не станет незаметно слабее или сильнее.
Уникальный 256-битный ключ AES-256-GCM выводится для каждой записи через WebCrypto HKDF-SHA256, при этом идентификатор записи используется как соль.
Названия, имена пользователей, пароли и заметки замаскированы в столбцах SQLite; настоящие значения существуют только внутри зашифрованной полезной нагрузки.
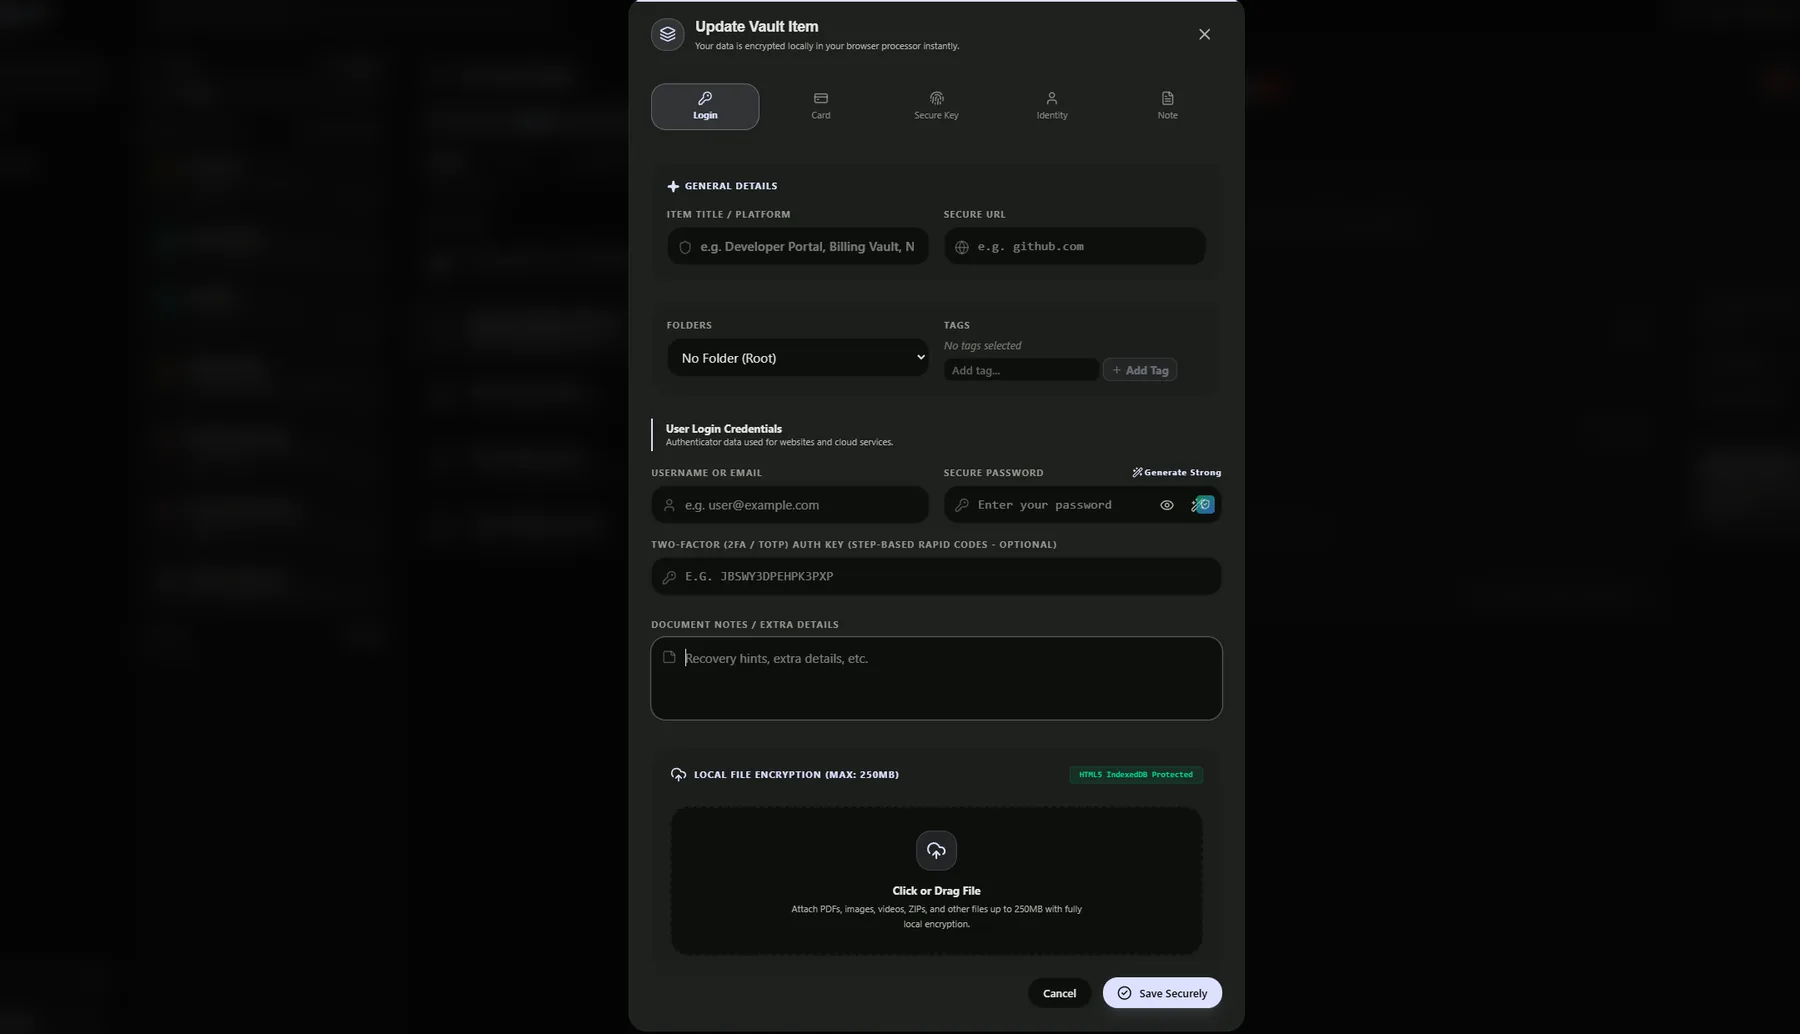
Логины, карты, защищённые ключи, личные данные и заметки используют общий редактор, а у платёжной карты номер, срок действия, CVV и PIN банкомата хранятся в отдельных замаскированных полях.
Каждая запись зашифрована на вашем устройстве ключом, который никогда его не покидает. Но защита по-прежнему зависит от стойкости вашего мастер-пароля, параметров KDF, сохранённых в хранилище, безопасности самого устройства и от того, как вы используете приложение. Ни одна криптографическая схема не обещает абсолютной защиты от любой атаки, а скомпрометированное устройство может прочитать хранилище, которое уже разблокировано.
Новые хранилища для десктопа и Android используют 64 MiB памяти, 4 итерации и 2 дорожки. Веб-сборки используют 32 MiB, 3 итерации и 1 дорожку.
Взлом одной записи не раскрывает ни одну другую запись хранилища, потому что никакие две записи не используют общий ключ.
Чувствительные столбцы содержат статический токен-заполнитель. Открытый текст существует только внутри полезной нагрузки AES-256-GCM.
Вы можете разблокировать хранилище 24-словным ключом восстановления BIP-39 и сбросить пароль либо восстановить зашифрованную резервную копию. Без того и другого хранилище открыть нельзя, потому что ничто на вашем устройстве не позволяет заново вывести ключ.
Да. Экспортируйте зашифрованную резервную копию и восстановите её на другом устройстве с помощью мастер-пароля. Файл хранилища переносим и не привязан к одной машине.
Нет. Поиск выполняется по локальной базе данных на вашем устройстве, включая нечувствительное к диакритике сравнение.