 Kaldera
Linux
DEB, AppImage или проверяемый CLI-скрипт. Все дистрибутивы.
Версия 7.0.20 — Доступна
KalderaShield — это локальный менеджер паролей с открытым исходным кодом и архитектурой нулевого разглашения (zero-knowledge), не требующий подключения к облаку.
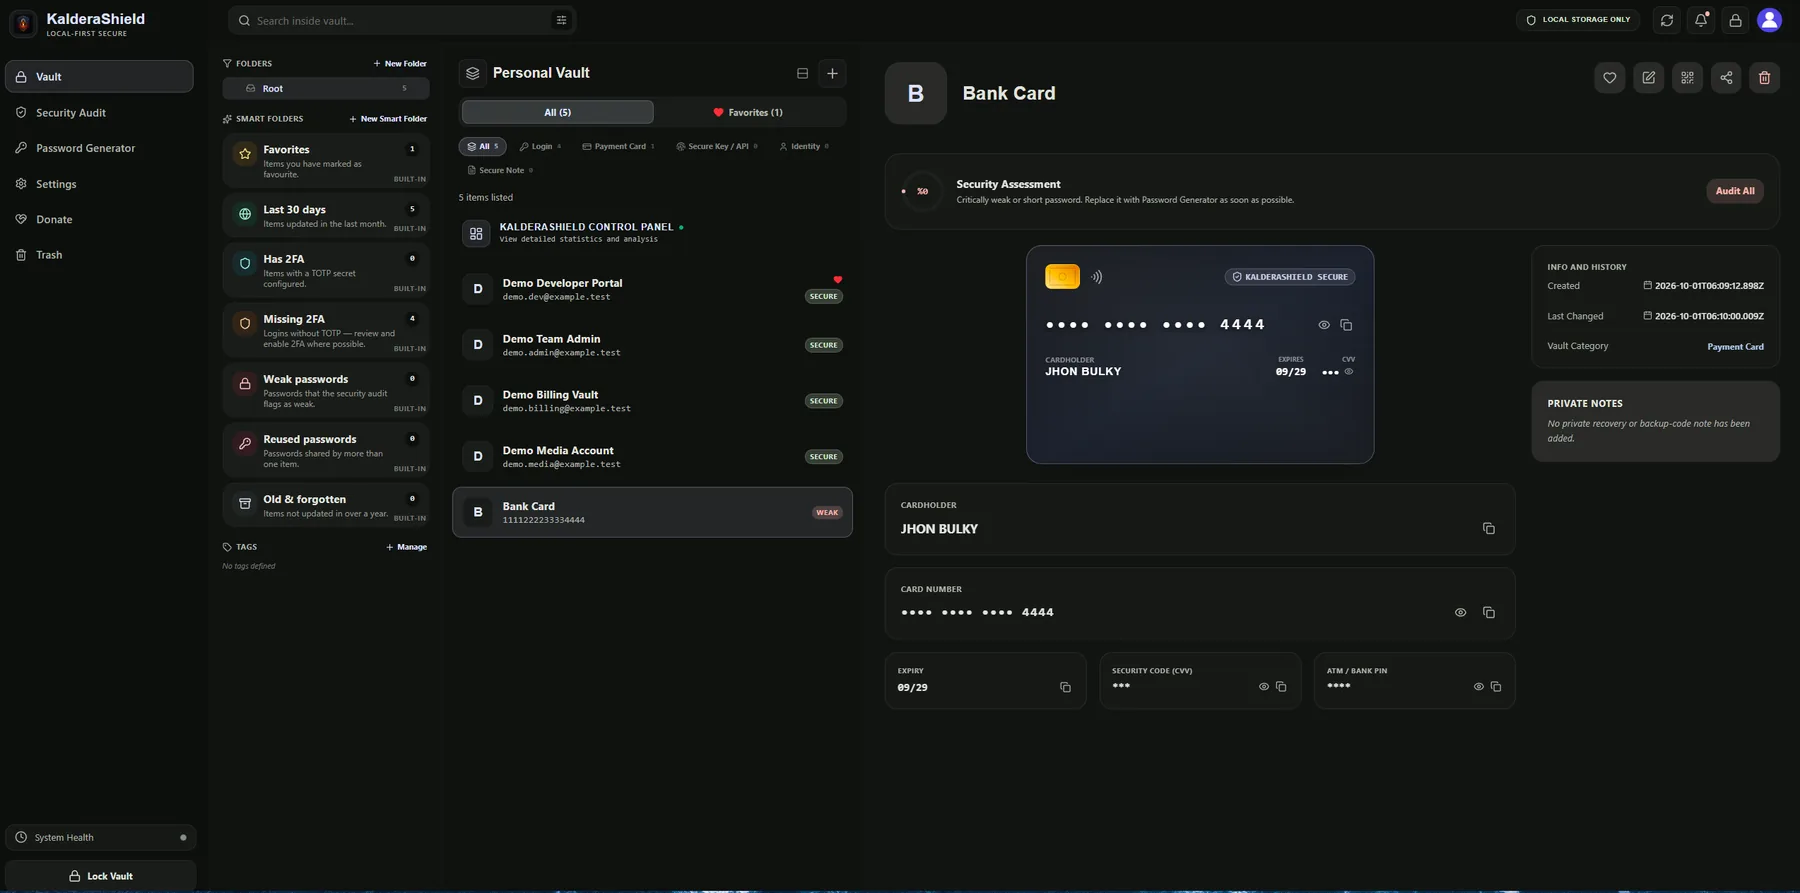
Загрузки публикуются в GitHub Releases; каждый выпуск сопровождается хешем SHA-256 и подписями.
DEB, AppImage или проверяемый CLI-скрипт. Все дистрибутивы.
Android 9.0 и выше. Универсальный или скомпилированный под архитектуру APK.
Chrome, Firefox, Edge, Brave и Safari (MV3 / Native Messaging).
Сначала скачайте и проверьте скрипт, подтвердите подпись, затем запустите.
Windows 10 64-бит и выше. Мастер установки, MSI или портативная версия.
В разработке — процесс подписи кода.
Архитектура, созданная для максимального удобства без снижения планки безопасности.
Ваши учетные данные хранятся в изолированной файловой системе Origin Private File System браузера или приложения Tauri в базе SQLite.
Настольное приложение связывается с расширением через динамически выбранный loopback TCP-порт. Токен сопряжения проверяет соединение, а XChaCha20-Poly1305 шифрует кадры сообщений.
Сетевая политика ограничивает неожиданные исходящие соединения. Поддерживается работа офлайн; включённые функции и настройки могут влиять на сетевое поведение.
Данные хранилища шифруются на устройстве. Защита зависит от стойкости мастер-пароля, параметров KDF, сохранённых вместе с хранилищем, безопасности устройства и способа использования приложения. Ни одна криптографическая схема не гарантирует защиту от всех сценариев атак.
Каждая запись шифруется изолированным 256-битным ключом AES-GCM, полученным через WebCrypto HKDF-SHA256 для каждого элемента.
Argon2id повышает стоимость офлайн-подбора пароля. Значения по умолчанию: Tauri на настольных системах/Android — 64 МиБ / 4 итерации / 2 потока; Web/WASM — 32 МиБ / 3 итерации / 1 поток. Существующие хранилища сохраняют записанные параметры.
Мастер-пароль и производные ключи обрабатываются на клиенте. Защита также зависит от безопасности устройства и среды пользователя.
Полный список публичных суффиксов Mozilla (10 000+ правил) eTLD+1 и изоляция автозаполнения в закрытом Shadow DOM.
Установка в 1 клик из Chrome Web Store с усиленной защитой F6.
Подписанное расширение AMO, прошедшее строгий аудит безопасности Mozilla.
Нативное расширение Safari, оптимизированное для macOS Sonoma и новее.
На этой странице нет ни одного обращения к серверу. Каждый шаг выполняется на том устройстве, с которого вы читаете.
Он ни в каком виде не покидает это устройство, и ссылки для сброса нет, потому что нет учётной записи, которую можно сбросить.
Пароль растягивается в ключ алгоритмом Argon2id, а затем HKDF-SHA256 разделяет его на отдельный ключ для каждой записи.
Файл хранилища на диске содержит только шифротекст и его тег аутентификации. Чтение без ключа завершается ошибкой, а не возвращает неверное значение.
Биометрия, ключ безопасности или набор восстановления из 24 слов снова освобождают ключ на этом устройстве. Никаких сетевых запросов не происходит.
| Критерии архитектуры и безопасности | KalderaShield | Облачные менеджеры | Классические офлайн-утилиты |
|---|---|---|---|
| Требуется сервер | Нет | Обязательно | Нет |
| Требуется учётная запись | Нет | Обязательно | Нет |
| Расположение данных | На вашем устройстве | На сервере поставщика | На вашем устройстве |
| Работа без сети | Полностью | Нет | Полностью |
| Открытый исходный код | Да | Нет | Различается |
Таблица представляет архитектурное описание по документации и исходному коду, опубликованным на 23 сентября 2026 года; это не независимое сравнительное тестирование. Другие продукты различаются по версии, тарифу и настройкам. Их характеристики здесь независимо не проверялись.
Опубликованы документация по безопасности и объём внешнего аудита. Итоговый независимый отчёт пока не опубликован.
Бесплатно, открытый код, без серверов. Скачайте, проверьте и храните хранилище на своём устройстве.