 Kaldera
Все записи читаются локально
Хранилище расшифровывается в памяти вашего устройства, и каждой записи выставляется оценка. Ничто из результатов аудита не передаётся.
Продукт / Аудит безопасности
Аудит оценивает ваше хранилище и разделяет каждую проблему: короткие пароли, пароли, общие для нескольких учётных записей, пароли, попавшие в известные наборы утечек, учётные записи без второго фактора, открытые ссылки по HTTP и записи, к которым никто не обращался год.

Большинство проверок паролей сообщают вам оценку и на этом заканчивают. Здесь оценка разбивается на отдельные проблемы, которые её вызвали, потому что «ваше хранилище слабое» — это не даёт никаких действий, а «у этой учётной записи нет второго фактора» — даёт.
Слабые, повторно используемые и скомпрометированные пароли отслеживаются отдельно. Проверка утечек выполняется с помощью диапазонных запросов в стиле k-анонимности, которые использует Have I Been Pwned, поэтому она может сравнивать ваши пароли с известным корпусом, никуда не отправляя сами пароли.
Те же категории доступны как встроенные умные папки, поэтому вы можете перейти от находки прямо к записи, которая её вызвала, вместо того чтобы перебирать список.
Хранилище расшифровывается в памяти вашего устройства, и каждой записи выставляется оценка. Ничто из результатов аудита не передаётся.
Слабые, повторно используемые, скомпрометированные, без второго фактора, с небезопасной передачей и устаревшие пароли считаются независимо, а не сводятся в одно число.
Каждая находка ведёт к породившей её записи, поэтому исправление в один клик, а не в результатах ручного поиска.
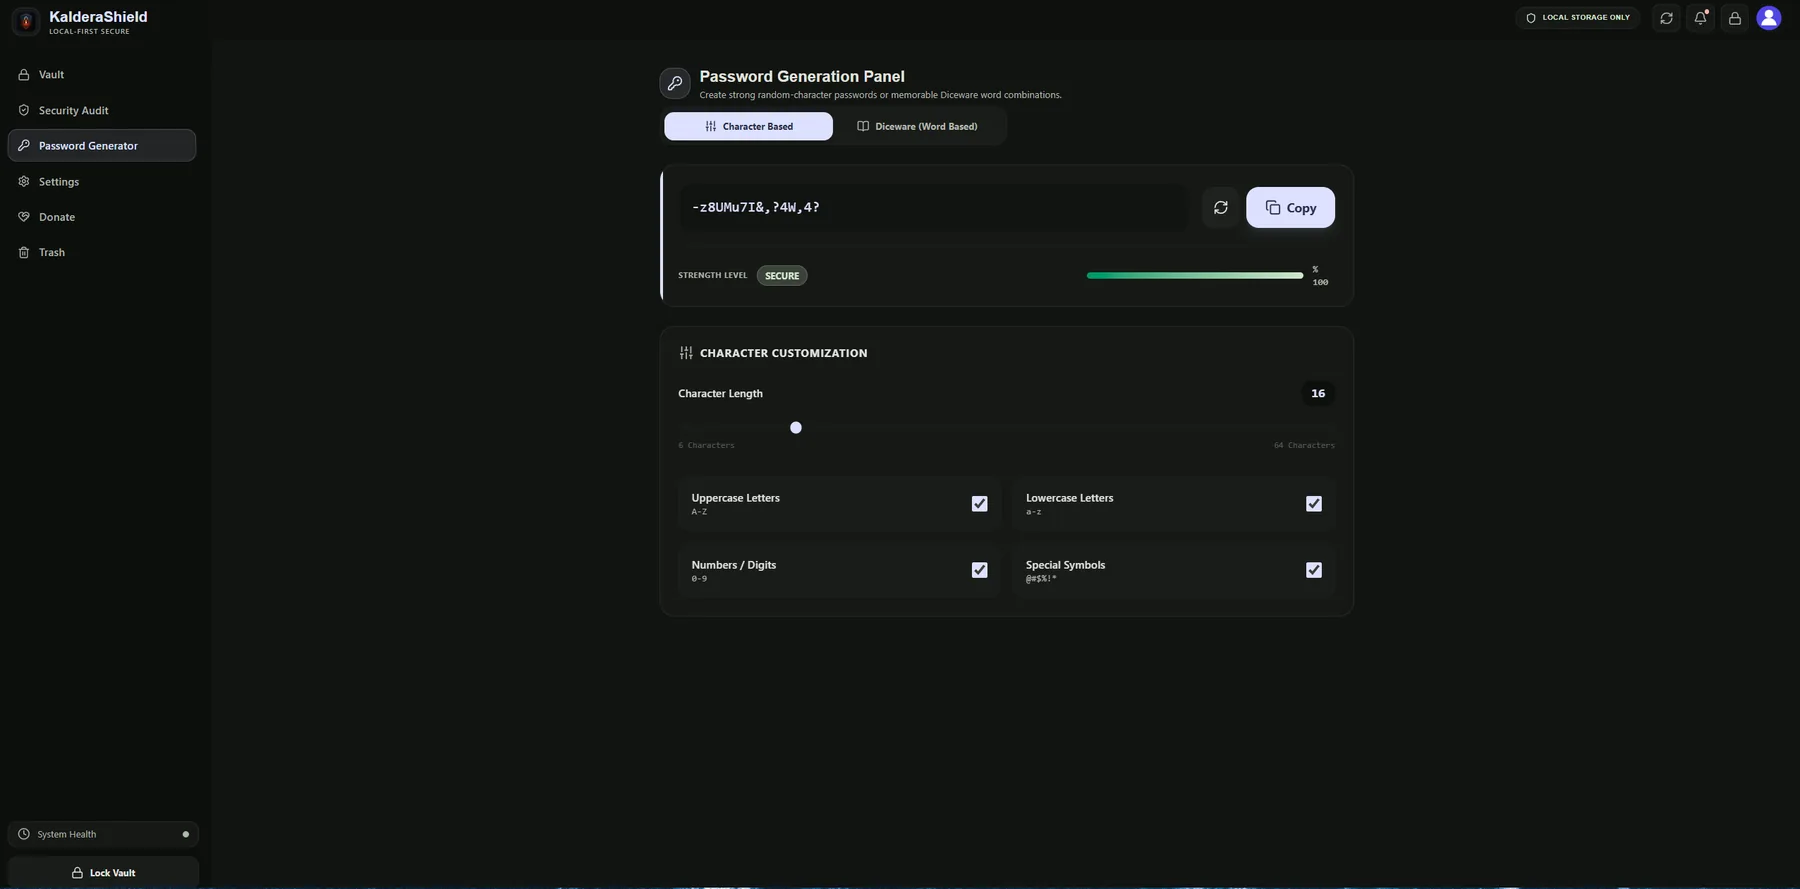
Встроенный генератор создаёт замену с выбранными вами классами символов, поэтому слабый пароль можно заменить, не покидая процесс аудита.
Аудит сопоставляет ваше хранилище с известными эвристиками и известными корпусами утечек. Он не может сказать, был ли пароль, который вы всё ещё используете, раскрыт там, где никогда не публиковали набор данных, используется ли надёжный пароль где-то, куда аудит не мог заглянуть, и принадлежит ли вам по-прежнему сохранённая учётная запись. Он сообщает только то, что видит в ваших собственных данных, и ничего больше.
Пароли сравниваются с помощью диапазонных запросов, поэтому за пределы устройства выходит только префикс хеша, а сами пароли — никогда.
Оценка выставляется по расшифрованному хранилищу на устройстве, поэтому аудит работает вообще без соединения.
Слабые, повторно используемые, скомпрометированные пароли, отсутствие 2FA, небезопасный HTTP и устаревшие записи считаются независимо.
Нет. Оценка выставляется локально. Сравнение с утечками использует диапазонные запросы, поэтому задействован только префикс хеша, а сам пароль никогда не покидает устройство.
Каждый раз, когда вы добавляете или меняете записи, а также после большого импорта из другого менеджера. Большой импорт — самая частая причина того, что надёжное хранилище внезапно получает плохую оценку.
Нет. Оценка описывает пароли в вашем хранилище, а не то, был ли какой-то из них раскрыт. Она измеряет то, что восстановимо из ваших собственных данных.