 Kaldera
Ваше устройство создаёт пару ключей
Приватный ключ генерируется внутри аутентификатора платформы — TPM 2.0, Secure Enclave или AndroidKeyStore — и не подлежит экспорту.
Продукт / Passkeys
Создавайте учётные данные WebAuthn внутри собственного хранилища, привязанные к аутентификатору, который уже есть на вашем устройстве. Ничего не регистрируется у третьей стороны.
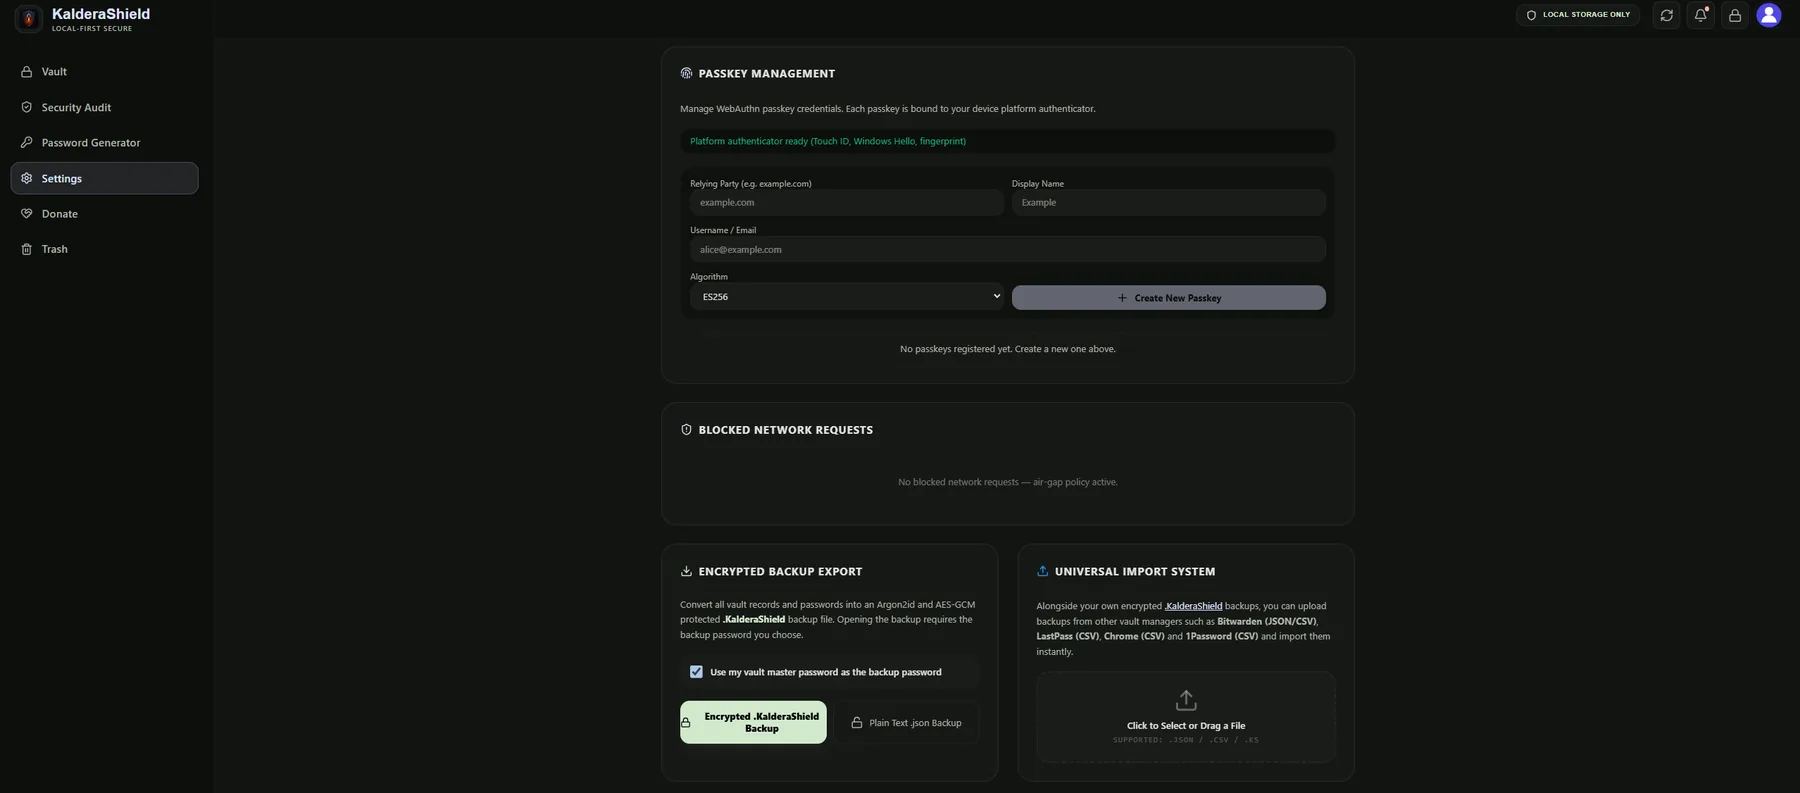
Passkey создаётся через API WebAuthn вашей платформы, поэтому приватная половина учётных данных никогда не попадает в хранилище в пригодном виде и никогда не покидает ваше устройство. Хранилище сохраняет идентификатор учётных данных и их метаданные, чтобы вы позже могли распознать их и отозвать.
Страница заранее показывает, какой аутентификатор доступен, и позволяет выбрать полагающуюся сторону, отображаемое имя, учётную запись и алгоритм подписи.
Passkeys лежат рядом с остальным содержимым хранилища, а не в отдельной системе, поэтому они шифруются, ищутся и восстанавливаются точно так же, как пароль.
Приватный ключ генерируется внутри аутентификатора платформы — TPM 2.0, Secure Enclave или AndroidKeyStore — и не подлежит экспорту.
Сохраняются только идентификатор учётных данные и отображаемые метаданные, зашифрованные вместе с остальным хранилищем.
Поскольку приватный ключ не подлежит экспорту, подпись для сайта не может создать ничто, кроме самого аутентификатора.

В той же панели настроек находятся параметры FIDO2 и биометрической разблокировки, поэтому passkeys и аппаратно привязанная разблокировка живут вместе, а не в отдельных продуктах.
Passkey заменяет пароль на сайте, но не заменяет ваше хранилище. Если вы потеряете устройство с аутентификатором и не храните passkey где-либо ещё, эти учётные данные будут потеряны вместе с ним. Passkeys помогают только на сайтах, поддерживающих WebAuthn, — это большинство крупных сервисов и растущая доля небольших.
Учётные данные создаются через API WebAuthn, поэтому это тот же тип объекта, который ожидает любой совместимый сайт.
Аппаратные аутентификаторы генерируют пару ключей и никогда не отдают приватную половину, поэтому копирование хранилища не копирует учётные данные.
Записи учётных данных шифруются той же погонезаписной схемой ключей, что и остальное хранилище.
Да. Само хранилище разблокируется мастер-паролем и секретным ключом. Passkey заменяет пароль только на конкретных сайтах, где вы его регистрируете.
Любой аутентификатор платформы, доступный вашему устройству: Windows Hello, Touch ID, Face ID, биометрия Android или ключ безопасности FIDO2, например YubiKey.
Этот конкретный passkey теряется вместе со своим аутентификатором. Ваше хранилище, его пароли и его резервные копии не затрагиваются, потому что они никогда не зависели от этого устройства.