 Kaldera
認証器が保管庫の鍵を包む
書き出せない鍵ストアの中で、PBKDF2-SHA256 と AES-GCM が保管庫の鍵を包みます。プラットフォーム認証器で解錠を許可できるためです。
機能 / 解錠と復元
生体認証とハードウェアキーは、マスターパスワードの代わりになります。効くのは手間の削減だけです。保管庫の鍵は引き続きマスターパスワードと秘密鍵から導出され、24 語の回復キットも使えます。

解錠は、既に持っているハードウェアへ任せられます。Windows の顔認証や指紋認証、Android の生体認証、YubiKey のような FIDO2 キーが、認証手順を満たせます。朝ごとに長いマスターパスワードを入力する必要がなくなります。
復元は、まったく別の道です。24 語の BIP-39 回復フレーズは、マスターパスワードも端末も両方失った場合に、保管庫を解錠してリセットできます。その内容を収める緊急キットは、自分で管理するファイルに書き込まれます。勝手にどこかへ送られることはありません。
中間のケース用に、パスワードのヒントがあります。実際,提醒できるようにと、意図的に平文で保存しています。だから製品も、パスワードそのものは入れないで、と警告します。
書き出せない鍵ストアの中で、PBKDF2-SHA256 と AES-GCM が保管庫の鍵を包みます。プラットフォーム認証器で解錠を許可できるためです。
保管庫へのアクセスは、常に Argon2id によって、マスターパスワードと秘密鍵から導出されます。ハードウェア連携は、その上に載る層であって、土台ではありません。
認証器をなくしたり交換したりしても、保管庫ファイル、そのバックアップ、内部のどのレコードにも、影響しません。
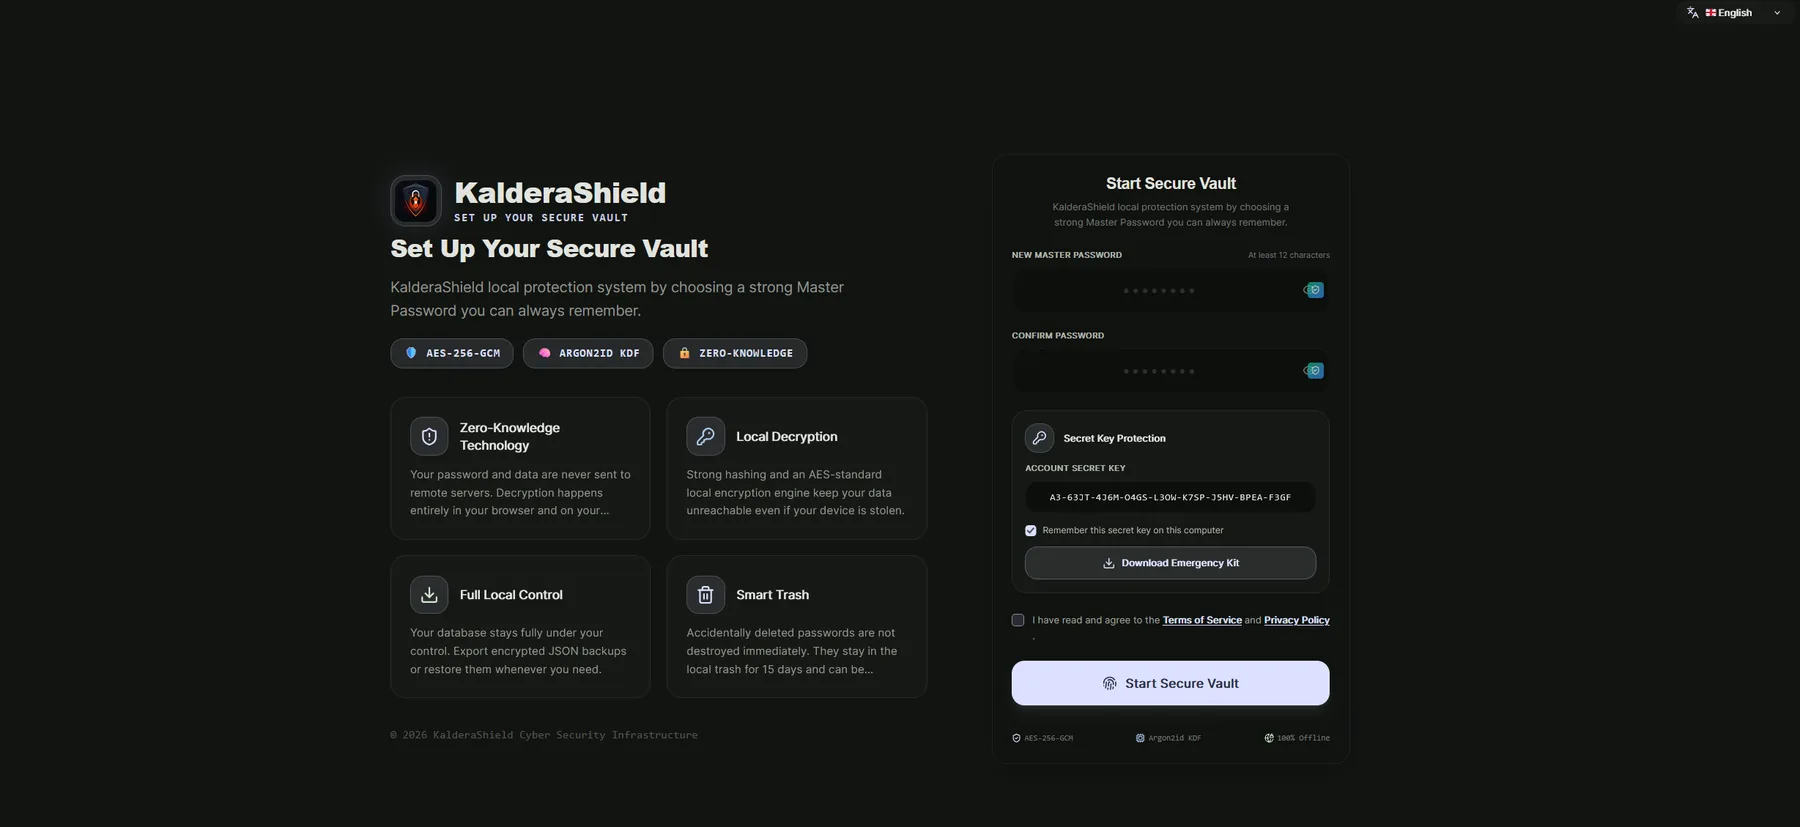
マスターパスワード、アカウントの秘密鍵、緊急キットは、セットアップ時に自分の端末で一度だけ決めます。復元できるサーバー側アカウントはありません。
ハードウェア解錠では、端末で本人認証できる人、またはセキュリティキーを持つ人なら誰でも、保管庫を開けます。それが目的であり、端末とキーの安全性が重要になる理由です。パスワードのヒントは、読み戻せるよう意図的に平文で保存します。よって、パスワードそのものを決して含めてはいけません。回復フレーズは書き留めて、オフラインで保管してください。読んだ人は誰でも、保管庫をリセットできます。
プラットフォーム認証器は Windows では TPM ベースで、鍵の素材はその境界の外に出ません。
macOS では、プラットフォーム認証器の出力は Secure Enclave が封印します。
24 語の回復フレーズは、パスワードと端末の両方が使えないときに、保管庫を解錠してリセットできます。
変わるのは、誰が保管庫を開けるかだけです。暗号化の仕方は変わりません。レコードは同じ鍵で暗号化されたままで、アクセスは引き続きマスターパスワードと秘密鍵から導出されます。
マスターパスワードに戻ります。それも失った場合は回復キットです。保管庫自体は影響を受けません。失われるのは便利さだけです。
オフラインの、物理的な場所で、数年後にでも見つかる場所を選んでください。それはマスターキーです。読んだ人は誰でも、保管庫をリセットできます。