 Kaldera
サイトが求め、拡張機能が確認する
コンテンツスクリプトが今いるページのログインフォームを見つけ、バックグラウンドワーカーに問い合わせます。ワーカーは、提供できるレコードとタブの URL を照合します。同じ eTLD+1 か、明示的に保存された一致だけです。
製品 / ブラウザ拡張機能
KalderaShield の拡張機能は、Chromium と Firefox 向けの Manifest V3 の相棒です。既存のレコードに紐づけられるサイトだけで資格情報を入力し、暗号化されたループバックブリッジでデスクトップアプリと通信し、何も収集しません。
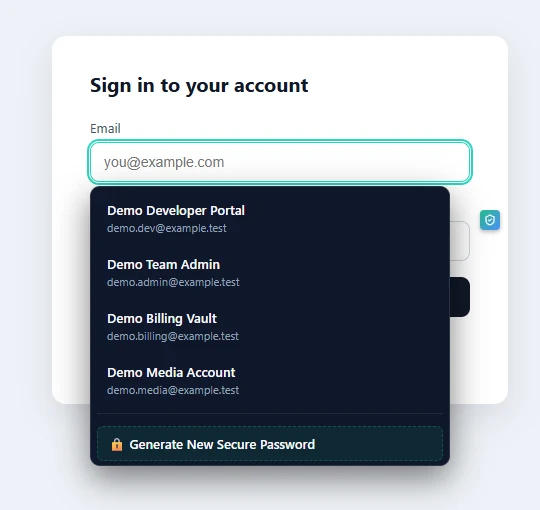
拡張機能はウェブページにコンテンツスクリプトを注入し、今いるサイトへの資格情報の入力を申し出ます。ドメインの照合は eTLD+1 まで検証されます。別の登録ドメイン上の類似ドメインが、別のサイトの資格情報を受け取ることはありません。不一致を一度検出すると、フィッシング警告のラッチが警告し続けます。
広範なページ権限はありません。マニフェストが要求するのは nativeMessaging、activeTab、ストレージの 3 つで、拡張機能ページの CSP は同一オリジンからのスクリプトのみを許可します。Firefox ビルドはデータ収集を一切行わないと宣言します。バンドルに解析 SDK もテレメトリもありません。
ブリッジが動く前には、デスクトップ側のペアリングダイアログの承認が必要です。資格情報は 1 回につき 5 分のリースでブリッジに貸し出され、期限切れでゼロ化されます。解除操作はリースを消し去り、ペアリングトークンを直ちに更新します。
コンテンツスクリプトが今いるページのログインフォームを見つけ、バックグラウンドワーカーに問い合わせます。ワーカーは、提供できるレコードとタブの URL を照合します。同じ eTLD+1 か、明示的に保存された一致だけです。
要求は nativeMessaging ブリッジを通ってデスクトップアプリへ届きます。返されるのはそのサイトに紐づく資格情報だけです。広範なクエリには、パスワードを空にしたサニタイズ済みのメタデータが返ります。
入力は、戻り経路のタブ URL 検証で制限されます。拡張機能がウェブページから直接の入力要求を受け入れることはありません。ページは拡張機能の通信路にそもそも届かないからです。
拡張機能は保管庫を保存しません。デスクトップアプリへの窓であり、ペアリング済みのデスクトップが動いていなければ、差し出せるものは何もありません。どのサーバーへも同期せず、有効化していないページは読みません。あなたの OS 権限を持つマルウェアはペアリングトークンのファイルに届けます。この残存リスクは否定されず、脅威モデルに文書化されています。
nativeMessaging、activeTab、ストレージ。広範なホストアクセスはなく、遠隔ソースから評価されるスクリプトはなく、CSP は同一オリジンに固定されます。
nativeMessaging はループバック TCP だけでデスクトップと通信します。全フレームが、HKDF で導出したセッション鍵による XChaCha20-Poly1305 暗号化です。
Firefox ビルドは Mozilla 署名付きの XPI(AMO)として提供されるため、正式版とベータ版の Firefox に恒久的にインストールできます。Chromium ビルドは未パッケージのまま読み込むか、所属組織のポリシーで配布します。
設計上、使えません。保管庫のコピーを持たないため、拡張機能が入った盗まれたノート PC には何も残りません。差し出せるものはすべて、ペアリング済みのデスクトップのセッション(施錠のいかんを問わず)からその場で来ます。
eTLD+1 でのドメイン検証、フィッシング警告のラッチ、そして入力の申し出が検証済みのタブ URL に紐づいていることです。見た目がどうであれ、別の登録ドメインは別のサイトです。
いいえ。コンテンツスクリプトはウェブページで有効ですが、反応するのはログインフォームと、ポップアップやキーボードからの自分の明示的な要求だけです。キーストロークの記録はありません。