 Kaldera
すべてのレコードを端末内で読む
保管庫は端末内でメモリ上に復号され、各項目を採点します。監査で送信されるものはありません。
機能 / セキュリティ監査
監査は保管庫を採点し、問題を分けます。短いパスワード、複数アカウントで使い回しているパスワード、既知の漏洩データに含まれるパスワード、第二要素のないアカウント、平文の HTTP リンク、1 年間触れていないレコードです。

多くのパスワード監査はスコアを出し、それで終わります。この監査は、スコアを原因ごとの問題に分けます。「保管庫が弱い」という文言は行動につながりません。「このアカウントには第二要素がない」ならつながります。
弱い、重複、漏洩済みの 3 つは別々に記録します。漏洩チェックは HIBP が使う、k 匿名性の範囲クエリで行います。パスワード自体をどこにも送らずに、既知のコーパスと照合できます。
同じ分類は、組み込みのスマートフォルダーとしても使えます。検出結果から、その原因になった項目へ直接移動できます。
保管庫は端末内でメモリ上に復号され、各項目を採点します。監査で送信されるものはありません。
弱い、重複、漏洩済み、第二要素なし、安全でない通信、古い、は、それぞれ独立して数えます。1 つの数字にまとめません。
各検出結果は、その原因となったレコードにリンクしています。修正は手動の検索ではなく、1 クリックで近づけます。
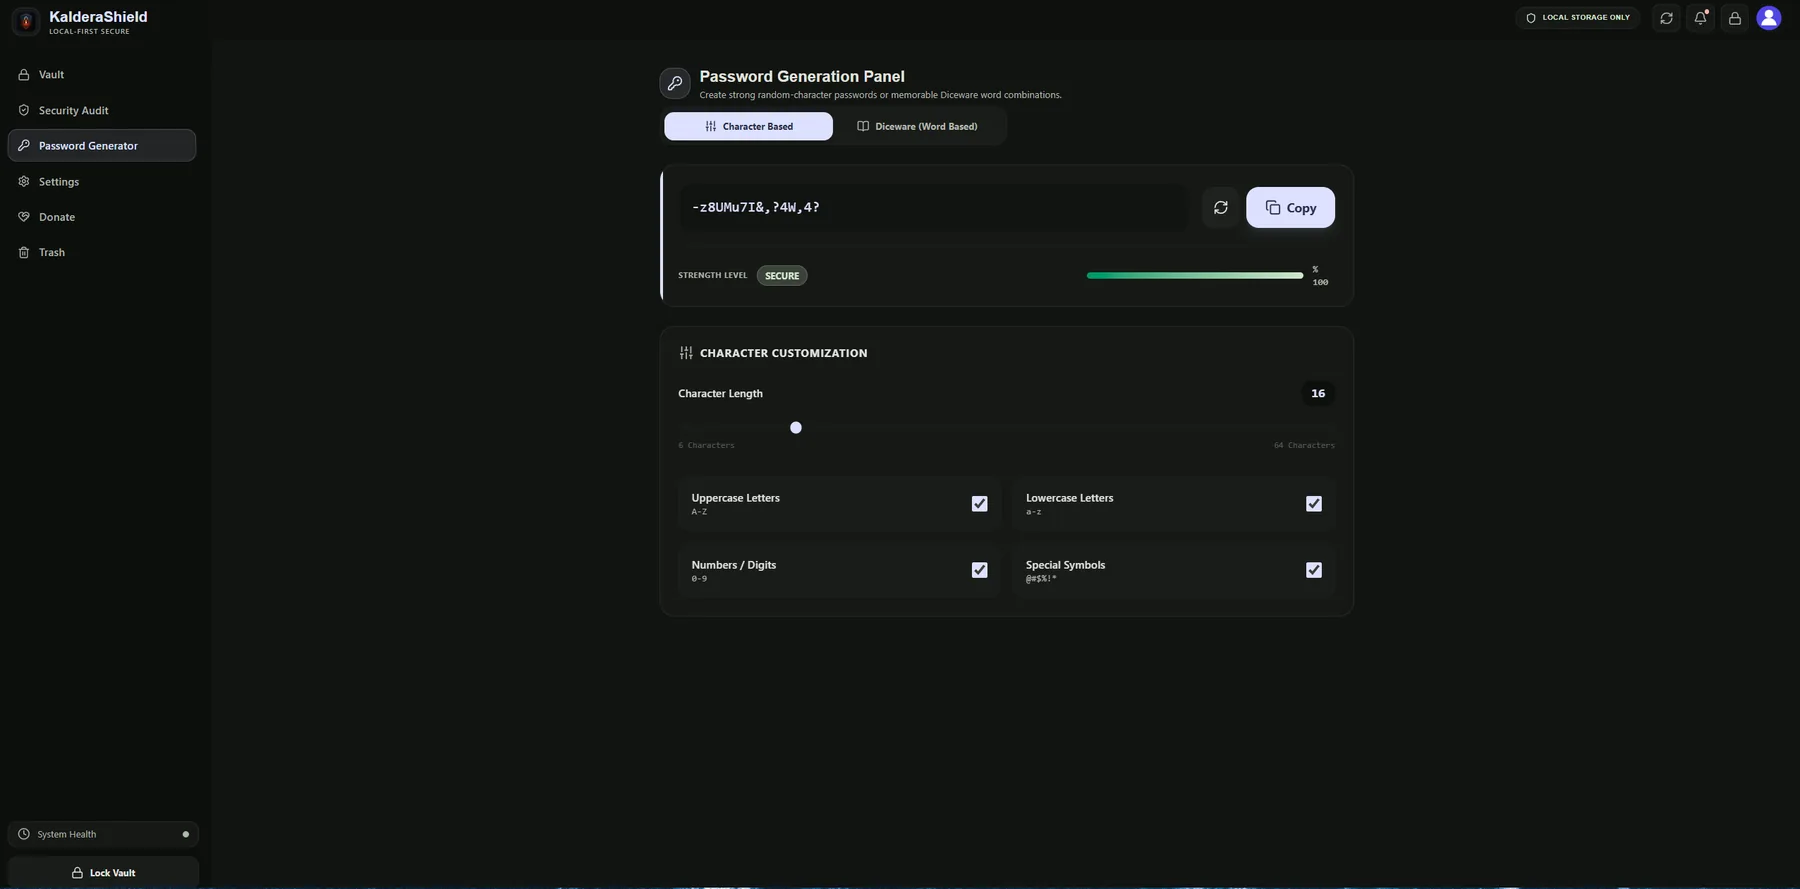
組み込みの生成器が、選んだ文字種で置き換え用のパスワードを作ります。監査の流れから外れずに、弱いパスワードを置き換えられます。
監査は、既知の判定方法と既知の漏洩データセットを基準に保管庫を測定します。現在も使っているパスワードが、データセットを一度も公開していない場所で漏洩したか。強いパスワードが、確認できない場所で使い回されているか。保存したアカウントにまだアクセスできるか。これらは答えられません。報告するのは、あなたのデータの中で見えたことだけです。
照合には範囲クエリを使います。端末から出るのはハッシュの接頭辞だけです。パスワード自体は出ません。
採点は端末上の復号済みの保管庫に対して行います。接続が無くても監査は動きます。
弱い、重複、漏洩済み、2FA なし、安全でない HTTP、古いレコードは、それぞれ独立して数えます。
いいえ。採点はローカルで動きます。漏洩との照合には範囲クエリを使うため、扱われるのはハッシュの接頭辞だけです。パスワードが端末から外に出ることはありません。
レコードを足したり変えたりしたあと、他の管理ツールから大きなインポートをしたあとに実行してください。大きなインポートは、強い保管庫が突然スコアが悪くなる、もっともよくある理由です。
いいえ。スコアは保管庫内のパスワードの状態を示します。それらのどれかが漏洩したかを示すものではありません。あなたのデータから読み取れる量を測っています。