 Kaldera
あなたがマスターパスワードを決める
Argon2id がそのパスワードから鍵を導出します。パラメータは保管庫内に記録されます。既存の保管庫が黙って弱くなることも、強くなることもありません。
機能 / パスワード保管庫
5 種類のレコード、フォルダー、タグ、スマートフォルダー、全文検索。すべて端末上で暗号化され、オフラインでも読めます。
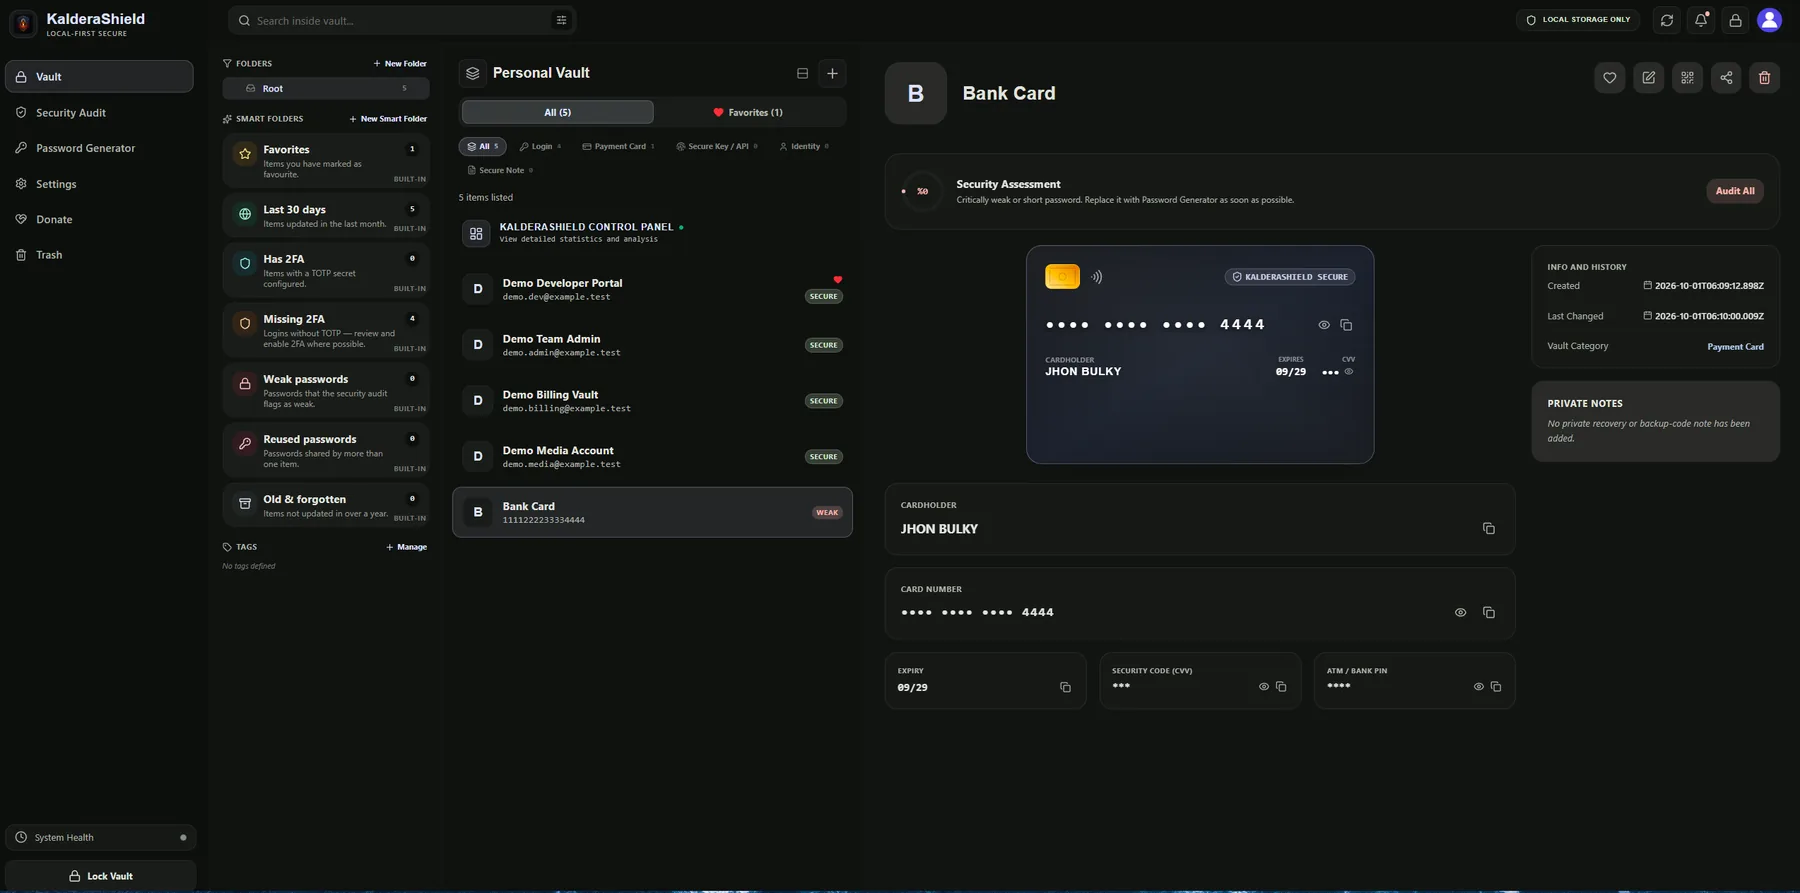
保管庫は 5 種類のレコードを保存します。ログイン情報、決済カード、本人確認情報、秘密鍵、秘密メモです。各レコードは個別の鍵で暗号化されます。1 つのレコードが破られても、ほかのレコードは漏れません。
整理も端末内で行います。フォルダー、タグ、お気に入り、組み込みのスマートフォルダー(2FA あり、2FA なしなど)は、サーバー側の索引ではなく、あなたのデータから端末上で計算されます。
検索は端末内で、タイトル、ユーザー名、アドレスを横断して実行されます。結合文字を区別しないので、接続が一切なくても動作します。
Argon2id がそのパスワードから鍵を導出します。パラメータは保管庫内に記録されます。既存の保管庫が黙って弱くなることも、強くなることもありません。
WebCrypto HKDF-SHA256 で、レコードの識別子を塩として 256 ビットの AES-256-GCM 鍵を導出します。レコードごとに異なります。
タイトル、ユーザー名、パスワード、メモは SQLite の列ではマスクされます。本当の値は暗号化ペイロードの中だけにあります。
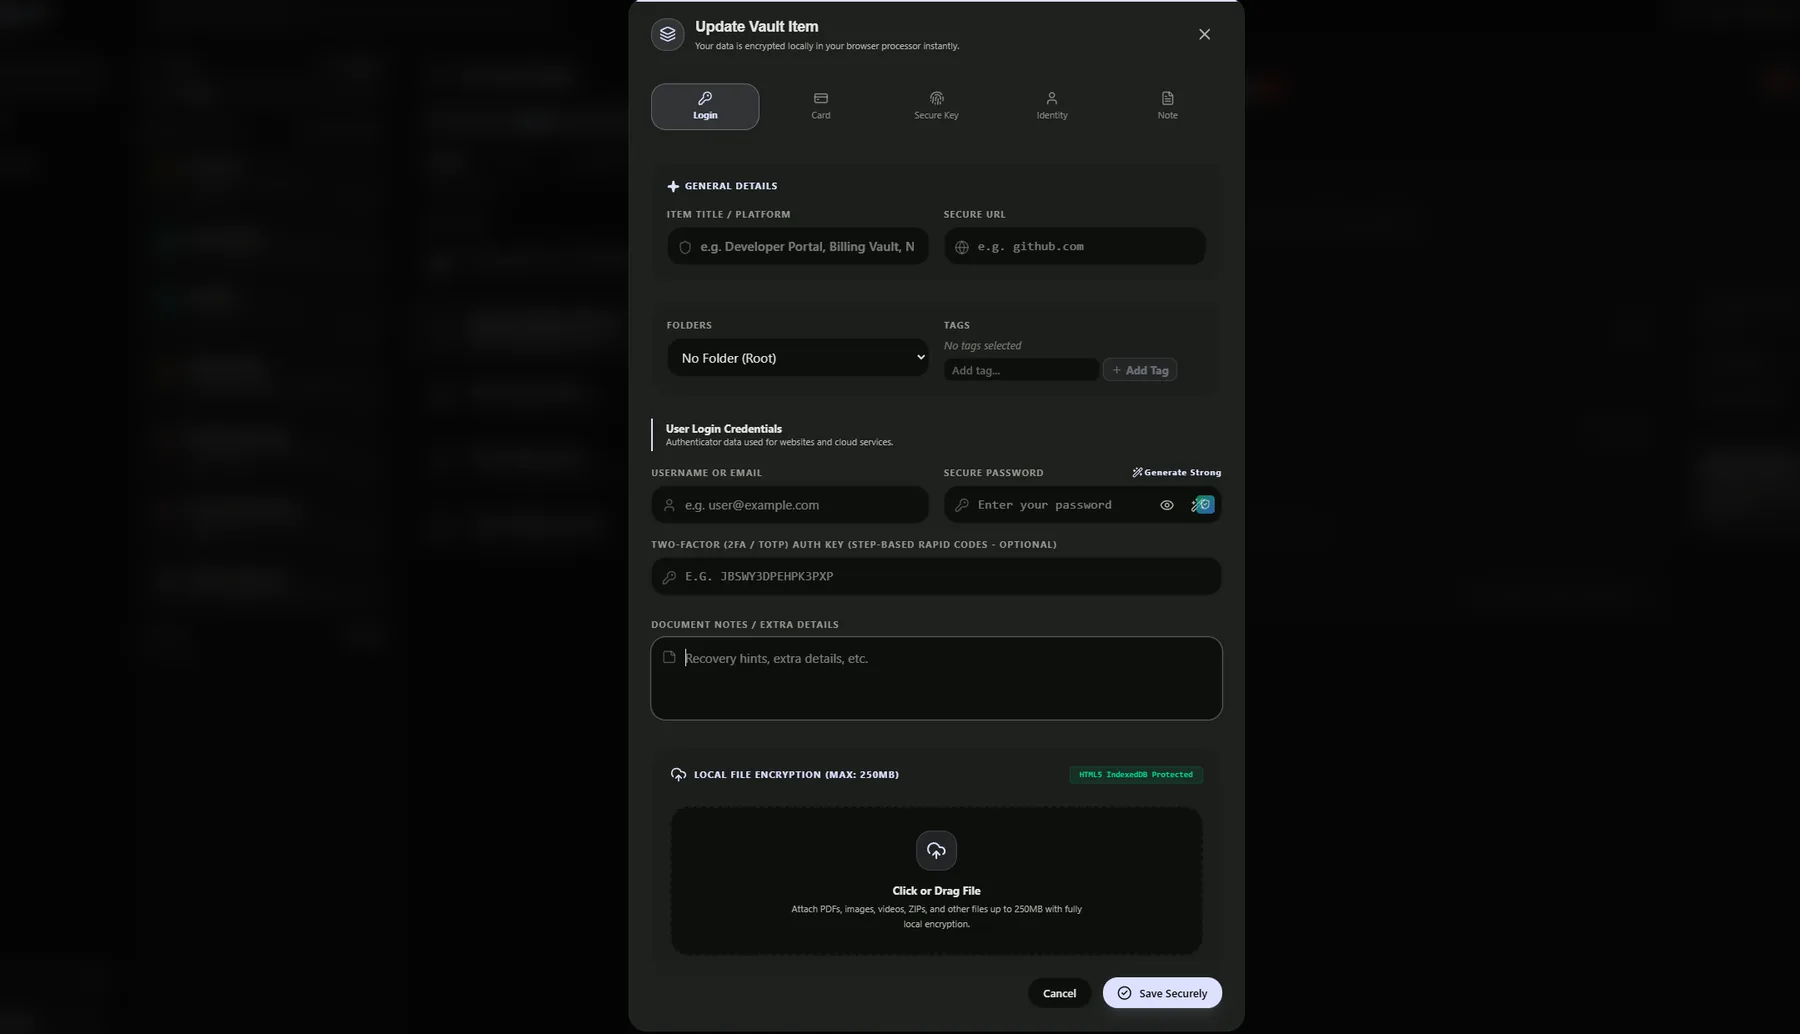
ログイン情報、カード、秘密鍵、本人確認情報、メモは同じエディターを使います。決済カードは番号、有効期限、CVV、キャッシュカード暗証番号を、それぞれマスクされた欄で管理します。
各レコードは端末内で暗号化されます。鍵は端末の外に出ません。守られるかどうかは、マスターパスワードの強度、保管庫に保存された KDF パラメータ、端末自体の安全性、アプリケーションの使い方で決まります。どの暗号設計も、すべての攻撃を完全に防げると約束することはありません。端末が侵害されていれば、すでに解錠済みの保管庫を読み取れます。
新しいデスクトップ版と Android 版は 64 MiB、4 反復、2 レーンを使います。ウェブ版は 32 MiB、3 反復、1 レーンです。
2 つのレコードが鍵を共有することはないため、1 つのレコードが破れても、ほかのレコードは漏れません。
機密性の高い列には固定の差し替え用の文字列が入ります。平文は AES-256-GCM ペイロードの中だけにあります。
24 語の BIP-39 回復キーで解錠し、パスワードをリセットできます。暗号化されたバックアップから復元することもできます。どちらもなければ、保管庫は開けません。端末上で鍵を导出し直す手段が無いからです。
はい。暗号化されたバックアップを書き出し、マスターパスワードで別の端末に復元します。保管庫ファイルは移植可能で、1 台の環境に縛られません。
いいえ。検索は端末内のローカルデータベースに対して実行されます。結合文字を区別しない照合も含みます。