 Kaldera
端末が鍵の組を生成する
秘密鍵はプラットフォーム認証器の内部で生成されます。TPM 2.0、Secure Enclave、Android の鍵ストアのいずれかです。書き出しはできません。
機能 / パスキー
端末がすでに持つ認証器に紐づく WebAuthn 資格情報を、自分の保管庫内に作成します。第三者へは登録されません。
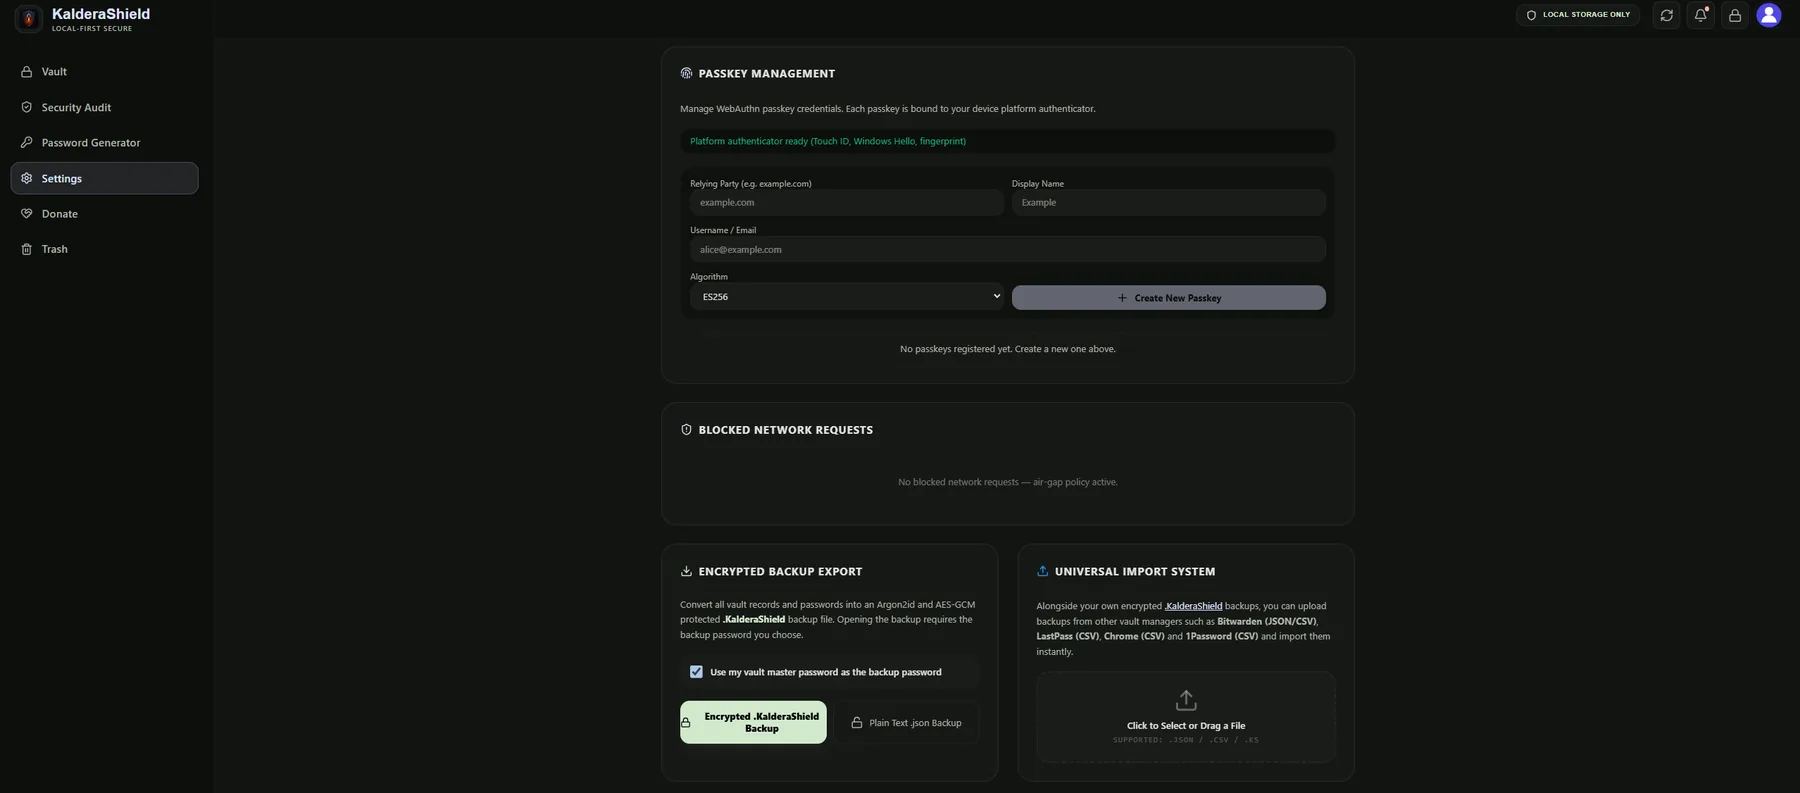
パスキーはプラットフォームの WebAuthn 標準に沿って作られます。資格情報の秘密側は、利用できる形で保管庫に入ることも、端末から外へ出ることもありません。保管庫には資格情報の識別子とメタデータだけを保存します。あとで識別したり、無効化したりできます。
何を作る前に、使える認証器をページが表示します。登録先、表示名、アカウント、署名アルゴリズムも選べます。
パスキーは別の仕組みではなく、保管庫の他のデータと同じ場所にあります。パスワードと同じ方法で暗号化され、検索でき、復元できます。
秘密鍵はプラットフォーム認証器の内部で生成されます。TPM 2.0、Secure Enclave、Android の鍵ストアのいずれかです。書き出しはできません。
保存されるのは資格情報の識別子と表示用のメタデータだけです。ほかと一緒に暗号化されます。
秘密鍵は書き出せないため、あるサイトへの署名は認証器以外からは作れません。

同じ設定パネルに FIDO2 と生体認証の解錠設定があります。別々の製品に分けず、一緒に使えます。
パスキーはサイトでのパスワードを置き換えます。保管庫の代わりにはなりません。認証器の入った端末をなくし、ほかの場所にパスキーを保存していなければ、その資格情報は一緒に失われます。パスキーが使えるのは WebAuthn に対応したサイトだけです。大きなサービスはほとんど該当します。小さなサービスも、対応の広がりかけています。
資格情報は WebAuthn の標準手順で作られます。準拠したどのサイトも同じ種類のものを扱えます。
ハードウェアの認証器が鍵の組を生成し、秘密側を一切渡しません。保管庫をコピーしても資格情報はコピーされません。
資格情報のレコードも、保管庫の残りと同じ項目ごとの鍵方式で暗号化されます。
はい。保管庫自体はマスターパスワードと秘密鍵で解錠します。パスキーは登録した特定のサイトでのみパスワードを置き換えます。
端末が提供するプラットフォーム認証器ならどれでも使えます。Windows の顔認証や指紋認証、Android の生体認証、YubiKey のような FIDO2 セキュリティキーも入ります。
そのパスキーは認証器と一緒に失われます。保管庫、パスワード、バックアップは影響を受けません。これらはその端末に依存していませんでした。