 Kaldera
L’authentificateur enveloppe la clé du coffre
Dans un magasin de clés non exportable, PBKDF2-SHA256 et AES-GCM enveloppent la clé du coffre de sorte que le déverrouillage puisse être autorisé par l’authentificateur de la plateforme.
Produit / Déverrouillage et récupération
La biométrie et les clés matérielles peuvent remplacer le mot de passe principal. Elles ne suppriment que les frictions : la clé du coffre dérive toujours du mot de passe principal plus de la clé secrète, et un kit de récupération de 24 mots reste disponible.

Le déverrouillage peut être délégué au matériel que vous portez déjà. Windows Hello, Touch ID, Face ID, la biométrie Android ou une clé FIDO2 comme YubiKey peuvent satisfaire l’étape d’authentification : vous n’avez plus à saisir chaque matin un long mot de passe principal.
La récupération est un chemin entièrement distinct. Une phrase de récupération BIP-39 de 24 mots peut déverrouiller et réinitialiser le coffre si le mot de passe principal et l’appareil ont tous deux disparu, et le kit d’urgence qui la contient est écrit dans un fichier que vous contrôlez, et non chez un fournisseur.
Un indice de mot de passe existe pour le cas intermédiaire, stocké délibérément en clair afin de pouvoir vraiment vous le rappeler — c’est pourquoi le produit vous met en garde de ne pas y mettre le mot de passe lui-même.
Dans un magasin de clés non exportable, PBKDF2-SHA256 et AES-GCM enveloppent la clé du coffre de sorte que le déverrouillage puisse être autorisé par l’authentificateur de la plateforme.
L’accès au coffre dérive toujours du mot de passe principal plus de la clé secrète via Argon2id. La liaison matérielle est une couche au-dessus, jamais la fondation.
Un authentificateur perdu ou remplacé n’affecte ni le fichier du coffre, ni ses sauvegardes, ni aucun enregistrement qu’il contient.
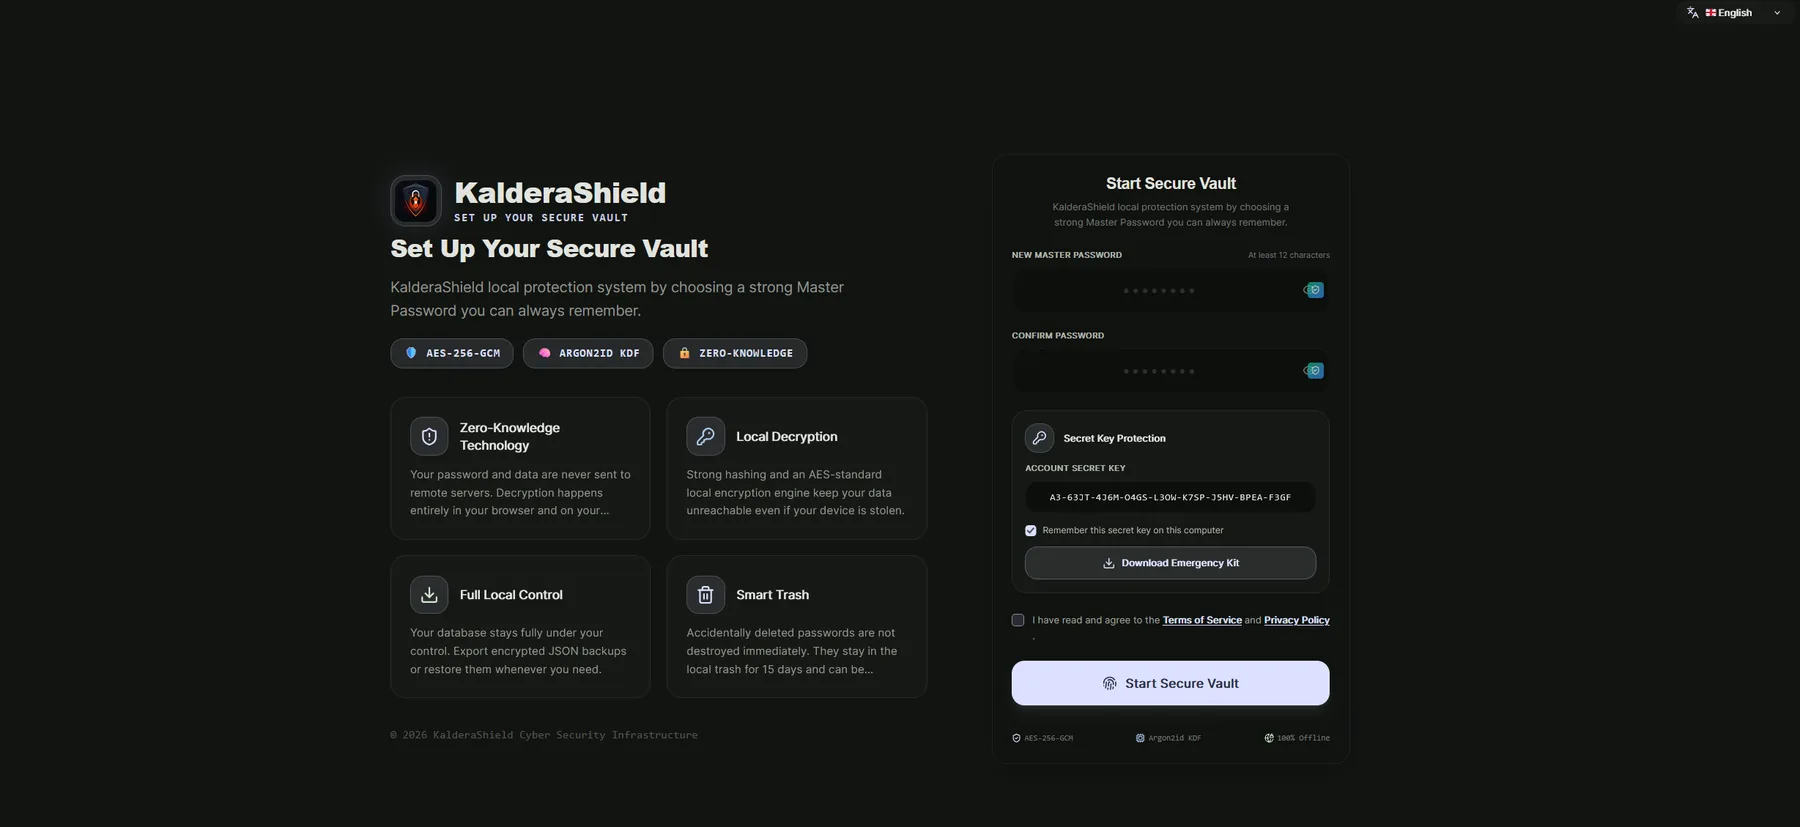
Le mot de passe principal, la clé secrète du compte et le kit d’urgence sont recueillis une seule fois, lors de la configuration, sur votre propre appareil — il n’existe aucun compte côté serveur auprès duquel les récupérer.
Le déverrouillage matériel signifie que quiconque peut s’authentifier sur l’appareil, ou qui détient votre clé de sécurité, peut ouvrir le coffre — c’est bien l’objectif, et c’est pourquoi la sécurité de l’appareil et de la clé compte. L’indice de mot de passe est stocké en clair précisément pour pouvoir vous être relu : il ne doit donc jamais contenir le mot de passe lui-même. Une phrase de récupération doit être écrite et conservée hors ligne : quiconque la lit peut réinitialiser votre coffre.
L’authentificateur de la plateforme est adossé au TPM sous Windows, et le matériel de la clé d’enveloppement ne franchit pas cette limite.
Sous macOS, la sortie de l’authentificateur de la plateforme est scellée par la Secure Enclave.
Une phrase de récupération de 24 mots peut déverrouiller et réinitialiser le coffre lorsque le mot de passe et l’appareil sont tous deux indisponibles.
Cela change qui peut ouvrir le coffre, pas la manière dont il est chiffré. Les enregistrements restent chiffrés avec les mêmes clés, et l’accès dérive toujours de votre mot de passe principal et de votre clé secrète.
Vous revenez au mot de passe principal et, si vous avez perdu celui-là aussi, au kit de récupération. Le coffre lui-même n’est pas affecté — seul le confort disparaît.
Hors ligne, physiquement, dans un endroit où vous le retrouveriez encore après plusieurs années. C’est une clé maîtresse : quiconque la lit peut réinitialiser votre coffre.