 Kaldera
Linux
DEB, AppImage ou script CLI inspectable et vérifiable. Toutes distributions.
Version 7.0.20 — Disponible
KalderaShield est un gestionnaire de mots de passe local et open-source conçu selon une architecture zero-knowledge, sans aucune dépendance au cloud.
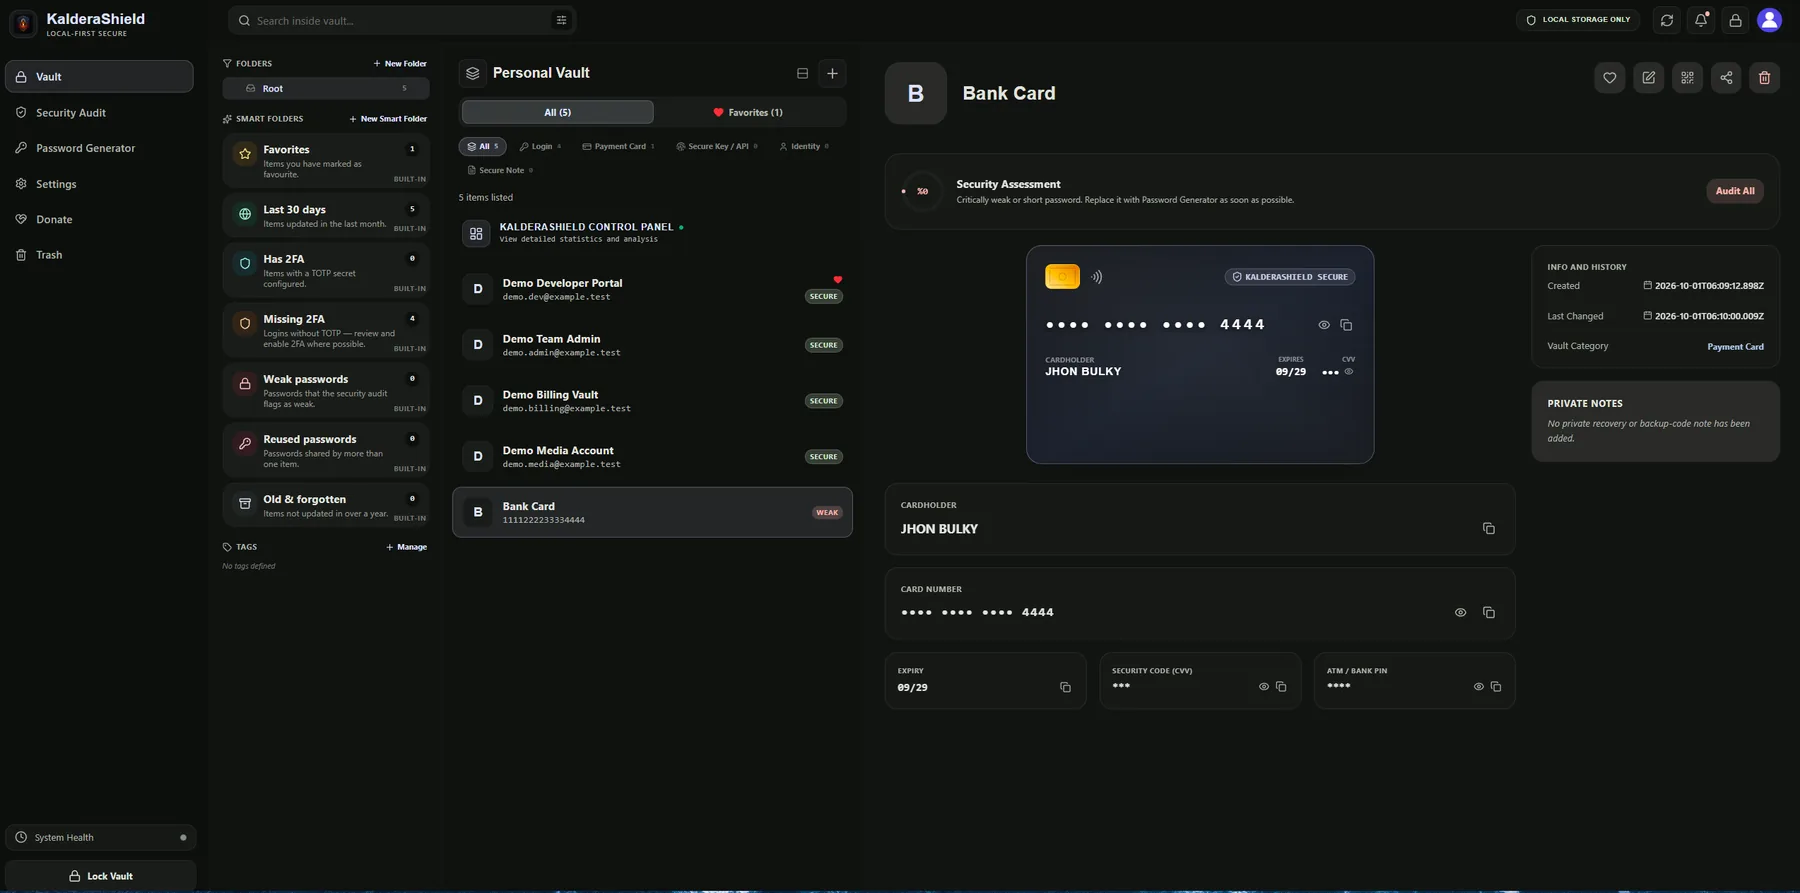
Les téléchargements sont distribués via GitHub Releases ; chaque version est publiée avec sa somme SHA-256 et ses signatures.
DEB, AppImage ou script CLI inspectable et vérifiable. Toutes distributions.
Android 9.0 et supérieur. APK universel ou spécifique à l'architecture.
Chrome, Firefox, Edge, Brave et Safari (MV3 / Native Messaging).
Téléchargez et inspectez le script, vérifiez sa signature, puis exécutez-le.
Windows 10 64 bits et supérieur. Assistant d'installation, MSI ou version portable.
En cours de développement — signature de code en cours.
Une architecture pensée pour la productivité sans jamais abaisser les barrières de sécurité.
Vos identifiants restent stockés dans le système de fichiers privé OPFS de votre navigateur ou de l'application Tauri, dans une base SQLite locale.
L’application de bureau communique avec l’extension via un port TCP loopback choisi dynamiquement. Un jeton d’association authentifie la connexion et XChaCha20-Poly1305 chiffre les trames.
La politique réseau limite les connexions sortantes inattendues. L’utilisation hors ligne est prise en charge ; les fonctions activées et la configuration peuvent modifier le comportement réseau.
Les données du coffre sont chiffrées sur l’appareil. La protection dépend de la robustesse du mot de passe maître, des paramètres KDF enregistrés avec le coffre, de la sécurité de l’appareil et de l’utilisation de l’application. Aucune conception cryptographique ne garantit une protection contre tous les scénarios d’attaque.
Chaque enregistrement est chiffré avec une clé AES-256-GCM isolée dérivée par WebCrypto HKDF-SHA256 par élément.
Argon2id augmente le coût des tentatives de mot de passe hors ligne. Valeurs par défaut : Tauri natif sur ordinateur/Android, 64 Mio / 4 itérations / 2 voies ; Web/WASM, 32 Mio / 3 itérations / 1 voie. Les coffres existants conservent leurs paramètres enregistrés.
Le mot de passe maître et les clés dérivées sont traités côté client. La protection dépend aussi de la sécurité de l’appareil et de l’environnement utilisateur.
Liste complète des suffixes publics Mozilla (10 000+ règles) eTLD+1 et isolation Shadow DOM fermée.
Installation en 1 clic via le Chrome Web Store avec durcissement de sécurité F6.
Extension signée AMO validée par l'audit de sécurité strict de Mozilla.
Extension native Safari optimisée pour macOS Sonoma et ultérieur sur l'App Store.
Rien sur cette page ne contacte un serveur. Chaque étape s'exécute sur l'appareil que vous consultez.
Il ne quitte jamais cet appareil, sous aucune forme, et il n'y a aucun lien de réinitialisation, puisqu'il n'y a aucun compte à réinitialiser.
Le mot de passe est étiré en clé avec Argon2id, puis HKDF-SHA256 le sépare en une clé isolée par enregistrement.
Le fichier du coffre sur le disque ne contient que du texte chiffré et son tag d'authentification. Une lecture sans la clé échoue au lieu de renvoyer une valeur fausse.
La biométrie, une clé de sécurité ou le kit de récupération de 24 mots libèrent à nouveau la clé sur cet appareil. Aucune requête réseau n'intervient.
| Critères d'Architecture & Sécurité | KalderaShield | Gestionnaires Cloud | Outils Hors-Ligne Classiques |
|---|---|---|---|
| Serveur requis | Aucun | Obligatoire | Aucun |
| Compte obligatoire | Aucun | Obligatoire | Aucun |
| Emplacement des données | Sur votre appareil | Sur le serveur du fournisseur | Sur votre appareil |
| Fonctionne sans réseau | Complet | Non | Complet |
| Code source ouvert | Oui | Non | Variable |
Ce tableau résume l’architecture à partir de la documentation et du code publiés au 23 septembre 2026 ; il ne s’agit pas d’un test comparatif indépendant. Les autres produits varient selon la version, l’offre et la configuration. Leurs caractéristiques n’ont pas été vérifiées indépendamment ici.
La documentation de sécurité et le périmètre d’audit externe sont publiés. Aucun rapport final indépendant n’a encore été publié.
Gratuit, open source, sans serveur. Téléchargez, vérifiez, gardez votre coffre sur votre appareil.