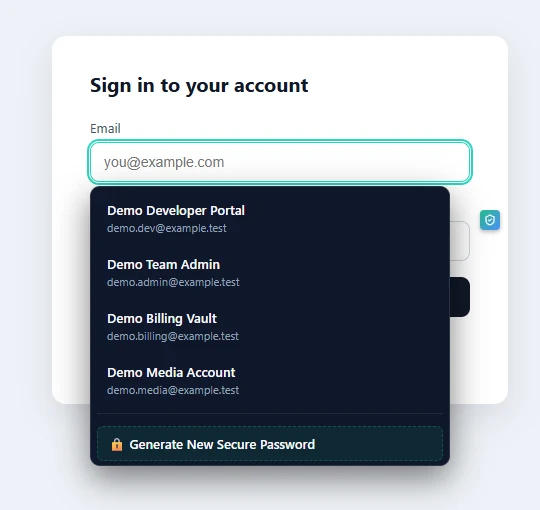
L’extension injecte un script de contenu dans les pages http/https et propose de remplir les identifiants du site sur lequel vous êtes. La correspondance de domaine est validée jusqu’à l’eTLD+1 — les domaines imitateurs sur d’autres domaines enregistrables ne reçoivent pas les identifiants d’un autre site, et un verrou d’alerte d’hameçonnage continue d’avertir dès qu’une discordance est détectée.
Elle n’a aucun pouvoir étendu sur les pages : le manifeste demande nativeMessaging, activeTab et storage, la CSP des pages de l’extension est script-src 'self', et le build Firefox déclare data_collection_permissions: none. Aucun SDK d’analytique et aucune télémétrie dans le bundle.
La boîte de dialogue d’appairage côté bureau doit être acceptée avant que le pont fonctionne du tout, les identifiants sont loués au pont par périodes de cinq minutes et remis à zéro à l’expiration, et une action de révocation efface le bail et fait tourner le jeton d’appairage immédiatement.
Le site demande, l’extension vérifie
Le script de contenu trouve un formulaire de connexion sur la page où vous êtes et interroge le worker d’arrière-plan. Le worker valide l’URL de l’onglet contre les enregistrements qu’il peut proposer — même eTLD+1 ou correspondance explicitement enregistrée.
Le bureau décide
La requête voyage par le pont de messagerie native jusqu’à l’application de bureau, qui ne renvoie que les identifiants liés à ce site — les requêtes larges renvoient des métadonnées assainies avec des mots de passe vides.
Le remplissage est lié à l’onglet
Le remplissage est soumis à la validation de l’URL d’onglet sur le chemin du retour. L’extension n’accepte jamais de requêtes de remplissage directement des pages web : les pages ne peuvent pas atteindre du tout le canal de l’extension.
 Kaldera