 Kaldera
Votre appareil crée la paire de clés
La clé privée est générée à l’intérieur de l’authentificateur de la plateforme — TPM 2.0, Secure Enclave ou AndroidKeyStore — et n’est pas exportable.
Produit / Clés d’accès
Créez des identifiants WebAuthn à l’intérieur de votre propre coffre, liés à l’authentificateur que votre appareil possède déjà. Rien n’est enregistré auprès d’un tiers.
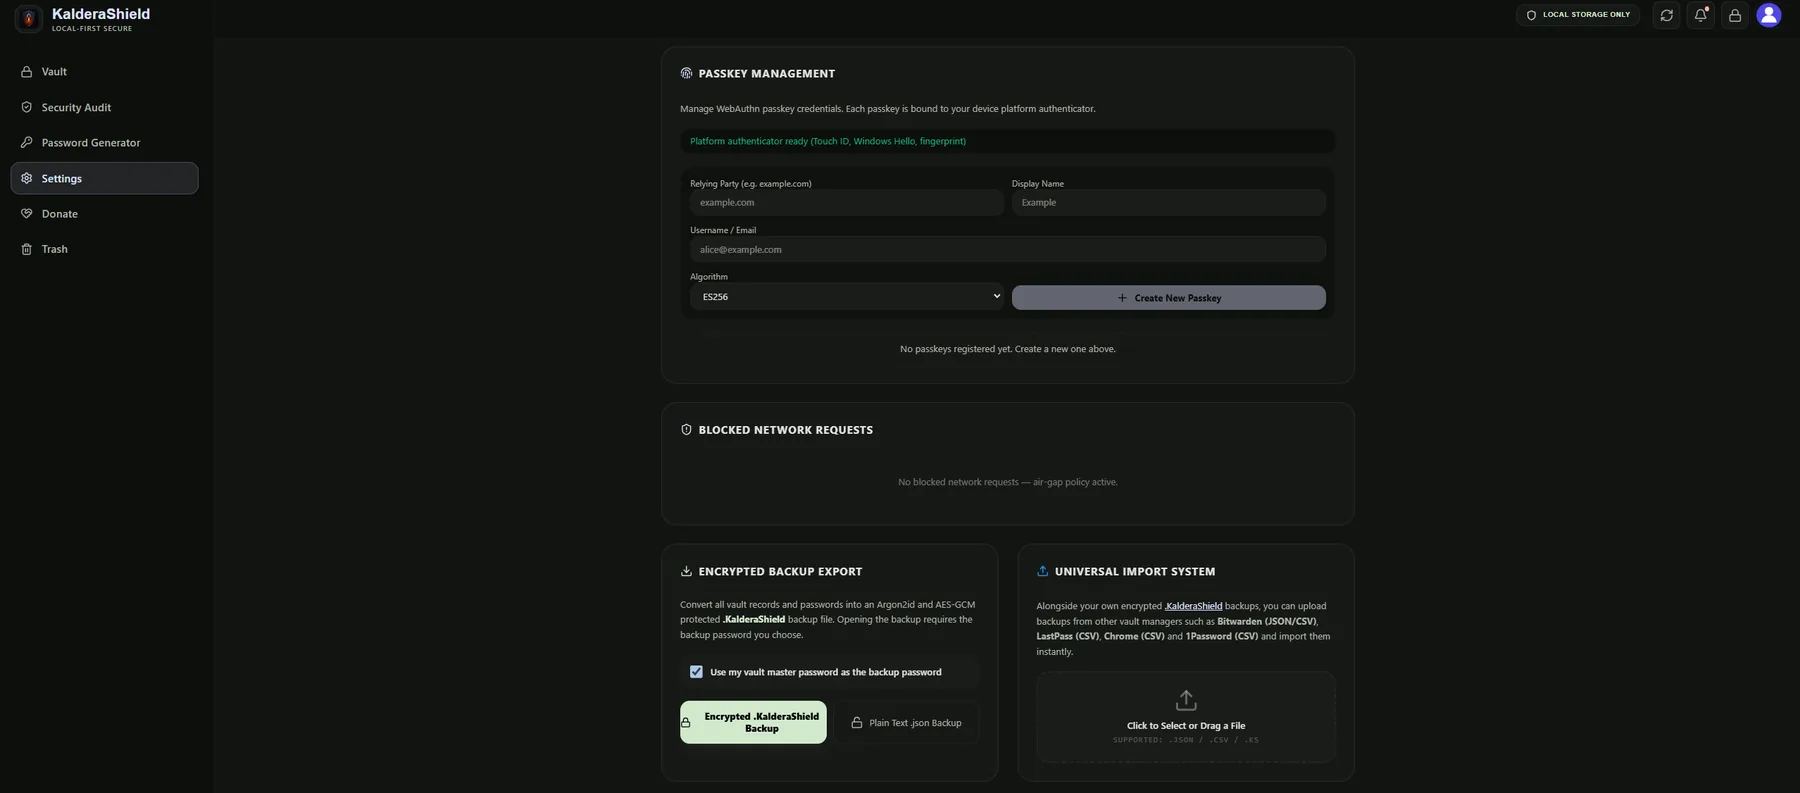
Une clé d’accès est créée via l’API WebAuthn de votre plateforme : la partie privée de l’identifiant n’entre donc jamais dans le coffre sous une forme exploitable et ne quitte jamais votre appareil. Le coffre stocke l’identifiant de l’identifiant WebAuthn et ses métadonnées afin que vous puissiez le reconnaître et le révoquer plus tard.
La page indique quel authentificateur est disponible avant que vous ne créiez quoi que ce soit, et vous laisse choisir la partie prenante, le nom affiché, le compte et l’algorithme de signature.
Les clés d’accès cohabitent avec le reste du coffre plutôt que dans un système séparé : elles sont donc chiffrées, recherchables et restaurables exactement comme un mot de passe.
La clé privée est générée à l’intérieur de l’authentificateur de la plateforme — TPM 2.0, Secure Enclave ou AndroidKeyStore — et n’est pas exportable.
Seuls l’identifiant de l’identifiant WebAuthn et les métadonnées d’affichage sont conservés, chiffrés avec le reste du coffre.
Comme la clé privée n’est pas exportable, aucune signature destinée à un site ne peut être produite par autre chose que l’authentificateur lui-même.

Le même panneau de paramètres contient les options de déverrouillage FIDO2 et biométrique : les clés d’accès et le déverrouillage lié au matériel coexistent donc dans un même produit plutôt que dans des produits séparés.
Une clé d’accès remplace le mot de passe sur un site ; elle ne remplace pas votre coffre. Si vous perdez l’appareil qui porte votre authentificateur et n’avez de clé d’accès stockée nulle part ailleurs, cet identifiant disparaît avec lui. Les clés d’accès ne servent en outre que sur les sites qui prennent en charge WebAuthn, c’est-à-dire la plupart des grands services et une part croissante des plus petits.
Les identifiants sont créés via l’API WebAuthn : ce sont donc le même type d’objet que celui qu’attend tout site conforme.
Les authentificateurs adossés au matériel génèrent la paire de clés et ne libèrent jamais la partie privée : copier votre coffre ne copie donc pas l’identifiant.
Les enregistrements d’identifiants sont chiffrés par le même système de clé par élément que le reste de votre coffre.
Oui. C’est votre mot de passe principal et votre clé secrète qui déverrouillent le coffre lui-même. Une clé d’accès ne remplace le mot de passe que sur les sites précis où vous en enregistrez une.
Tout authentificateur de plateforme qu’expose votre appareil : Windows Hello, Touch ID, Face ID, la biométrie Android, ou une clé de sécurité FIDO2 comme YubiKey.
Cette clé d’accès précise disparaît avec son authentificateur. Votre coffre, ses mots de passe et ses sauvegardes ne sont pas affectés, car ils n’ont jamais dépendu de cet appareil.