 Kaldera
Chaque enregistrement est lu localement
Le coffre est déchiffré en mémoire sur votre appareil et chaque élément est noté. Rien de ce que fait l’audit n’est transmis.
Produit / Audit de sécurité
L’audit note votre coffre et sépare chaque problème : mots de passe courts, mots de passe partagés entre comptes, mots de passe présents dans des données de compromission connues, comptes sans second facteur, liens en HTTP non chiffré et enregistrements que personne n’a touchés depuis un an.

La plupart des audits de mots de passe vous donnent une note puis s’arrêtent. Celui-ci décompose la note en problèmes individuels qui l’ont provoquée, car « votre coffre est faible » n’est pas exploitable, tandis que « ce compte n’a pas de second facteur » l’est.
Faible, réutilisé et compromis sont suivis séparément. La vérification des compromissions s’exécute via des requêtes par plage inspirées de la k-anonymat, comme le fait Have I Been Pwned : elle peut donc comparer vos mots de passe à un corpus connu sans envoyer les mots de passe eux-mêmes nulle part.
Les mêmes catégories sont disponibles sous forme de dossiers intelligents intégrés : vous pouvez donc passer directement d’un constat à l’élément qui l’a provoqué au lieu de fouiller la liste.
Le coffre est déchiffré en mémoire sur votre appareil et chaque élément est noté. Rien de ce que fait l’audit n’est transmis.
Faible, réutilisé, compromis, sans second facteur, transport non sécurisé et obsolète sont comptés indépendamment plutôt que regroupés en un seul nombre.
Chaque constat renvoie vers l’enregistrement qui l’a produit : une correction est à un clic, sans recherche manuelle.
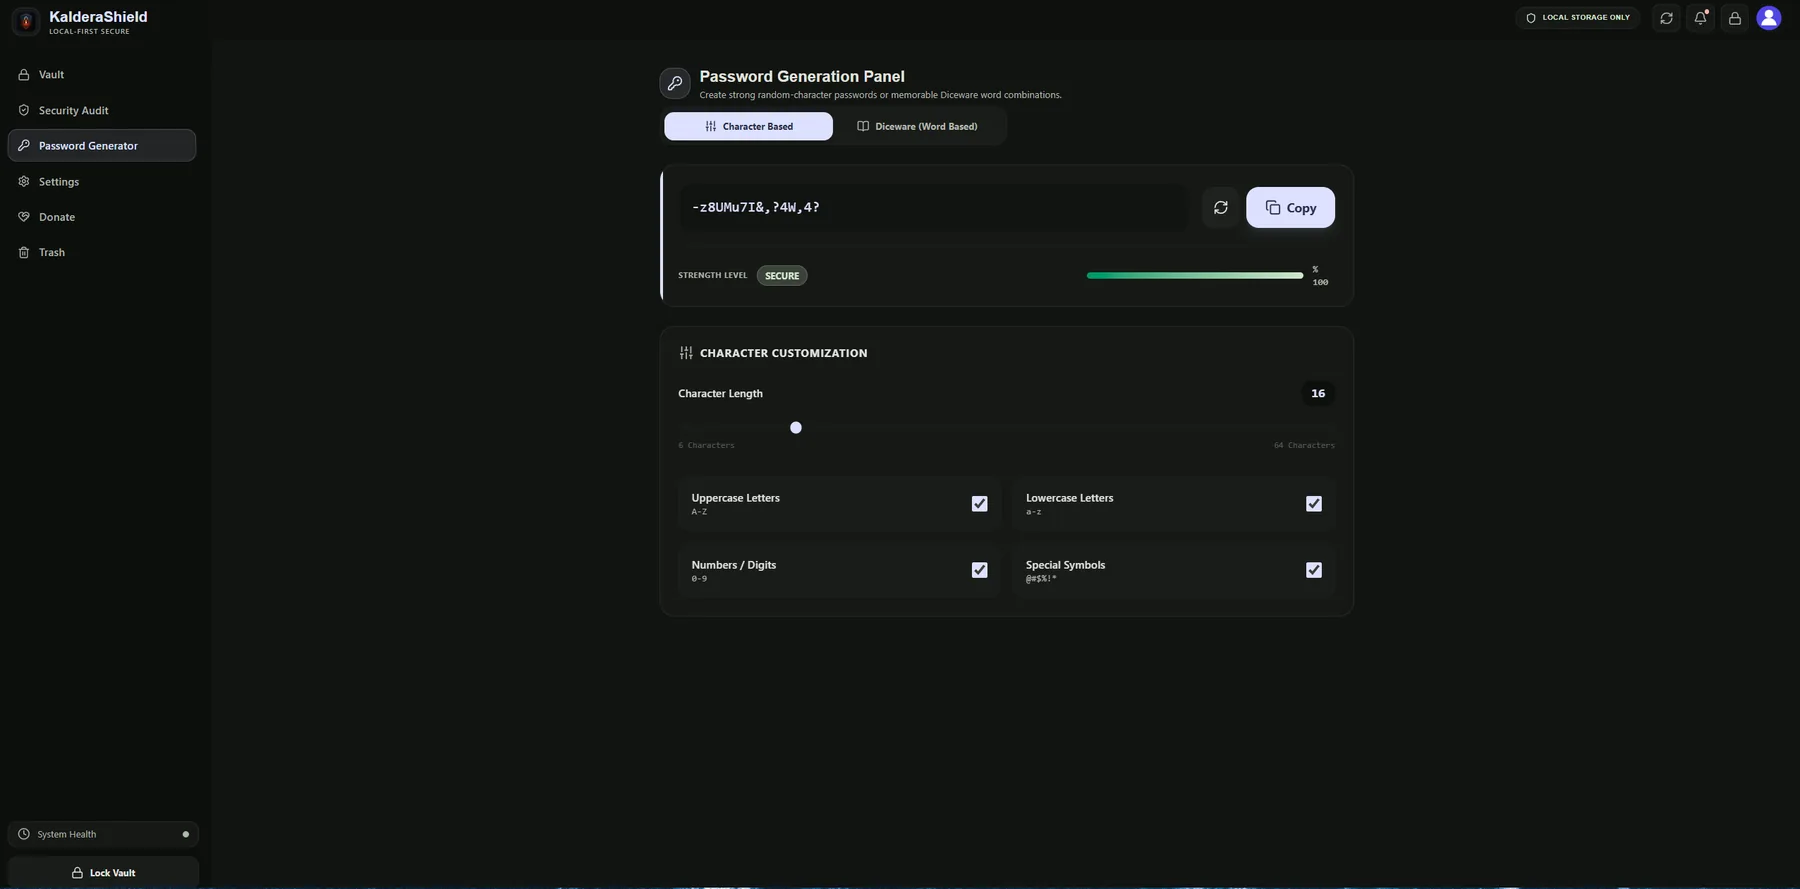
Le générateur intégré produit un remplacement avec les classes de caractères que vous choisissez : un mot de passe faible peut donc être remplacé sans quitter le parcours d’audit.
L’audit mesure votre coffre au regard d’heuristiques connues et de corpus de compromissions connus. Il ne peut pas vous dire si un mot de passe que vous utilisez encore a été exposé quelque part qui n’a jamais publié de jeu de données, si un mot de passe fort est réutilisé ailleurs là où il ne pouvait pas vérifier, ni si un compte enregistré reste bien le vôtre. Il rapporte ce qu’il peut voir dans vos propres données, et rien de plus.
Les mots de passe sont comparés au moyen de requêtes par plage : seul un préfixe de hachage quitte l’appareil, jamais les mots de passe eux-mêmes.
La notation s’effectue sur votre coffre déchiffré, sur l’appareil : l’audit fonctionne donc sans aucune connexion.
Les enregistrements faibles, réutilisés, compromis, sans 2FA, en HTTP non sécurisé et obsolètes sont comptés indépendamment.
Non. La notation s’exécute localement. La comparaison des compromissions utilise des requêtes par plage : seul un préfixe de hachage est impliqué, et le mot de passe lui-même ne quitte jamais l’appareil.
Chaque fois que vous ajoutez ou modifiez des enregistrements, et après l’ajout d’un import volumineux provenant d’un autre gestionnaire. Un import volumineux est la raison la plus fréquente pour laquelle un coffre pourtant solide obtient une mauvaise note.
Non. La note décrit les mots de passe de votre coffre, pas le fait que l’un d’eux ait été exposé. Elle mesure ce qui est récupérable à partir de vos propres données.