 Kaldera
Vous choisissez le mot de passe principal
Argon2id l’étire en une clé. Les paramètres sont enregistrés dans le coffre : un coffre existant ne devient donc jamais silencieusement plus faible ni plus fort.
Produit / Coffre de mots de passe
Cinq types d’enregistrements, des dossiers, des étiquettes, des dossiers intelligents et une recherche en texte intégral — le tout chiffré sur votre appareil, le tout consultable hors ligne.
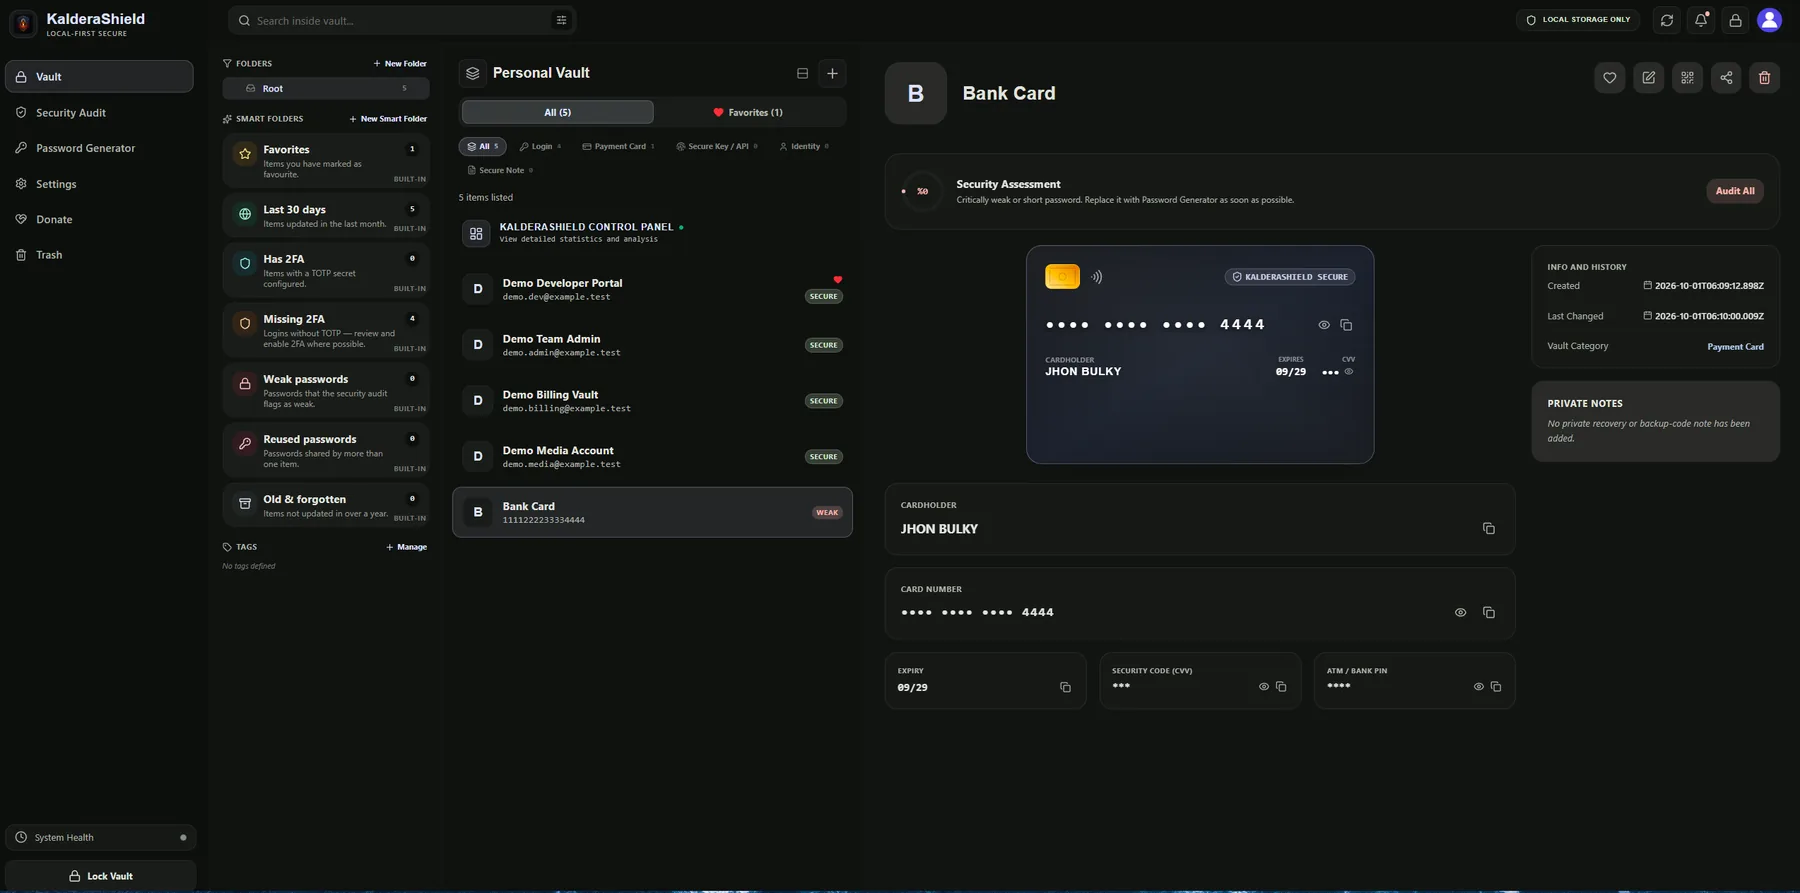
Le coffre stocke cinq types d’enregistrements : identifiants, cartes de paiement, identités, clés sécurisées et notes sécurisées. Chaque enregistrement est chiffré avec sa propre clé, donc la compromission d’un enregistrement n’en révèle jamais un autre.
L’organisation est elle aussi locale. Les dossiers, les étiquettes, les favoris et les dossiers intelligents intégrés comme « possède la 2FA » ou « sans 2FA » sont calculés sur l’appareil à partir de vos propres données, et non d’un index côté serveur.
La recherche s’exécute localement sur les titres, les noms d’utilisateur et les URL, avec une correspondance insensible aux diacritiques : elle continue donc de fonctionner sans aucune connexion.
Argon2id l’étire en une clé. Les paramètres sont enregistrés dans le coffre : un coffre existant ne devient donc jamais silencieusement plus faible ni plus fort.
Une clé AES-256-GCM unique de 256 bits est dérivée par enregistrement via WebCrypto HKDF-SHA256, en utilisant l’identifiant de l’enregistrement comme sel.
Les titres, noms d’utilisateur, mots de passe et notes sont masqués dans les colonnes SQLite ; les valeurs réelles n’existent qu’à l’intérieur de la charge utile chiffrée.
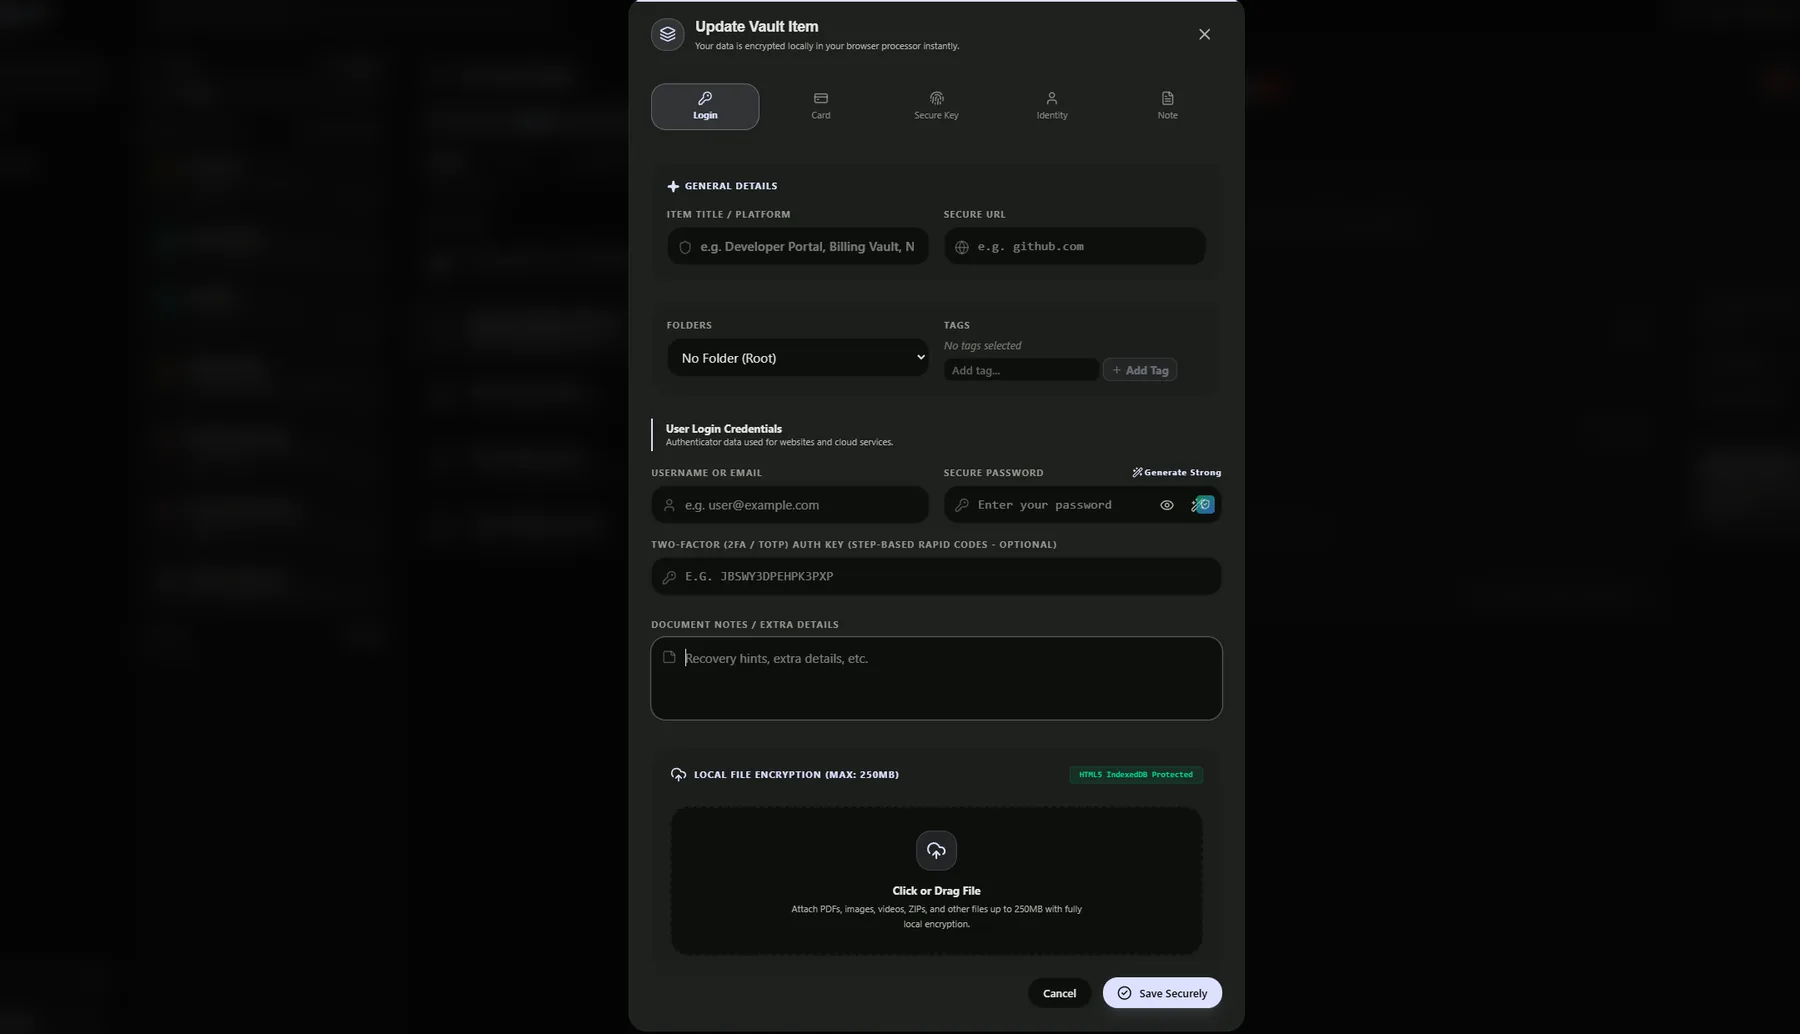
Identifiants, cartes, clés sécurisées, identités et notes partagent un même éditeur, et une carte de paiement conserve son numéro, sa date d’expiration, son CVV et son code PIN dans des champs masqués distincts.
Chaque enregistrement est chiffré sur votre appareil avec une clé qui n’en sort jamais. La protection dépend malgré tout de la robustesse de votre mot de passe principal, des paramètres de KDF stockés dans votre coffre, de la sécurité de l’appareil lui-même et de votre façon d’utiliser l’application. Aucune conception cryptographique ne promet une protection absolue contre toutes les attaques, et un appareil compromis peut lire un coffre qui a déjà été déverrouillé.
Les nouveaux coffres sur ordinateur de bureau et sous Android utilisent 64 MiB de mémoire, 4 itérations et 2 voies. Les versions web utilisent 32 MiB, 3 itérations et 1 voie.
Rompre un enregistrement n’en révèle aucun autre dans le coffre, car deux enregistrements ne partagent jamais une clé.
Les colonnes sensibles contiennent un jeton statique servant de remplaçant. Le texte en clair n’existe qu’à l’intérieur de la charge utile AES-256-GCM.
Vous pouvez déverrouiller avec la clé de récupération BIP-39 de 24 mots et réinitialiser le mot de passe, ou restaurer une sauvegarde chiffrée. Sans l’un ou l’autre, le coffre ne peut pas être ouvert : rien sur votre appareil ne permet de redériver la clé.
Oui. Exportez une sauvegarde chiffrée et restaurez-la sur l’autre appareil avec votre mot de passe principal. Le fichier du coffre est portable et n’est lié à aucune machine.
Non. La recherche s’exécute sur la base de données locale de votre appareil, y compris pour la correspondance insensible aux diacritiques.