 Kaldera
Todos os registos são lidos localmente
O cofre é desencriptado em memória no teu dispositivo e cada item é pontuado. Nada da auditoria é transmitido.
Produto / Auditoria de segurança
A auditoria pontua o teu cofre e separa cada problema: palavras-passe curtas, palavras-passe partilhadas entre contas, palavras-passe presentes em dados de exposição conhecidos, contas sem segundo fator, ligações em HTTP simples e registos que ninguém toca há um ano.

A maioria das auditorias de palavras-passe dá-te uma pontuação e pára. Esta divide a pontuação pelos problemas individuais que a causaram, porque "o teu cofre é fraco" não é acionável, enquanto "esta conta não tem segundo fator" é.
Fracas, reutilizadas e expostas são acompanhadas em separado. A verificação de exposição corre contra as consultas por intervalo no estilo k-anonimato usadas pelo Have I Been Pwned, por isso consegue comparar as tuas palavras-passe com um corpus conhecido sem enviar as palavras-passe em si para lado nenhum.
As mesmas categorias estão disponíveis como pastas inteligentes incorporadas, por isso podes saltar de um achado diretamente para o item que o causou em vez de andares a vasculhar a lista.
O cofre é desencriptado em memória no teu dispositivo e cada item é pontuado. Nada da auditoria é transmitido.
Palavras-passe frágeis, reutilizadas, expostas, sem segundo fator, com transporte inseguro e desatualizadas são contadas de forma independente em vez de serem fundidas num único número.
Cada achado está ligado ao registo que o produziu, por isso corrigir é um clique de distância em vez de uma pesquisa manual.
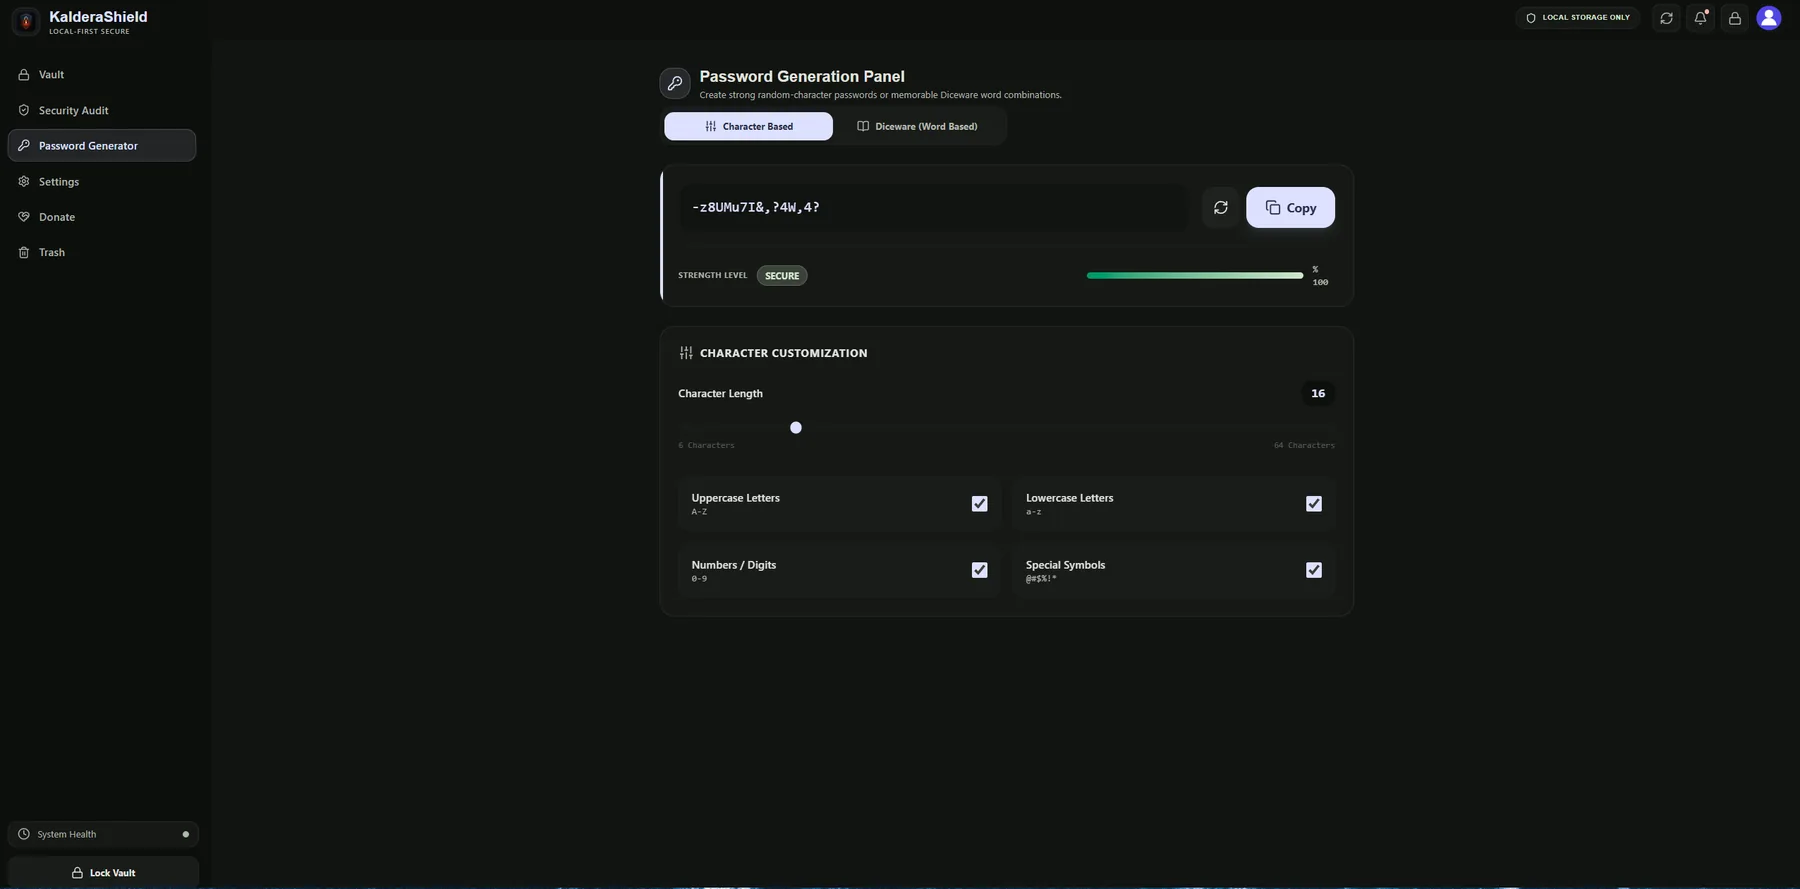
O gerador incorporado produz uma substituição com as classes de caracteres que escolheres, por isso uma palavra-passe fraca pode ser substituída sem sair do fluxo da auditoria.
A auditoria mede o teu cofre contra heurísticas conhecidas e corpora de exposição conhecidos. Não te pode dizer se uma palavra-passe que ainda usas foi exposta num sítio que nunca publicou um conjunto de dados, se uma palavra-passe forte é reutilizada num sítio que não conseguiu verificar, ou se uma conta que guardaste continua a ser tua para aceder. Relata o que consegue ver nos teus próprios dados, e nada mais.
As palavras-passe são comparadas com consultas por intervalo, por isso só um prefixo de hash sai do dispositivo, e as palavras-passe em si nunca.
A pontuação é calculada sobre o teu cofre desencriptado no dispositivo, por isso a auditoria funciona sem qualquer ligação.
Registos fracos, reutilizados, expostos, sem 2FA, com HTTP inseguro e desatualizados são contados de forma independente.
Não. A pontuação corre localmente. A comparação de exposição usa consultas por intervalo, por isso só entra um prefixo de hash e a palavra-passe em si nunca sai do dispositivo.
Sempre que adicionares ou mudares registos, e depois de uma importação grande vinda de outro gestor. Uma importação grande é o motivo mais comum para um cofre forte de repente obter uma pontuação má.
Não. A pontuação descreve as palavras-passe no teu cofre, não se alguma delas foi exposta. Ela mede o que é recuperável a partir dos teus próprios dados.