 Kaldera
O teu dispositivo cria o par de chaves
A chave privada é gerada dentro do autenticador da plataforma — TPM 2.0, Secure Enclave ou AndroidKeyStore — e não é exportável.
Produto / Chaves de acesso
Cria credenciais WebAuthn dentro do teu próprio cofre, ligadas ao autenticador que o teu dispositivo já tem. Nada é registado junto de terceiros.
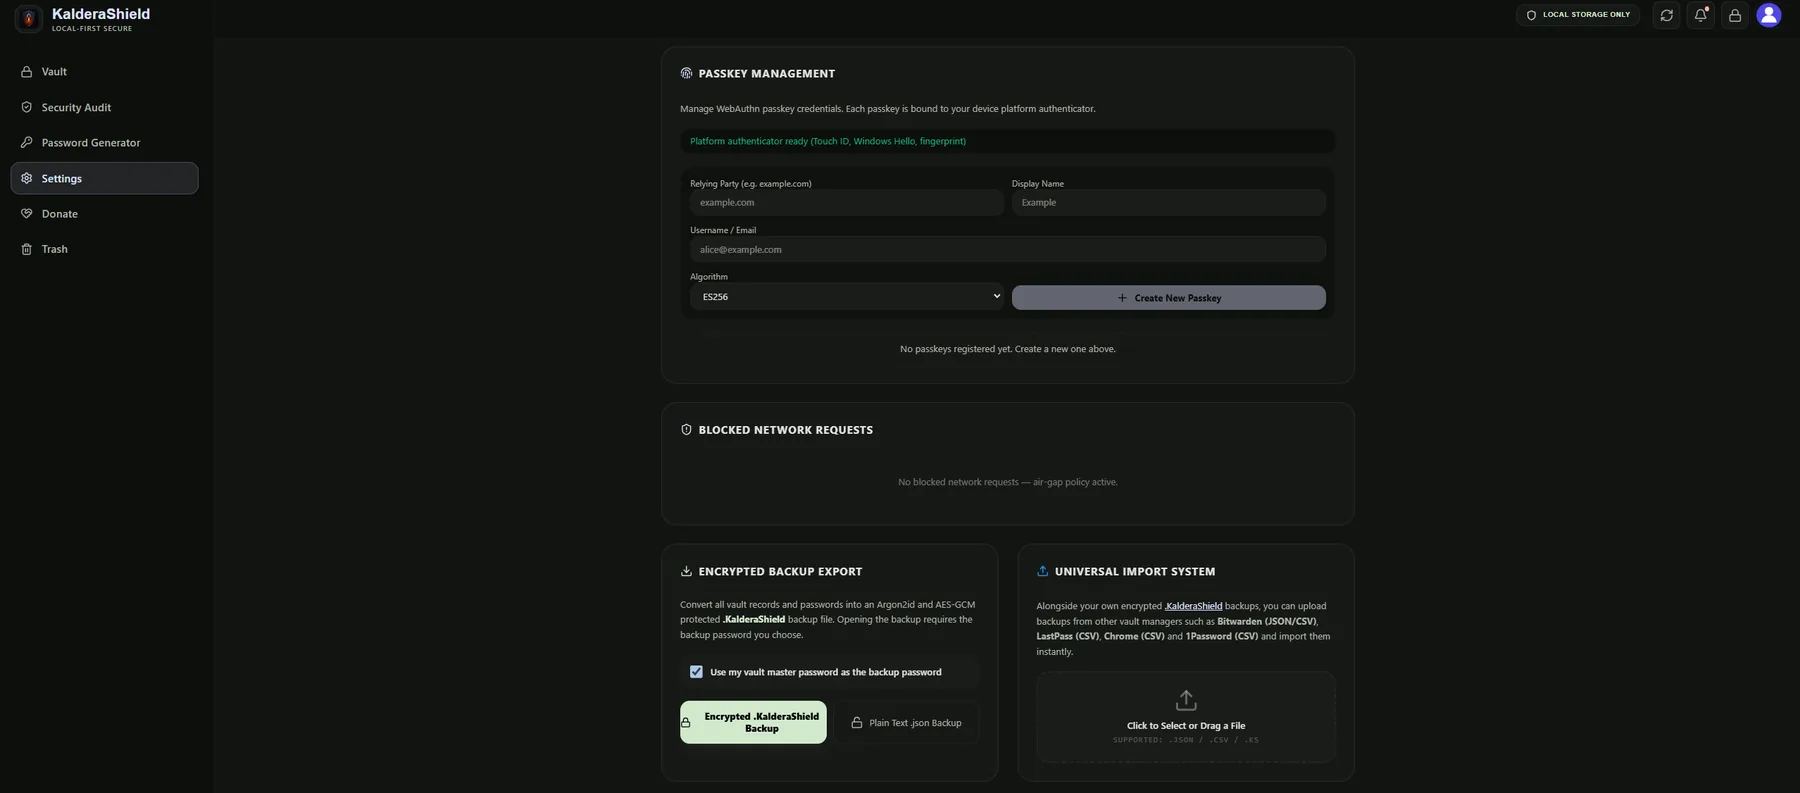
Uma chave de acesso é criada através da API WebAuthn da tua plataforma, por isso a metade privada da credencial nunca entra no cofre de forma utilizável nem sai do teu dispositivo. O cofre guarda o id da credencial e os respetivos metadados, para que mais tarde a possas reconhecer e revogar.
A página indica qual é o autenticador disponível antes de criares seja o que for, e deixa-te escolher a parte confiante, o nome a apresentar, a conta e o algoritmo de assinatura.
As chaves de acesso ficam ao lado do resto do cofre em vez de vivarem num sistema separado, por isso são encriptadas, pesquisáveis e restauráveis exatamente da mesma forma que uma palavra-passe.
A chave privada é gerada dentro do autenticador da plataforma — TPM 2.0, Secure Enclave ou AndroidKeyStore — e não é exportável.
São guardados apenas o id da credencial e os metadados de apresentação, encriptados com o resto do cofre.
Como a chave privada não é exportável, uma assinatura para um site não pode ser produzida por nada além do próprio autenticador.

O mesmo painel de definições contém as opções de desbloqueio FIDO2 e biométrico, por isso as chaves de acesso e o desbloqueio ligado ao hardware vivem juntos em vez de em produtos separados.
Uma chave de acesso substitui a palavra-passe num site; não substitui o teu cofre. Se perderes o dispositivo que contém o teu autenticador e não tiveres nenhuma chave de acesso guardada noutro sítio, essa credencial vai com ele. As chaves de acesso também só ajudam nos sites que suportam WebAuthn, o que corresponde à maioria dos grandes serviços e a uma parte crescente dos mais pequenos.
As credenciais são criadas através da API WebAuthn, por isso são o mesmo tipo de objeto que qualquer site conforme espera.
Os autenticadores com suporte de hardware geram o par de chaves e nunca libertam a metade privada, por isso copiar o teu cofre não copia a credencial.
Os registos de credenciais são encriptados pelo mesmo esquema de chave por item que o resto do teu cofre.
Sim. O cofre em si é desbloqueado pela tua palavra-passe mestra e pela tua chave secreta. Uma chave de acesso só substitui a palavra-passe nos sites concretos onde registares uma.
Qualquer autenticador de plataforma que o teu dispositivo disponibilize: Windows Hello, Touch ID, Face ID, biometria do Android ou uma chave de segurança FIDO2 como a YubiKey.
Essa chave de acesso em concreto perde-se com o respetivo autenticador. O teu cofre, as respetivas palavras-passe e as cópias de segurança não são afetados, porque nunca dependeram desse dispositivo.