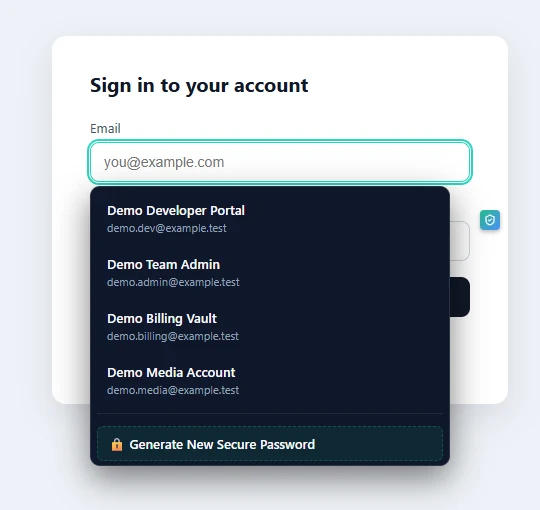
A extensão injeta um content script nas páginas http/https e oferece-se para preencher credenciais do sítio em que estás. A correspondência de domínios é validada até eTLD+1 — domínios semelhantes em domínios registáveis diferentes não recebem as credenciais de outro sítio, e um aviso de phishing persiste depois de detetada uma discrepância.
Não tem poderes amplos sobre páginas: o manifest pede nativeMessaging, activeTab e storage, a CSP das páginas da extensão é script-src 'self', e a compilação Firefox declara data_collection_permissions: none. Não há SDK de análise nem telemetria no pacote.
O diálogo de emparelhamento no lado do computador tem de ser aceite antes de a ponte funcionar de todo, as credenciais são cedidas à ponte por cinco minutos de cada vez e postas a zero ao expirar, e uma ação de revogação apaga a cessão e roda o token de emparelhamento imediatamente.
O sítio pede, a extensão verifica
O content script encontra um formulário de início de sessão na página em que estás e pede ao worker de segundo plano. O worker valida o URL do separador contra os registos que pode oferecer — mesmo eTLD+1 ou uma correspondência guardada explicitamente.
O computador decide
O pedido viaja pela ponte de native messaging até à aplicação de computador, que devolve apenas credenciais ligadas a esse sítio — consultas amplas devolvem metadados higienizados com palavras-passe vazias.
O preenchimento está ligado ao separador
O preenchimento é condicionado pela validação do URL do separador no caminho de volta. A extensão nunca aceita pedidos de preenchimento diretamente de páginas web: as páginas não conseguem alcançar o canal da extensão de todo.
 Kaldera