 Kaldera
Concentras-te num campo
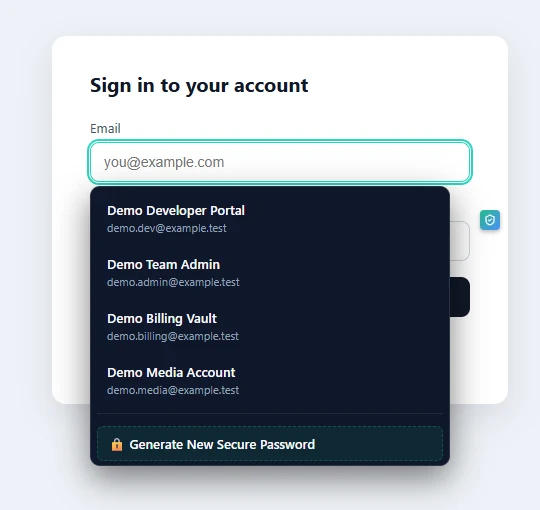
O script de conteúdo repara num campo de início de sessão e pede à aplicação as credenciais que pertencem a este sítio.
Produto / Preenchimento automático
A extensão faz a correspondência pelo domínio registável, não pela cadeia do URL, por isso um servidor partilhado nunca recebe a credencial errada. O menu déroulante é desenhado dentro de um Shadow DOM fechado, ao qual a página não consegue chegar.
Um URL é reduzido ao seu domínio registável com a Mozilla Public Suffix List completa, incorporada na extensão como um instantâneo fixado por hash. Os nomes de servidor nunca são comparados como cadeias cruas, por isso um subdomínio não pode pedir emprestada uma credencial que pertence a outro sítio.
O menu déroulante, o gerador de palavras-passe e o aviso de phishing são desenhados dentro de um Shadow DOM fechado ligado à página. O JavaScript da própria página não os consegue ler, reescrever nem cobrir para capturar o que escreves.
A extensão fala com a aplicação de ambiente de trabalho através de uma porta loopback dinâmica, e as tramas de mensagem são encriptadas. Copiar uma palavra-passe coloca-a na área de transferência com um temporizador, por isso não fica lá indefinidamente.
O script de conteúdo repara num campo de início de sessão e pede à aplicação as credenciais que pertencem a este sítio.
O teu URL é normalizado para eTLD+1 com a Public Suffix List incorporada e depois comparado com os domínios guardados no cofre.
O menu déroulante mostra apenas os registos desse domínio, e o escolhido é digitado no campo.
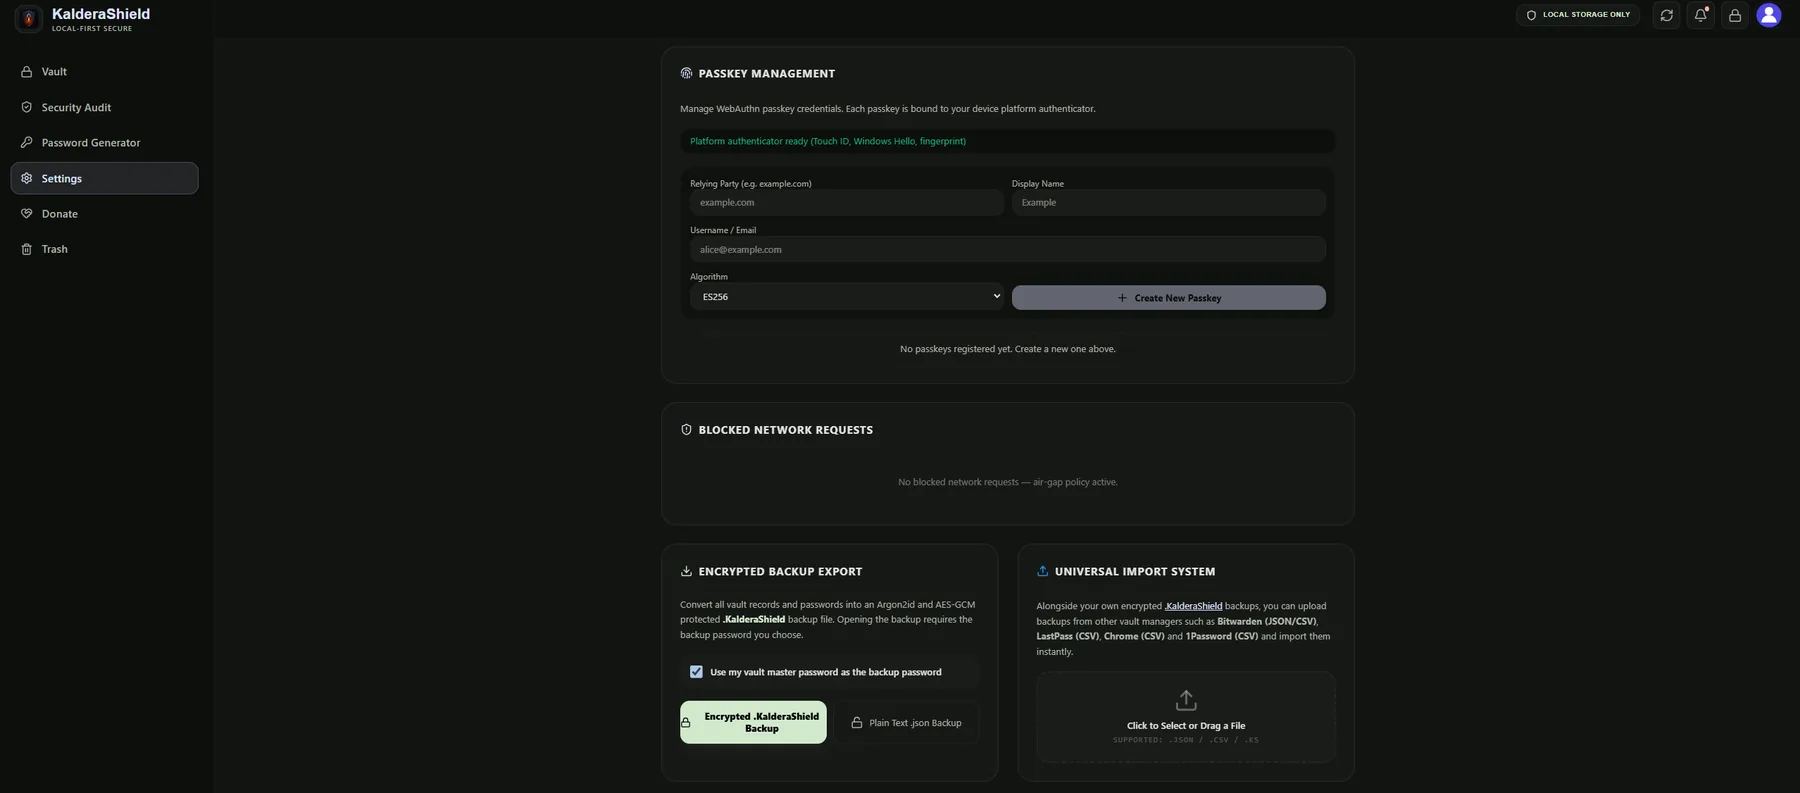
A extensão é apenas uma frente para o mesmo cofre local, por isso uma credência que acrescentas no ambiente de trabalho fica imediatamente disponível para o navegador.
O preenchimento automático preenche um formulário; não decide se o sítio é honesto. A extensão procura phishing óbvio comparando o domínio com o que o teu cofre já conhece, mas um sítio que imita um domínio que nunca guardaste vai parecer novo em vez de familiar. Um gestor de palavras-passe reduz erros de escrita e reutilização. Não substitui a autenticação de dois fatores, e não pode ajudar depois de as credenciais já terem sido introduzidas numa página que sempre foi hostil.
Construída sobre a Mozilla Public Suffix List completa como um instantâneo fixado por hash, por isso o alojamento partilhado é tratado corretamente.
O menu déroulante, o gerador e o aviso de phishing são desenhados onde o script da própria página não os consegue ver nem modificar.
Os scripts de conteúdo correspondem apenas a http e https, por isso os esquemas internos do navegador ficam fora do âmbito.
Não. Tudo o que precisa está no teu dispositivo: o cofre é local, e a ligação à aplicação de ambiente de trabalho é uma porta loopback na tua própria máquina.
A janela flutuante diz que o cofre está bloqueado e o menu déroulante não reporta registos. Nada fica guardado em cache no navegador, por isso uma aplicação fechada significa nenhum preenchimento automático.
Chrome, Edge e Firefox, com Manifest V3. Existe uma versão para o Safari e precisa de um contentor local para funcionar.