 Kaldera
Escolhes a palavra-passe mestra
O Argon2id estica-a até obter uma chave. Os parâmetros ficam registados no cofre, por isso um cofre existente nunca fica silenciosamente mais fraco ou mais forte.
Produto / Cofre de palavras-passe
Cinco tipos de registo, pastas, etiquetas, pastas inteligentes e pesquisa de texto integral — tudo encriptado no teu dispositivo, tudo legível offline.
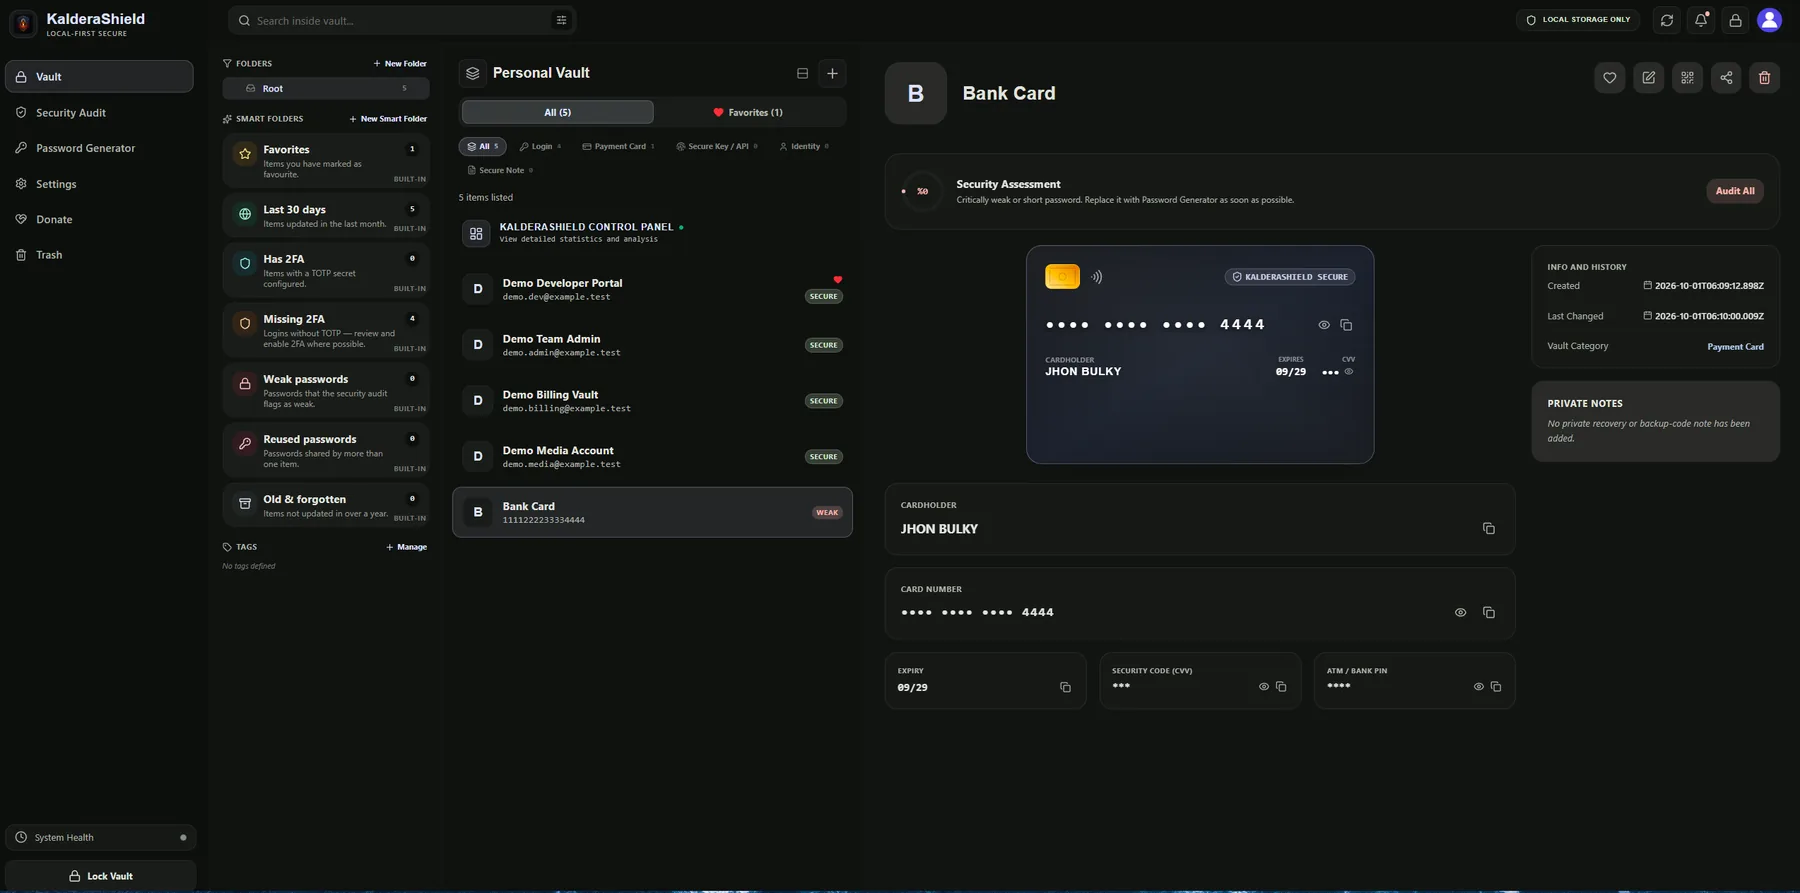
O cofre guarda cinco tipos de registo: inícios de sessão, cartões de pagamento, identidades, chaves seguras e notas seguras. Cada registo é encriptado com a sua própria chave, por isso quebrar um registo nunca revela outro.
A organização também é local. Pastas, etiquetas, favoritos e pastas inteligentes incorporadas como "tem 2FA" ou "sem 2FA" são calculadas no dispositivo a partir dos teus próprios dados, não a partir de um índice no servidor.
A pesquisa corre localmente sobre títulos, nomes de utilizador e URLs, com correspondência insensível a diacríticos, por isso continua a funcionar mesmo sem qualquer ligação.
O Argon2id estica-a até obter uma chave. Os parâmetros ficam registados no cofre, por isso um cofre existente nunca fica silenciosamente mais fraco ou mais forte.
É derivada uma chave AES-256-GCM única de 256 bits por registo através de WebCrypto HKDF-SHA256, usando o id do registo como sal.
Os títulos, os nomes de utilizador, as palavras-passe e as notas são mascarados nas colunas do SQLite; os valores reais só existem dentro do conteúdo encriptado.
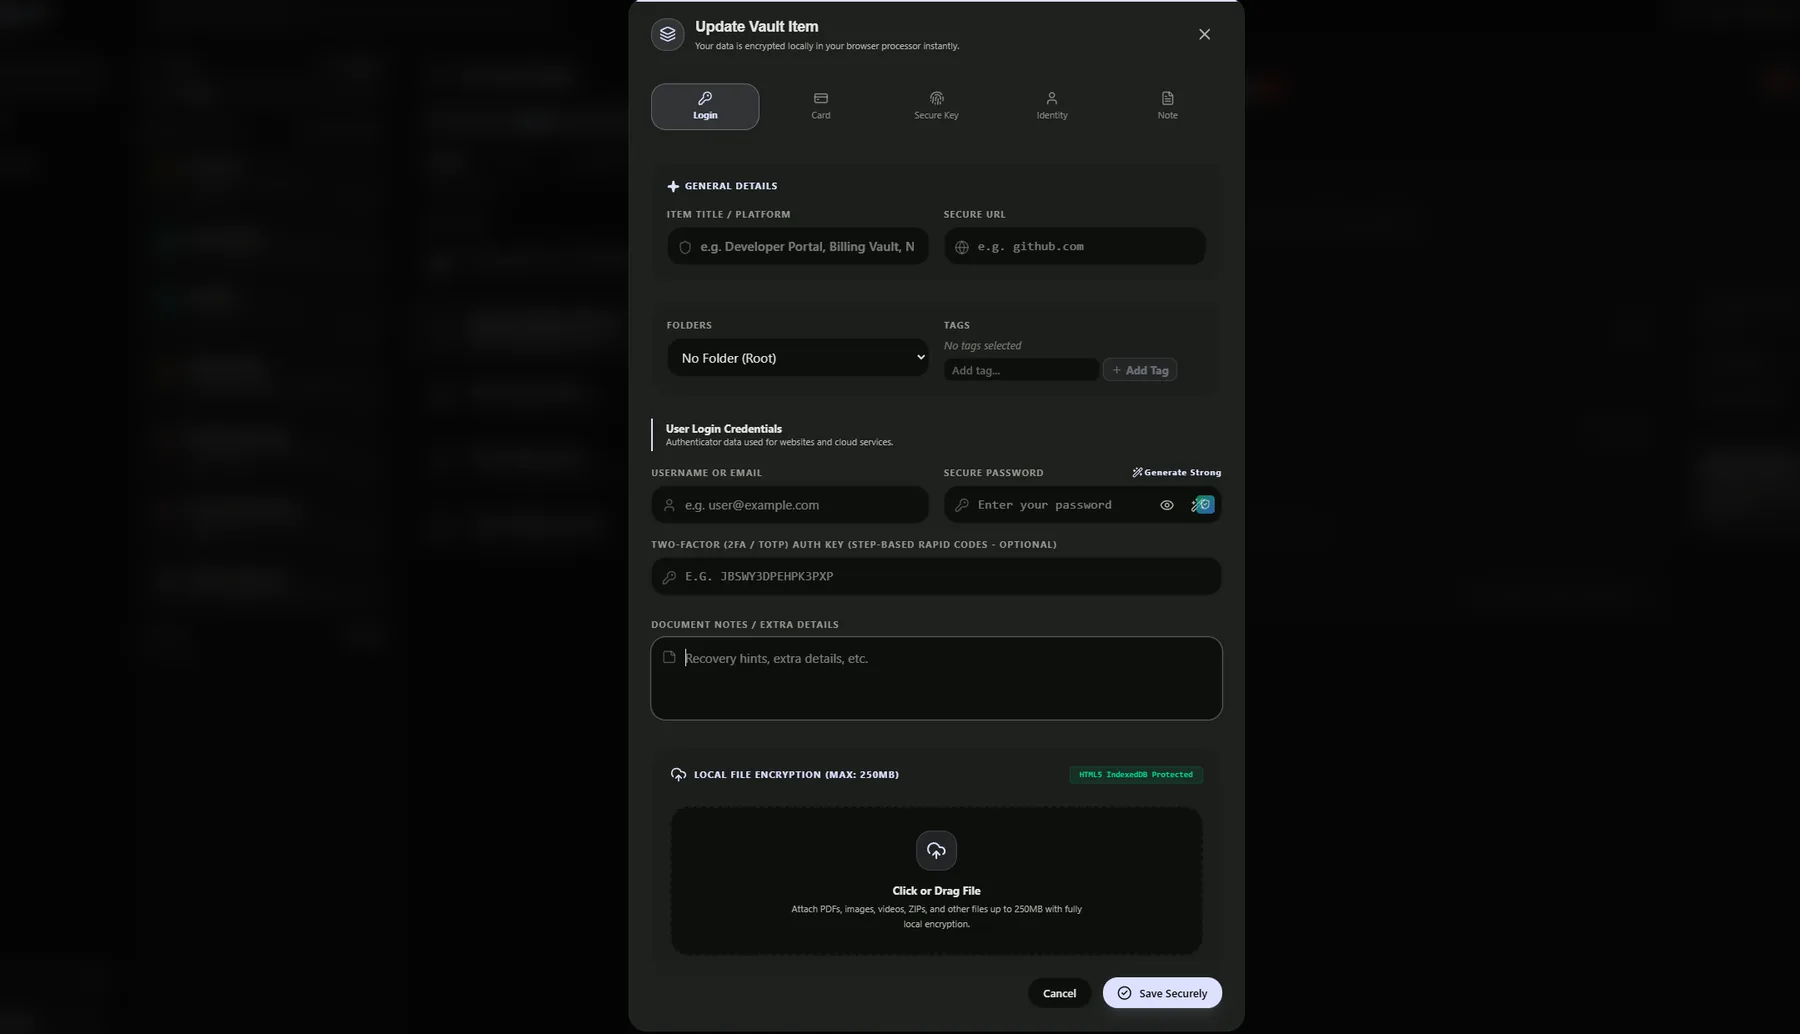
Inícios de sessão, cartões, chaves seguras, identidades e notas partilham um editor, e um cartão de pagamento mantém o número, a validade, o CVV e o PIN de ATM em campos mascarados separados.
Cada registo é encriptado no teu dispositivo com uma chave que nunca sai dele. A proteção continua a depender da força da tua palavra-passe mestra, dos parâmetros de KDF guardados no teu cofre, da segurança do próprio dispositivo e de como usas a aplicação. Nenhum projeto criptográfico promete proteção absoluta contra todos os ataques, e um dispositivo comprometido consegue ler um cofre que já tenha sido desbloqueado.
Os cofres novos para computador e Android usam 64 MiB de memória, 4 iterações e 2 vias. As versões web usam 32 MiB, 3 iterações e 1 via.
Quebrar um registo não revela nenhum outro registo do cofre, porque nenhum par de registos partilha uma chave.
As colunas sensíveis contêm um token de marcador estático. O texto simples existe apenas dentro do conteúdo AES-256-GCM.
Podes desbloquear com a chave de recuperação BIP-39 de 24 palavras e redefinir a palavra-passe, ou restaurar uma cópia de segurança encriptada. Sem nenhuma das duas, o cofre não pode ser aberto, porque nada no teu dispositivo consegue voltar a derivar a chave.
Sim. Exporta uma cópia de segurança encriptada e restaura-a no outro dispositivo com a tua palavra-passe mestra. O ficheiro do cofre é portátil e não fica preso a uma máquina.
Não. A pesquisa corre sobre a base de dados local no teu dispositivo, incluindo a correspondência insensível a diacríticos.