 Kaldera
모든 기록을 로컬에서 읽습니다
보관함을 사용자의 기기에서 메모리에 복호화하고 각 항목에 점수를 매깁니다. 감사 과정에서 어떤 것도 전송되지 않습니다.
제품 / 보안 감사
감사는 보관함에 점수를 매기고 문제를 하나씩 나눕니다. 짧은 비밀번호, 계정 간에 공유된 비밀번호, 알려진 유출 데이터에 포함된 비밀번호, 두 번째 인수가 없는 계정, 평문 HTTP 링크, 1년 동안 아무도 건드리지 않은 기록입니다.

대부분의 비밀번호 감사는 점수를 알려 주는 데서 끝납니다. 이 감사는 그 점수를 점수를 만든 개별 문제로 나눕니다. "보관함이 약합니다"는 실행할 수 있는 조언이 아니지만, "이 계정에는 두 번째 인수가 없습니다"는 실행할 수 있기 때문입니다.
약함, 재사용, 유출은 각각 따로 관리됩니다. 유출 검사는 Have I Been Pwned가 사용하는 k-익명성 방식의 범위 질의로 실행되므로, 비밀번호 자체를 어디에도 보내지 않고 알려진 코퍼스와 비교할 수 있습니다.
같은 분류는 내장 스마트 폴더로도 쓸 수 있어, 목록을 헤매지 않고 발견 사항에서 그것을 만든 항목으로 바로 이동할 수 있습니다.
보관함을 사용자의 기기에서 메모리에 복호화하고 각 항목에 점수를 매깁니다. 감사 과정에서 어떤 것도 전송되지 않습니다.
약함, 재사용, 유출, 두 번째 인수 없음, 안전하지 않은 전송, 오래됨을 하나의 숫자로 합치지 않고 각각 독립적으로 셉니다.
각 발견 사항은 그것을 만들어 낸 기록으로 연결되므로, 수정은 직접 찾아다니는 대신 한 번의 클릭이면 됩니다.
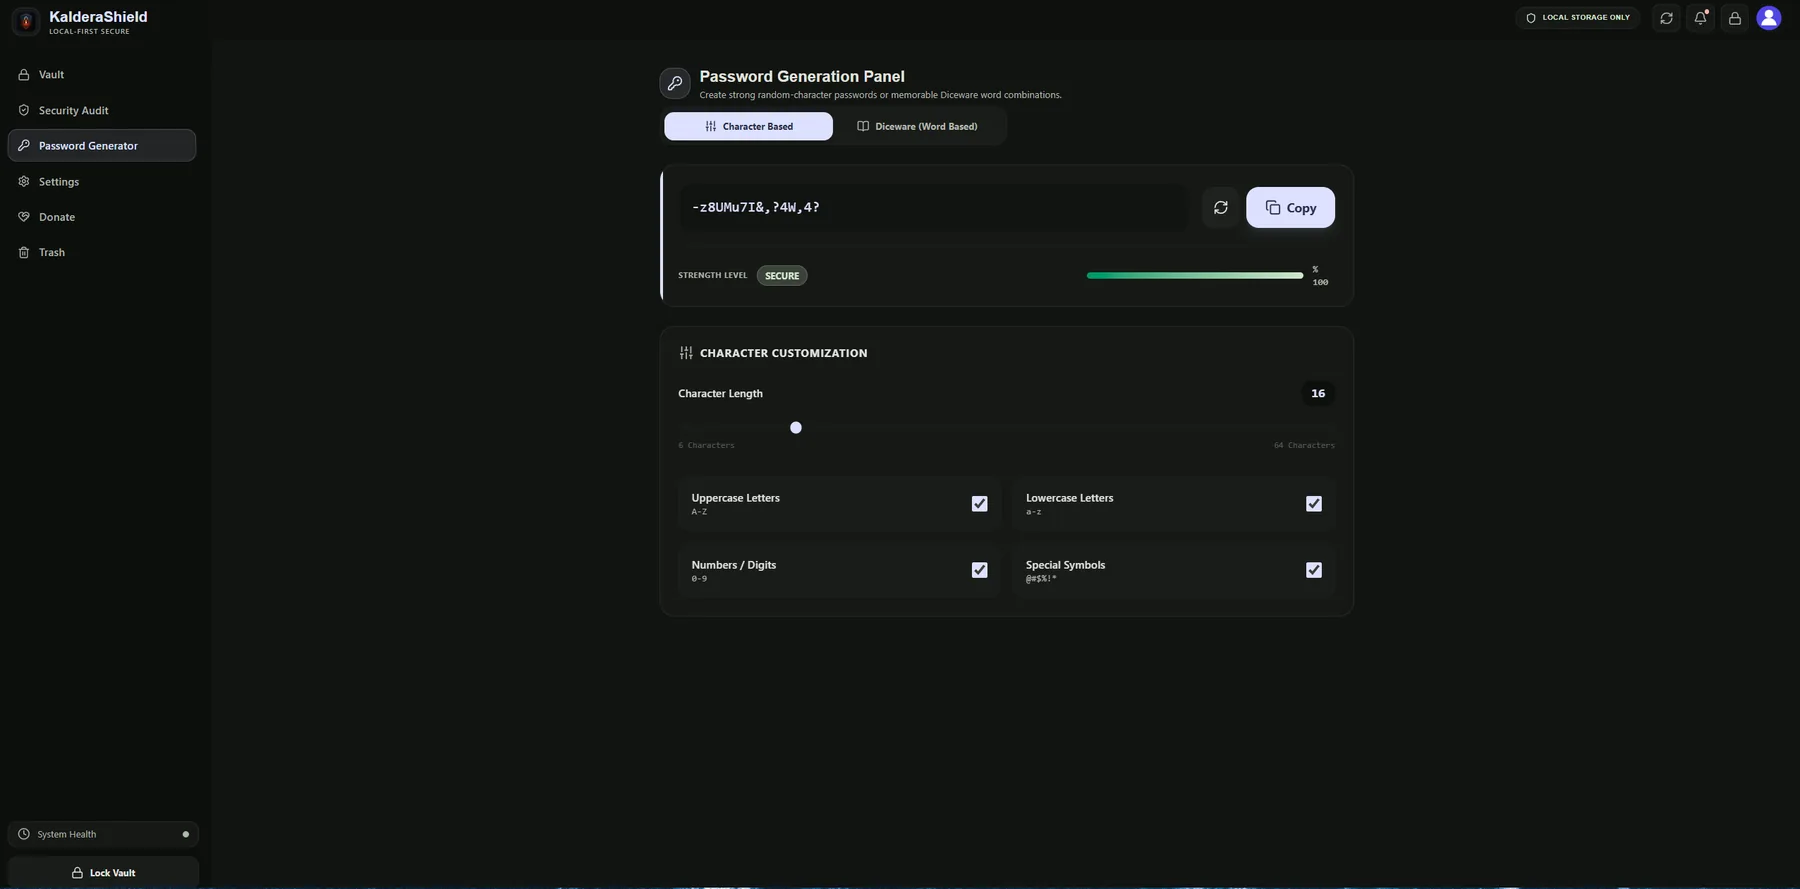
내장 생성기가 사용자가 고른 문자 종류로 대체 비밀번호를 만들어 주므로, 감사 흐름을 벗어나지 않고 약한 비밀번호를 교체할 수 있습니다.
감사는 알려진 휴리스틱과 알려진 유출 코퍼스를 기준으로 보관함을 측정합니다. 여전히 쓰고 있는 비밀번호가 데이터셋을 한 번도 공개하지 않은 어딘가에서 노출되었는지, 강한 비밀번호가 확인하지 못한 곳에서 재사용되고 있는지, 저장한 계정이 아직 사용자의 소유인지 여부는 알려 줄 수 없습니다. 사용자의 데이터 안에서 볼 수 있는 것만 보고하며, 그 이상은 보고하지 않습니다.
비밀번호는 범위 질의로 비교되므로 해시 접두사만 기기를 벗어나고, 비밀번호 자체는 절대 나가지 않습니다.
점수 계산은 기기에서 복호화된 보관함을 대상으로 이루어지므로, 연결이 전혀 없어도 감사가 동작합니다.
약한 것, 재사용된 것, 유출된 것, 2FA가 없는 것, 안전하지 않은 HTTP, 오래된 기록을 각각 독립적으로 셉니다.
아닙니다. 점수 계산은 로컬에서 실행됩니다. 유출 비교는 범위 질의를 쓰므로 해시 접두사만 관여하고, 비밀번호 자체는 기기를 벗어나지 않습니다.
기록을 추가하거나 변경할 때마다, 그리고 다른 관리 도구에서 대량 가져오기를 마친 뒤 실행하세요. 강한 보관함이 갑자기 나쁜 점수를 받는 가장 흔한 이유는 대량 가져오기입니다.
아닙니다. 점수는 사용자의 보관함에 있는 비밀번호를 설명할 뿐, 그중 어떤 것이 노출되었는지는 아닙니다. 사용자의 데이터에서 복원 가능한 범위만 측정합니다.