 Kaldera
사이트가 요청하면 확장 프로그램이 검사합니다
콘텐츠 스크립트가 현재 페이지에서 로그인 폼을 찾아 백그라운드 워커에 요청합니다. 워커는 탭 URL을 제공할 수 있는 기록과 대조합니다. 같은 eTLD+1이거나 명시적으로 저장된 일치여야 합니다.
제품 / 브라우저 확장 프로그램
KalderaShield 확장 프로그램은 Chromium과 Firefox를 위한 Manifest V3 동반 앱입니다. 기존 기록에 연결할 수 있는 사이트에서만 자격 증명을 채우고, 암호화된 루프백 브리지를 통해 데스크톱 앱과 통신하며, 아무것도 수집하지 않습니다.
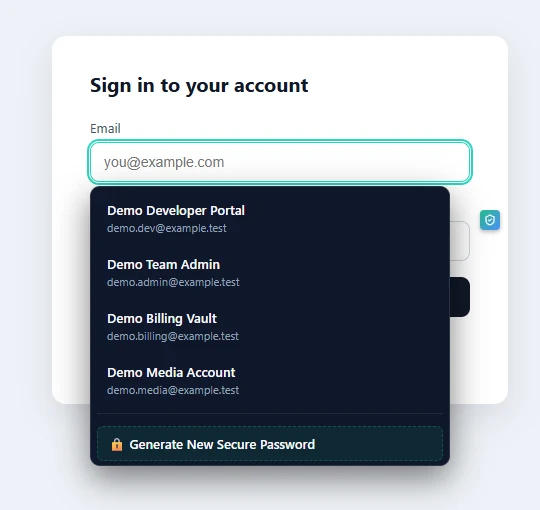
확장 프로그램은 일반 웹 페이지에 콘텐츠 스크립트를 삽입하고 현재 사이트에 맞는 자격 증명 채우기를 제안합니다. 도메인 일치는 eTLD+1까지 검증됩니다. 다른 등록 가능 도메인에 있는 유사 도메인은 다른 사이트의 자격 증명을 받을 수 없고, 불일치가 감지되면 피싱 경고 래치가 계속 경고를 표시합니다.
확장 프로그램에는 광범위한 페이지 권한이 없습니다. 매니페스트는 nativeMessaging, activeTab, storage만 요청하고, 확장 프로그램 페이지의 CSP는 script-src 'self'이며, Firefox 빌드는 data_collection_permissions: none을 선언합니다. 번들에는 분석 SDK도 텔레메트리도 없습니다.
브리지가 작동하려면 데스크톱 쪽 페어링 대화상자를 먼저 수락해야 합니다. 자격 증명은 한 번에 5분씩 브리지에 임대되고 만료 시 영(0)으로 지워지며, 폐기 동작은 임대를 지우고 페어링 토큰을 즉시 교체합니다.
콘텐츠 스크립트가 현재 페이지에서 로그인 폼을 찾아 백그라운드 워커에 요청합니다. 워커는 탭 URL을 제공할 수 있는 기록과 대조합니다. 같은 eTLD+1이거나 명시적으로 저장된 일치여야 합니다.
요청은 네이티브 메시징 브리지를 통해 데스크톱 앱으로 전달되고, 앱은 해당 사이트에 묶인 자격 증명만 돌려줍니다. 광범위한 조회에는 비밀번호가 비어 있는 정제된 메타데이터만 반환됩니다.
채우기는 반환 경로에서 탭 URL 검증으로 제어됩니다. 확장 프로그램은 웹 페이지의 채우기 요청을 직접 수락하지 않으며, 페이지는 애초에 확장 프로그램의 채널에 접근할 수 없습니다.
확장 프로그램은 보관함을 저장하지 않습니다. 데스크톱 앱을 들여다보는 창일 뿐이며, 페어링된 데스크톱이 실행 중이 아니면 내어줄 것이 없습니다. 어떤 서버에도 아무것도 동기화하지 않고, 활성화하지 않은 페이지는 읽지 않습니다. OS 권한을 가진 멀웨어는 페어링 토큰 파일에 도달할 수 있습니다. 이 잔여 위험은 부정되지 않고 위협 모델에 문서로 남아 있습니다.
nativeMessaging, activeTab, storage. 광범위한 호스트 접근 없음, 원격 소스에서 평가되는 스크립트 없음, CSP는 'self'로 고정.
네이티브 메시징은 루프백 TCP로만 데스크톱과 통신하며, 모든 프레임은 HKDF로 파생된 세션 키 아래에서 XChaCha20-Poly1305로 암호화됩니다.
Firefox 빌드는 Mozilla가 서명한 XPI(AMO)로 배포되어 Release와 Beta에 영구 설치됩니다. Chromium 빌드는 압축 해제 상태로 로드하거나 조직 정책을 통해 배포할 수 있습니다.
아니요, 설계상 그렇습니다. 보관함 사본을 보유하지 않기 때문에 확장 프로그램이 설치된 노트북을 도난당해도 아무것도 남아 있지 않습니다. 제공하는 모든 것은 페어링된 데스크톱 세션에서 실시간으로 옵니다. 잠금 상태든 아니든요.
eTLD+1 기준 도메인 검증, 피싱 경고 래치, 그리고 채우기 제안이 검증된 탭 URL에 묶인다는 사실입니다. 다른 등록 가능 도메인은 생김새와 관계없이 다른 사이트입니다.
아니요. 콘텐츠 스크립트는 일반 웹 페이지에서 활성화되지만 로그인 폼과 팝업이나 키보드를 통한 사용자의 명시적 요청에만 반응합니다. 키 입력 기록은 없습니다.